Quantcast

MEO: ataque em massa provoca falhas na internet e rede móvel

52 Comentários

Desde a madrugada até ao final da tarde desta segunda-feira, a MEO tem tido problemas, quer na sua rede móvel, quer no fornecimento de internet, conforme o Pplware noticiou. A operadora diz ter sido alvo de “ataque em massa” e garante que não houve acesso a dados dos clientes.
A operadora afirma ter restabelecido a estabilidade do serviço após um ataque que provocou congestionamento na sua rede internacional. As falhas desta tarde motivaram milhares de queixas.

A MEO esclareceu que foi alvo de um “ataque em massa”, na sequência das falhas de internet e rede móvel que noticiámos esta tarde. Segundo a empresa, o incidente provocou congestionamento e degradação da sua rede internacional.

O esclarecimento surgiu depois de utilizadores de várias zonas do país terem reportado dificuldades nos serviços de telecomunicações durante a tarde desta segunda-feira.
MEO garante que não houve acesso a dados dos clientes

Num comunicado enviado à Lusa, a operadora afirmou ter ativado de imediato medidas de mitigação e recuperação, conseguindo “controlar rapidamente a situação” e restabelecer a estabilidade do serviço.

A MEO assegurou ainda que o incidente não resultou em qualquer intrusão nos seus sistemas nem no acesso a dados da empresa ou dos clientes.

Cerca de sete mil queixas no pico das falhas

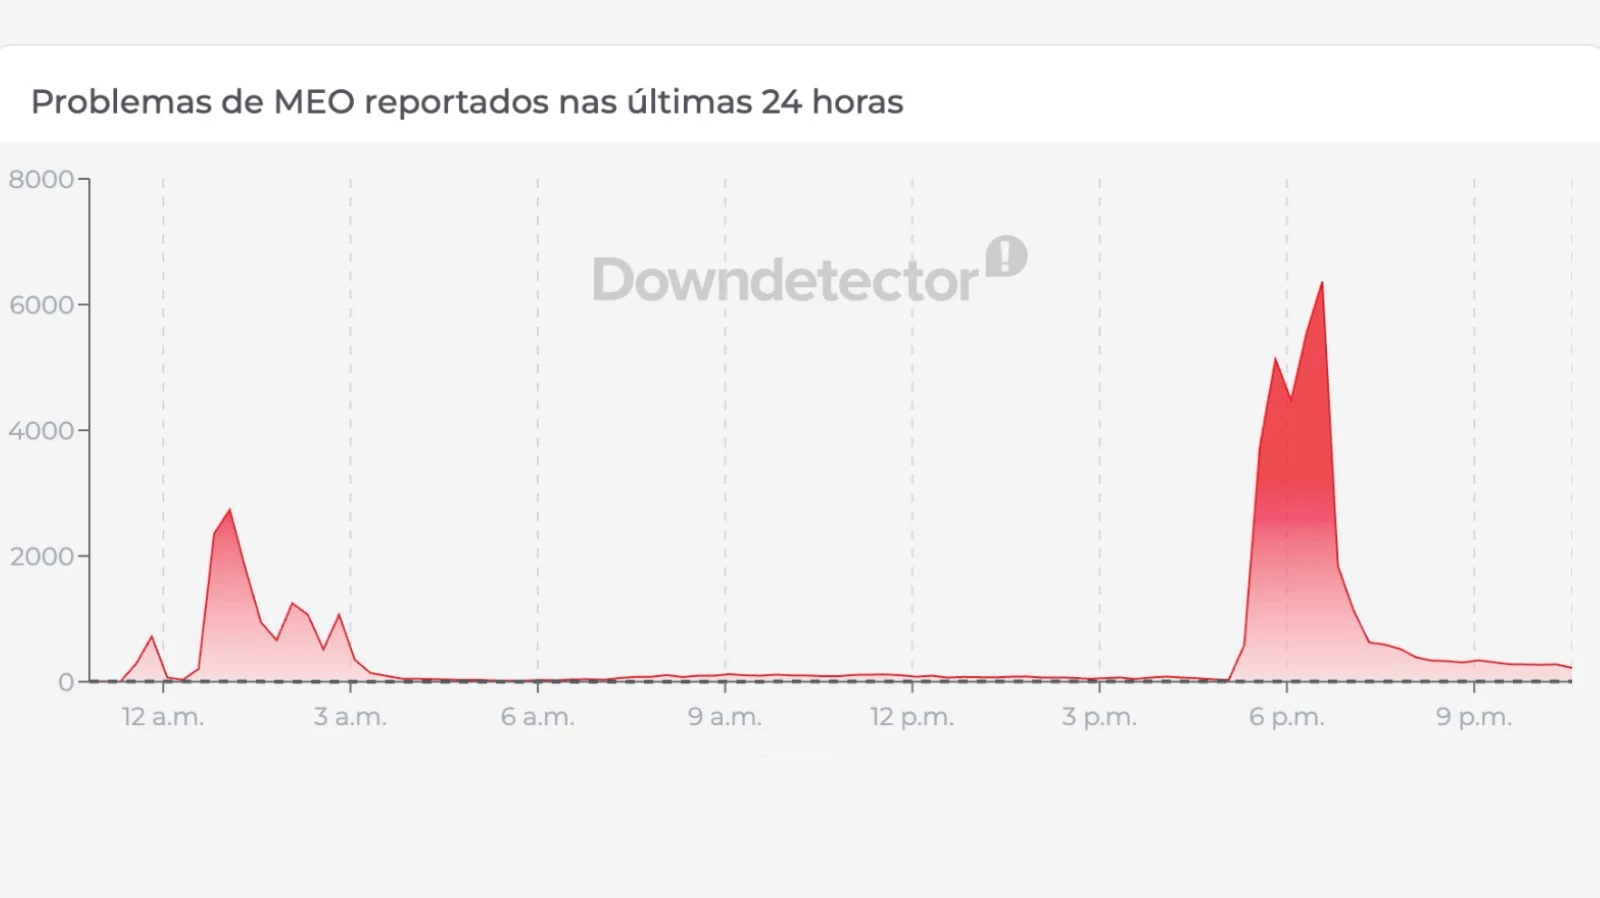
Como noticiámos esta tarde, os relatos de problemas começaram a surgir a partir das 17h30, sobretudo no acesso à internet (embora já se tivessem registado quebras no serviço durante a madrugada desta segunda-feira.).

De acordo com o Downdetector, plataforma que reúne notificações de falhas enviadas pelos utilizadores, o pico ocorreu por volta das 18h30.

A MEO foi a operadora com mais queixas, somando cerca de sete mil notificações nessa altura. Os problemas reportados incluíram dificuldades no acesso à internet fixa e móvel e no serviço telefónico.
Outras operadoras também registaram problemas

Também foram reportadas falhas nos serviços da NOS, Vodafone e DIGI. A NOS acumulava 322 queixas às 18h17, enquanto a Vodafone registava 276 notificações às 18h14.

À data do esclarecimento da MEO, a NOS, a Vodafone e a DIGI ainda não se tinham pronunciado sobre os constrangimentos nos respetivos serviços.

Não está estabelecido que as dificuldades reportadas nessas redes tenham resultado do ataque descrito pela MEO.

Comentários

52
  1. BR
    Bruh

    A net voltou a falhar agora às 11 da noite, mas durou só uns 5 minutos.

    1. ES
      Eduardo S.

      Confirmado na minha tomada, das 22:55 às 22:57.

  2. ZZ
    ZZzzz

    devias estar a pisar o cabo do wireless, o melhor é ires descansar… zzz

  3. HB
    Honest Budazine

    Durante o dia não tive problema nenhum, mas agora falhou

  4. AP
    a loira programadora

    Então o ataque foi na MEO, mas todas as operadoras tinham problemas…. como assim, não me digam que a net da NOS e VODAFONE vem da MEO … e o site de ocorrências da MEO não tinha informação atualizada da falha porquê?

    1. ZA
      Zé Fonseca A.

      Não houve ataque, bgp leak é diferente de bgp hijack

  5. BM
    Bruno Matias

    BGP da operadora Ghana Telecom a “vazar” rotas que não deveria. Um erro de configuração causa “engarrafamentos”.

    1. SR
      Sergio ramos

      Teoria de Bosta

      1. ZA
        Zé Fonseca A.

        Não é teoria, é a realidade dos factos.

        1. XU
          Xuxumumu

          É teoria porque uma falha daquelas numa rede pequena e localizada, de um banco, não manda um ISP abaixo.

  6. ZA
    Zé Fonseca A.

    Esta informação oficial é mentira.

    While telecommunications operators and mainstream reports often initially frame these massive disruptions under broad terms like “mass attacks” or generic cyber incidents, network telemetry and routing data often point to a very different technical reality: **a BGP (Border Gateway Protocol) routing error.**

    ### The Real Cause: BGP Route Leak

    Rather than a malicious cyber-attack or targeted infrastructure destruction, the disruption stemmed from a **BGP route leak**.

    * **What happened:** Erroneous or overly broad routing policies imported automatically from an international network—specifically traced through routing anomalies involving West African networks like entities tied to Ghana/regional peers—were mistakenly accepted.
    * **The Cascade Effect:** When an ISP’s router automatically accepts incorrect BGP advertisements, it poisons the routing table. Instead of sending data packets through the optimal path, the network tries to route massive amounts of domestic and international traffic down incorrect, highly inefficient, or dead-end paths.
    * **Why it hit multiple ISPs:** Because major providers interconnect and share exchange points, a severe route leak on one major international peering link quickly cascades, overwhelming local routing tables, spiking latency to unusable levels, and causing nationwide timeouts across MEO, Vodafone, NOS, and Digi.

    ### Why Operators Call it an “Attack”

    Telecom PR and security teams frequently lean on terms like “mass attack” during severe routing anomalies because:

    1. **Symptoms look identical:** A massive BGP leak floods routers with junk routing states, choking CPU resources and mimicking a classic Denial of Service (DoS) flood.
    2. **Accountability:** Admitting to a global routing leak often exposes automated configuration flaws, misapplied filters (lack of strict Route Origin Authorization / RPKI implementation), or third-party peering mistakes rather than an external malicious threat.

    In short, it was a classic case of the internet’s fragile routing backbone breaking under a bad configuration update rather than a deliberate hacker offensive.

    The disparity in how hard MEO was hit compared to NOS (and other operators) during the BGP routing incident comes down to **upstream peering configurations, filtering policies, and how aggressively their core routers accepted the bad route announcements.**

    Several technical factors explain why MEO suffered a much heavier impact:

    * **Acceptance of Poisoned Routes (Filtering Lapses):** When the errant BGP announcements hit Portuguese Internet Exchange Points (IXPs) or international transit links, operators had varying levels of automated filters. While NOS and other providers had stricter boundary filters (or dropped the rogue prefixes faster), MEO’s automated routing policies unfortunately propagated and ingested the corrupted path configurations more deeply into its core network.
    * **Scale and Legacy Architecture:** As the largest legacy telecom incumbent in Portugal, MEO handles a massive percentage of total domestic residential and enterprise traffic. A routing table leak hitting a network of that scale causes a much wider internal cascading failure, overwhelming edge router CPU capacity instantly.
    * **Upstream Transit Providers:** MEO and NOS use different primary international transit and tier-1 upstream partners to connect Portugal to the rest of Europe and the globe. If the specific bad BGP feed entered through an upstream provider that MEO heavily relies on for its international transit, MEO would absorb the brunt of the latency spikes and packet loss before secondary mitigation could kick in.

    Ultimately, NOS weathered the storm better because its routers either filtered out the bad prefix updates more effectively or weren’t directly tethered to the specific transit pipe that ingested the leak first.

    Estou aqui para repor a verdade. Não podem aceitar qualquer justificação que vos mandam para cima

    1. VM

      Como quase sempre das tuas “verdades” 😉 estas alegações não são acompanhadas de fontes ou provas no texto. Eu até poderia dar uma opinião, mas que interessa? Há fontes? A empresa disse isso? Então, qual é a veracidade ou fundamento que mostras? Zero. Podemos dizer muita coisa, mas daí até ser “a tal verdade” 😉

      1. ZA
        Zé Fonseca A.

        Há fontes worldwide a relatar o sucedido, basta procurares por Ghana Telecom BGP Leak, a MEO foi a única operadora que eu tenho conhecimento a fazer esta cagada monumental, todas as restantes tiveram latencia maior porque os filtros estavam a fazer drop às rotas BGP invalidas, mas ninguém ficou sem serviço, a MEO estava a aceitar essas rotas e a passa-las aos clientes e agora quer passar uma imagem de um BGP hijack como se toda a gente tivesse sido atacada.
        Foi pura incompetência que aconteceu na Ghana telecom e que a MEO não estava preparada para lidar.
        Só de imaginar que a MEO era a empresa em Portugal com mais CCIEs, mais bem pagos e melhores.. eu sei que muitos foram embora mas isto é outro nível de incompetência e quem leva por tabela são os clientes, tinha muitos colegas em home office que mal conseguiram trabalhar com internet de casa, tiveram de colar-se em hotspots ou então ir para o escritório, só aqueles com MEO lógico

        1. VM

          Vou explicar novamente. O artigo noticia a explicação oficial da MEO. Não apresenta uma confirmação técnica independente de que houve um ataque. Isso também não coloca a versão da operadora acima de escrutínio.

          Mas estás a juntar várias afirmações que precisam de demonstração, que o incidente na Ghana Telecom causou estas falhas, que a MEO aceitou rotas que devia ter filtrado e que todas as outras operadoras as rejeitaram e apenas tiveram maior latência.

          Um registo de BGP leak, por si só, não comprova toda essa sequência. Partilha as análises concretas que sustentam esses pontos. Se demonstrarem falhas de filtragem na MEO, são relevantes para aprofundar a notícia e confrontar a operadora.

          Os clientes merecem uma explicação técnica clara; atribuir o sucedido a um “ataque” não esclarece, por si só, a causa nem as responsabilidades. Mas, este artigo aponta a informação oficial, já o primeiro, que não sei se leste, diz outra coisa. Uma coisa é a suspeita, outra é a versão oficial.

      2. AJ
        Antero Jesus

        A verdade dele está em todas as ferramentas usadas por quem sabe do que está a falar. É só irem ao Radar da Cloudflare: https://radar.cloudflare.com/routing/anomalies/pt

        1. VM

          Repara, o que este artigo noticia é a posição oficial da MEO, que atribui as falhas a um ataque. Isso não equivale a uma confirmação técnica independente dessa explicação. No primeiro artigo já abordámos as suspeitas de problemas de routing. Os dados do Radar são relevantes, mas é preciso perceber o que demonstram sobre este incidente, isto é, uma anomalia de routing, por si só, não permite concluir se houve um erro ou uma ação maliciosa.

          1. AJ
            Antero Jesus

            Concordo Vítor.

            A anomalia BGP por si só não exclui a hipótese de um ataque real. O meu ponto é exatamente a falta de rigor técnico do comunicado da MEO, que se esconde atrás de um mero “ataque em massa” sem referir dados técnicos. A grande dúvida é se os BGP Leaks detetados foram apenas um dano colateral de uma tentativa (mal executada) da MEO de desviar tráfego. Sem dados oficiais transparentes, a MEO só alimenta especulações.

          2. VM

            Certo, também gostava de ver esses dados. Durante um incidente ou na fase inicial da investigação, pode haver razões para não divulgar determinados detalhes técnicos. Mas isso não dispensa a MEO de esclarecer o que aconteceu assim que estiver em condições de o fazer. Até lá, tanto a hipótese de ataque como a relação com os BGP leaks precisam de confirmação.

          3. ZA
            Zé Fonseca A.

            Curioso que os protocolos da MEO ditam que em caso de cyber attack se faça DFIR e não foi iniciado nenhum DFIR…
            Funny 😉

          4. VM

            Tens alguma fonte para essa afirmação? Os protocolos internos da MEO e a abertura de um processo de DFIR não são públicos. A MEO afirma que as suas equipas fizeram uma análise técnica e concluíram que se tratou de um ataque DDoS. Podemos pedir mais transparência sobre a investigação, mas dizer que “não foi iniciado nenhum DFIR” exige provas. 😉

    2. HA
      Hugo Andre

      O Zé tem razão, e posso vos dizer mais que o bgp leak nao foi só da parte do Ghana, mas sim também de uma operadora nos EUA Stamford e outras que aceitaram os pedidos.

      E também posso informar e tenho comprovativos que os constrangimentos ocorreram pelo menos desde do dia 8/9/2026!

      A Operadora Meo até pode dizer que foi um ataque porque quando aceitou as rotas invalidas claro que manchou e distribui para todo o seu core e clientes todas as redes invalidas, claro que depois pareceu que fosse DDOs, pois era demasiado trafego para lidarem com ele redistribuirem o trafego, … isto também lhe chamam possivel ataque, para não mancharem e esconderem a competencia tecnica ou a de nao querem dizer que nao tiveram mecanismos de detecao em como configuraram automaticamente rotas ou nem sequer confirmam rotas invalidas!…

      1. HA
        Hugo Andre

        Linha Temporal das Anomalias BGP (A partir de 08/09/2026)
        8 a 10 de setembro de 2026 – O Acumular de “Stuck Routes” (Rotas Presas):
        Os sistemas globais de monitorização começaram a registar flutuações e anúncios incompletos (path error leaks) na Europa Ocidental. Isto acontece quando um operador tenta remover uma rota para engenharia de tráfego, mas os routers em trânsito não propagam o withdrawal (retirada de anúncio).
        Houve então o impacto, do tráfego direcionado a Portugal (com forte foco nas subredes da MEO / AS8657) começou a entrar em caminhos subótimos através de operadores de trânsito internacional. O utilizador final sentiu isto como latência elevada intermitente e falhas pontuais a carregar sites e serviços alojados fora do país.

        12 de setembro de 2026 – O Incidente do BGP.Exchange:
        A plataforma pública de coordenação e monitorização de rotas “BGP.Exchange” sofreu uma intrusão de segurança (com o seu portal e canais inundados de mensagens abusivas e de cariz político).
        O Impacto, do peering através deste ecossistema ficou severamente comprometido, quebrando vários túneis VPN de engenharia e perturbando a visibilidade em tempo real que muitos ISPs usam para mitigar route leaks.

        13 a 14 de setembro de 2026 – As Falhas de Infraestrutura e Fuga de Rotas em Cadeia (Gana):
        O Ministério das Comunicações do Gana reportou um volume crítico de cortes físicos em cabos de fibra ótica internacionais de alta capacidade. Para contornar estas quebras, operadoras locais — como a Ghana Telecommunications (AS29614) — alteraram as políticas de reencaminhamento.
        Houve então o Impacto, que ao tentar desviar tráfego por caminhos alternativos, ocorreu um Route Leak massivo. Prefixos de rede que deveriam manter-se em âmbito restrito foram anunciados indevidamente para a Internet pública.

        14 de setembro de 2026 – O “Apagão” e a Explosão de Anúncios na MEO:
        O ponto crítico. Os dados de telemetria mostram uma autêntica explosão de eventos BGP. Num único prefixo da rede MEO (como o bloco 2.80.0.0/14), os registos passaram de uma média normal de 17 eventos diários para mais de 3.650 anúncios em poucas horas.
        Houve então o Impacto da rede internacional foi inundada por tabelas de encaminhamento inválidas vindas da rota EUA-Gana. Embora a operadora tenha comunicado publicamente a ocorrência de um “ataque distribuído em massa” (DDoS), a comunidade técnica mantém que a raiz de toda esta instabilidade e o colapso do tráfego internacional residiram no route leak acumulado desde a semana anterior.

        No primeiro evento estão envolvidos seis prefixos associados à AS1273, Vodafone Group PLC, tendo a AS29614, Ghana Telecommunications Company Limited, como AS responsável pela fuga e a AS8657, MEO, como rede que recebeu e propagou as rotas. No segundo estão envolvidos cinco prefixos associados à AS37468, Angola Cables, igualmente com a AS29614 como AS responsável pela fuga e a AS8657 como destinatária.
        Envolvidos também leaks nos EUA – Cox Communications no mesmo dia.

        e o seguinte texto publicado já por cidadaos pela ciberseguranca:
        Não confundir uma route leak que é dirigida para uma determinada rede com um BGP hijack dos prefixos dessa mesma rede seria tecnicamente incorrecto.

        Também é importante colocar a dimensão dos eventos em perspectiva. Cinco e seis prefixos constituem uma quantidade muito reduzida quando comparada com a dimensão da tabela global de encaminhamento. Esses eventos, considerados isoladamente, não são prova suficiente para explicar uma interrupção de conectividade à escala nacional! O impacto de uma route leak, contudo, não depende exclusivamente do número de prefixos: depende também da importância desses prefixos, do tráfego que transportam, da preferência BGP atribuída às rotas e da extensão da sua propagação.
        Há casos onde nos route collectors observam apenas as rotas que lhes são anunciadas pelos respectivos peers, pelo que uma ocorrência pode ter visibilidade limitada.
        Mas há 2 eventos que confirmam que ocorreram anomalias de encaminhamento envolvendo a AS29614 e a AS8657, mas não permitem, por si só, concluir que essas anomalias tenham provocado uma falha generalizada da Internet em Portugal! Para estabelecer essa relação causal seria necessário demonstrar que as rotas afectadas eram efectivamente utilizadas pela MEO para alcançar uma parcela significativa da Internet e, sobretudo, encontrar evidência independente de alteração ou perda de conectividade coincidente com o período da alegada interrupção.
        A conclusão mais rigorosa é, portanto, que houve (de facto) duas route leaks detectadas e envolvendo a MEO.
        mas os dados disponíveis não demonstram que essas route leaks tenham sido a causa da interrupção nacional de conectividade. A coincidência temporal é uma pista para investigação, não uma prova de causalidade garantida.

        Importa também corrigir uma afirmação que circulou em relação ao AS3243, o principal sistema autónomo de retalho da MEO. Esse ASN origina 1 844 224 endereços IPv4 distribuídos por 28 prefixos, de acordo com os dados públicos de encaminhamento. Este número é de endereços IP, não de utilizadores.

        Foi ainda reportado por terceiros que a alcançabilidade do AS3243 teria caído para zero durante o incidente, recuperando para cerca de noventa por cento após mitigação. Este padrão é mais compatível com um ataque volumétrico seguido de mitigação do que com uma fuga de rotas.

        Os dois route leaks documentados são factuais (aconteceram de facto);
        A explicação avançada pela própria operadora (“ataque” em massa com congestionamento da rede internacional e subsequente mitigação) é a hipótese mais consistente com o conjunto das observações disponíveis, mas ainda permanece por confirmar de forma independente.
        Os dados que resolveriam a dúvida existem mas são privados à MEO.

        O enquadramento legal aplicável

        Este incidente ocorre num quadro jurídico que mudou substancialmente há poucos meses e que, a respeito deste incidente, importa recordar:

        O Decreto-Lei n.º 125/2025, de 4 de dezembro, aprovou o Regime Jurídico da Cibersegurança, transpondo a Diretiva NIS2. O diploma entrou em vigor em 3 de abril de 2026. Os fornecedores de redes públicas de comunicações eletrónicas são qualificados como entidades essenciais, o escalão mais exigente do regime.

        Sobre essas entidades impende um dever de notificação faseada de incidentes significativos: alerta precoce no prazo de vinte e quatro horas a contar do conhecimento do incidente, notificação completa no prazo de setenta e duas horas e relatório final no prazo de um mês, com relatórios intercalares caso o incidente permaneça em curso. As comunicações são efetuadas através da plataforma do CNCS. O incumprimento do dever de notificação constitui infração autónoma, independentemente da qualidade técnica da resposta ao incidente, e as coimas para entidades essenciais podem atingir dez milhões de euros ou dois por cento do volume de negócios anual mundial.

        A este regime acresce, no setor das comunicações eletrónicas, o regime de segurança e integridade das redes e serviços previsto na Lei n.º 16/2022, de 16 de agosto, e regulamentado pela ANACOM, que prevê igualmente deveres de notificação ao regulador setorial e, em determinadas circunstâncias, de informação ao público.

        Nenhuma destas normas obriga, infelizmente, a operadora a informar os seus clientes em tempo real durante o incidente. É precisamente essa a lacuna que este episódio expõe.

        O que poderia ter sido feito

        Pela operadora, durante o incidente. A página de ocorrências https://www.meo.pt/ocorrencias devia ter sido atualizada nos primeiros minutos. Uma página de estado de serviço que não é atualizada durante um apagão nacional desta escala não cumpre a sua função e, pior, transmite ao cliente a informação errada de uma falsa normalidade. A atualização devia ter sido replicada por SMS, pela aplicação e pelas redes sociais, todos canais que, note-se, permanecem acessíveis a quem perdeu o acesso fixo mas mantém rede móvel de outro operador. O atendimento telefónico saturou e isso é inaceitável com relatos de esperas superiores a uma hora e vinte minutos. Uma mensagem gravada informativa e honesta, em substituição do assistente automático que chegou a atribuir a falha (falsamente) a “falhas de potência na fibra ótica”, teria evitado dezenas de milhares de chamadas inúteis.

        Pela operadora, quanto à resiliência do DNS. A quantidade de relatos que descrevem recuperação de serviço através da simples mudança para DNS resolvers públicos sugere que a infraestrutura de DNS recursivo constituiu um ponto único de falha ou, pelo menos, um amplificador do impacto. A separação da infraestrutura de resolução da infraestrutura de trânsito, com capacidade de degradação graciosa, é prática corrente e deve ser auditada.

        Pelas autoridades. O https://www.cncs.gov.pt/ podia ter emitido uma comunicação pública ainda no dia 14 mas a 15 ainda nada sobre o que aconteceu estava na homepage do site. Não era necessário divulgar informação sensível: bastava confirmar que tinham conhecimento do incidente, que estavam em articulação com o operador e que a situação estava a ser acompanhada. O silêncio de uma autoridade nacional de cibersegurança durante um incidente que afeta serviços essenciais em todo o território é, em si mesmo, um problema de confiança institucional. A https://www.anacom.pt/, enquanto regulador setorial, devia igualmente ter confirmado publicamente que estava a recolher informação junto das operadoras.

        Pelo sistema, estruturalmente. Portugal não dispõe de um painel público de estado das infraestruturas críticas de comunicações, à semelhança do que existe noutros Estados-Membros. Não dispõe de um protocolo de comunicação de crise que articule operadores, regulador e autoridade de cibersegurança. E não dispõe de qualquer obrigação de publicação, ainda que diferida e agregada, dos relatórios finais de incidentes significativos. Os cidadãos ficaram a saber o que aconteceu através do Downdetector e de fóruns na Internet…

        Recomendações à Assembleia da República

        A Iniciativa CpC: Cidadãos pela Cibersegurança dirige à Assembleia da República, e em particular às comissões parlamentares com competência em matéria de infraestruturas, administração interna e assuntos europeus, as seguintes recomendações.

        Audição parlamentar. Requerer a audição, em sede de comissão, do presidente do Conselho Diretivo da ANACOM e do coordenador do Centro Nacional de Cibersegurança, com vista ao apuramento dos factos relativos ao incidente de 13 a 15 de setembro de 2026, designadamente se foi cumprido o dever de alerta precoce previsto no Regime Jurídico da Cibersegurança, qual a qualificação do incidente e que medidas de supervisão foram ou serão adotadas. Considerar igualmente a audição dos responsáveis da MEO.

        Dever de informação ao utilizador em tempo real. Promover a alteração da Lei n.º 16/2022 de modo a consagrar um dever autónomo de informação pública, a cargo dos fornecedores de redes e serviços de comunicações eletrónicas, durante incidentes com impacto significativo. Esse dever deve incluir prazo máximo para a primeira comunicação, contado do momento em que a operadora tem conhecimento da degradação; obrigação de utilização de canal público estável e de acesso livre, independente da rede afetada; obrigação de atualização periódica enquanto durar o incidente; e proibição de informação enganosa gerada por sistemas automáticos de atendimento. O incumprimento deve ser sancionável de forma autónoma.

        Transparência diferida dos relatórios de incidente. Consagrar a obrigação de publicação, pelo CNCS e pela ANACOM, de uma versão pública do relatório final de cada incidente significativo que afete serviços essenciais e um número relevante de utilizadores, expurgada de informação sensível para a segurança nacional ou para a segurança das redes, num prazo determinado após o encerramento do processo. A confidencialidade operacional é legítima; a confidencialidade permanente sobre a causa de um apagão nacional não é.

        Higiene de encaminhamento como requisito regulatório. Determinar que a ANACOM, em articulação com o CNCS, estabeleça requisitos mínimos de segurança de encaminhamento para os operadores que exploram redes públicas em Portugal, incluindo a publicação de ROA para todos os prefixos próprios, a implementação de validação de origem de rotas com descarte de rotas inválidas, a filtragem de anúncios recebidos de pares e clientes, e a adesão às boas práticas internacionalmente reconhecidas nesta matéria. Fixar um calendário de conformidade e um mecanismo de reporte anual público do grau de adoção por operador.

        Painel nacional público de estado das comunicações. Recomendar ao Governo a criação, sob responsabilidade da ANACOM, de um painel público de estado das redes de comunicações eletrónicas em Portugal, alimentado por dados de disponibilidade fornecidos pelas operadoras e por telemetria independente, acessível a qualquer cidadão e concebido para funcionar em condições de rede degradada.

        Resiliência de resolução de nomes. Solicitar ao CNCS um levantamento sobre a arquitetura de resolução recursiva de DNS dos principais operadores nacionais e sobre a sua resiliência a eventos de congestionamento, acompanhado de recomendações setoriais.

        Avaliação da execução do Regime Jurídico da Cibersegurança. Determinar que o Governo apresente à Assembleia da República, no prazo de noventa dias, um relatório sobre o primeiro semestre de aplicação do Decreto-Lei n.º 125/2025, incluindo o número de entidades registadas, o número de notificações de incidentes recebidas por setor, os prazos médios de notificação e os meios humanos e financeiros efetivamente afetos ao CNCS para o exercício das novas competências de supervisão.

        Dimensão europeia. Recomendar que a delegação parlamentar portuguesa junto das instâncias europeias suscite, no quadro do grupo de cooperação NIS e da ENISA, a questão da coordenação transfronteiriça na resposta a incidentes de congestionamento com origem externa à União, matéria em que o presente episódio, envolvendo trânsito internacional e sistemas autónomos de países terceiros, constitui caso ilustrativo.

        Este texto e recomendações baseia-se em fontes públicas consultadas em 15 de setembro de 2026: notícias do ECO, Correio da Manhã, Observador, Renascença, Jornal de Negócios, CNN Portugal e Diário de Notícias da Madeira; dados de encaminhamento da Cloudflare Radar e do serviço público de consulta de sistemas autónomos da Hurricane Electric; o serviço de verificação de adoção de RPKI da Cloudflare; e relatos de utilizadores recolhidos em fóruns públicos, que são tratados como indícios qualitativos e não como dados estatísticos. As afirmações que não foi possível verificar de forma independente estão expressamente assinaladas como tal ao longo do texto.

  7. JP
    Joao Ptt

    Durante a madrugada só sites totalmente dentro da rede MEO sem dependências externas funcionavam.
    O site do Sapo, e da CP abriam. O web site da própria MEO não abria bem.

    O site da https://www.meo.pt/ocorrencias tem lá a ocorrência de 2026-01-28, 04:00, mas o que se passou no dia 14-09-2026 nada. E durante a falha das ligações internacionais nem abria a página.

    1. AP
      a loira programadora

      A MEO nunca foi uma operadora honesta. Tenho sérias duvidas que a MEO só tenha tido problemas a 2026-01-28…. Quando se tenta ocultar factos aos clientes, isso mostra a qualidade da operadora.

      1. MO
        moedinha

        Nem mais.

  8. FI
    Filipe

    Olha… não dei por nada.

  9. AU
    aubing

    Aqui:
    https://pplware.sapo.pt/informacao/internet-com-problemas-em-portugal-meo-vodafone-nos-e-digi-registam-falhas/comment-page-1/#comment-4053774

    Eu apresentei a teoria:
    “Estas anomalias têm um autor bem identificado cujos alertas gerais já foram tornados públicos há meses: não é a Rússia, não é a China, não é a Coreia do Norte, não é o Irão… não são outros que por ai andam e gostam de se armar em maus… é um novo VILÃO que se chama: AI (em inglês) ou IA (em português).

    O monstro VILÃO já anda por ai à solta a ensaiar um futuro “blackout” generalizado em todo o planeta…
    Depois não digam que não foram avisados…”

    O que acham da teoria?
    Pelo menos houve um utilizador (Zé Mario) que pedia coisas ao gemini e ele respondia-lhe que estava ocupado… Será que o gemini estava ocupado a fazer malfeitorias à rede?

    1. SR
      Sergio ramos

      Claude AI…

    2. HU
      Hugo

      O que prova a tua teoria é um comentário irónico? Ok, só pode ser verdade LOL

    3. GU
      Gustavo

      Amigo deixa a internet que já estás com o caco frito.

    4. AC
      Avião caipira

      Tenho outra teoria foi o pessoal da Mata Atlântica, em conjunto com os Mamadous Bas

  10. RR
    Ricardo RR

    A MEO poderia era apostar mais na qualidade do seu serviço e ter atenção à infraestrutura, que nem sempre é bem cuidada e quem olha por ela ainda tem aquelas manias que é a PT Comunicações com o braço financeiro do Estado.

  11. TT
    Tug@Tek

    A MEO e as outras operadoras devem ter ataques ou tentativas de ataques diários.
    Este da MEO de ontem deve ter obrigado a MEO a desligar sistemas até conter o ataque, presumo eu.
    Habituem-se, IA como era completamente espectável está a ser usada não para evoluir, mas sim para trazer caos e retrocessos…

    1. FI
      Filipe

      Mas qual IA, até parece que não ouve ataques no passado aos ISPs e nem sequer existia IA e ataques bem piores com roubo de dados.

      Na NOS só notei que as latências subiram desde domingo a noite e continuam altas mas sempre a funcionar bem, na DIGI alguns picos nas latências, na MEO é que se tem notado mais problemas e deve ser o operador com o ataque ou o mais forte.

      Mas é normal que quando um operador de 2 milhões de clientes falhe o pessoal tente com outros operadores aceder a internet e faz com que os outros operadores passem a ter picos de sobrecarga e pode ser isso que esteja a passar.

      1. TT
        Tug@Tek

        Tão idiota é o meu comentário, onde alegadamente imputo este ataque a ferramentas de IA, como o teu que contradizes o meu.
        Certamente terás dados para dizer que não se deve a IA este ataque.
        Partilha, deixavas de ser idiota e passavas a prestar um serviço a comunidade.

        1. FI
          Filipe

          Lá pela IA estar na moda não tem que ser tudo culpa da IA, quem falou em IA foste tu, prova lá isso…

          No outro dia um maluco também atropelou uns poucos com o carro, sabes o carro não foi o culpado mas sim o maluco…

          1. TT
            Tug@Tek

            Depende do ponto de vista, se o carro não existisse o maluco não os atropelava com o carro.

          2. FI
            Filipe

            Pois na volta temos que acabar com os carros, enfim…

      2. ZA
        Zé Fonseca A.

        Não houve nenhum ataque

        1. UT
          utherzzao1

          Não houve nenhum ataque? Está desinformado!

          jornaldenegocios.pt/empresas/telecomunicacoes/detalhe/meo-confirma-ataque-em-massa-que-provocou-problemas-no-acesso-a-rede

          1. LS
            Luis Silva

            Ai o Zéze está um dia atrasado…

          2. ZA
            Zé Fonseca A.

            Mentira da MEO, lê o comentário acima onde explico tudo.
            É mais do mesmo que digo aqui há anos, vocês comem tudo o que vos espetam nos media, não questionam nada, não pensam o que faz sentido ou não é não averiguam factos.
            A verdade nunca é a verdade que contam, muitas vezes é apenas parte, neste caso nem parte

  12. UT
    utherzzao1

    Mais um ataque do Russo! Quer começar a 3ª Guerra Mundial!

    1. IV
      Ivo

      Se fosse um ataque com motivações geopolíticas, até porque Portugal não é propriamente um alvo militar prioritário, faria mais sentido afetar várias infraestruturas e operadoras em simultâneo. Porque razão atacar apenas a MEO?

  13. EL
    ElasGostam

    Não dei por nada enquanto estava a perfurar.

    1. MA
      MACnista

      WHAAAAT??? tens um berbequim que funciona a NET? UAUUUU LOLOLOL

      1. EL
        ElasGostam

        Este “berbeZé” faz milagres.

  14. PI
    Picheleiro

    A MEO chamou-lhe “ataque em massa” porque é mais fácil de comunicar do que “tivemos uma falha interna de roteamento” (que implicaria responsabilidade própria e possível indemnização)

    A MEO começou a enviar tráfego destinado a clientes portugueses para a Ghana Telecom ( que anunciou rotas que não era dona), porque o router pensava que era uma rota mais curta, os intermediários repassaram-na sem verificar (vodafone um deles). A Ghana Telecom recebia esse tráfego e não sabia o que fazer com ele — simplesmente descartava-o.

    RPKI mal implementado os tais filtros que alguém foi perguntar na I.A e colocou aqui.

    1. A
      A.

      Há muitos indícios de ser assim e convenhamos há muitos serviços que que n estão preparados para latências muito altas e packet loss, o que ainda não compreendi, é se o único BGP leak foi na MEO, e com as rotas que foram para a Ghana telecomunicações…

      não houve mesmo mais ISP ? a verdade é que tem mais plausibilidade para enganar tontos, tudo atribuir a uma ataque DDOS

      tb sabemos que há uma cultura de deixar passar pq ninguém gosta de ser o ISP, que vai receber a chamada do aviso…

      1. BR
        Bruh

        O que eu queria perceber é porque é que a minha net, desde que a meo foi abaixo no dia 12 ou 13, passou dos 30Mb/s que tenho contratado para 200mb/s. Não me queixo, mas ainda não percebi o que se passou aí. Ainda estou a pensar se lhes telefono a perguntar ou se espero pelo fim do mês para ver se regularizam a coisa.

  15. RI
    Ricardo

    É sempre ataques em massa, façam em arroz para variar.

  16. PE
    Pedro

    A MEO a ser MEO. Nunca assumem as cagadas que fazem. Respeito pelo cliente, zero. Desrespeitam até a nossa inteligência.

Deixe um comentário