Revolut entregou dados a falsos pedidos. Alegações apontam para autoridades italianas
O Revolut confirmou a divulgação de informação de clientes a terceiros não autorizados. Uma nova reivindicação associa o caso a sistemas policiais italianos, mas a dimensão e a origem dessa alegada intrusão permanecem por esclarecer.
A Revolut confirmou que divulgou dados sensíveis de clientes depois de receber pedidos fraudulentos enviados através de um domínio de correio eletrónico pertencente a uma entidade governamental legítima.
A confirmação foi prestada à Reuters a 12 de setembro. Entretanto, surgiram alegações de que sistemas de autoridades policiais italianas terão sido usados para obter essa informação, uma ligação que ainda não está demonstrada publicamente nas fontes consultadas.
O que a Revolut confirmou
Segundo a empresa, um terceiro não autorizado utilizou um endereço associado a um domínio governamental legítimo para apresentar pedidos de informação fraudulentos.
Após detetar o incidente, a Revolut bloqueou o endereço e alertou a entidade governamental em causa, as autoridades policiais e os reguladores financeiros e de proteção de dados. A empresa declarou à Reuters que os seus sistemas e os fundos dos clientes não foram afetados.
A Revolut afirmou que o incidente atingiu um número limitado de clientes, entretanto contactados diretamente. Não revelou quantas pessoas foram afetadas, qual a entidade governamental envolvida ou se a exposição se limitou a um único mercado.
Documentos de identificação e movimentos financeiros expostos
As notificações aos clientes, segundo informações, indicam que a informação potencialmente divulgada incluía nomes, datas de nascimento, moradas, contactos e cópias de documentos de identificação, como passaportes e cartas de condução.
Também poderiam estar abrangidas fotografias usadas na verificação de identidade, extratos, IBAN, registos de levantamentos e históricos de transações, incluindo operações com bitcoin.
Mark Karpelès, antigo responsável da Mt. Gox, afirmou estar entre os afetados e partilhou publicamente uma notificação. A lista descreve categorias potencialmente expostas; não permite concluir que todos esses elementos tenham sido divulgados para cada cliente.
A alegada ligação a Itália
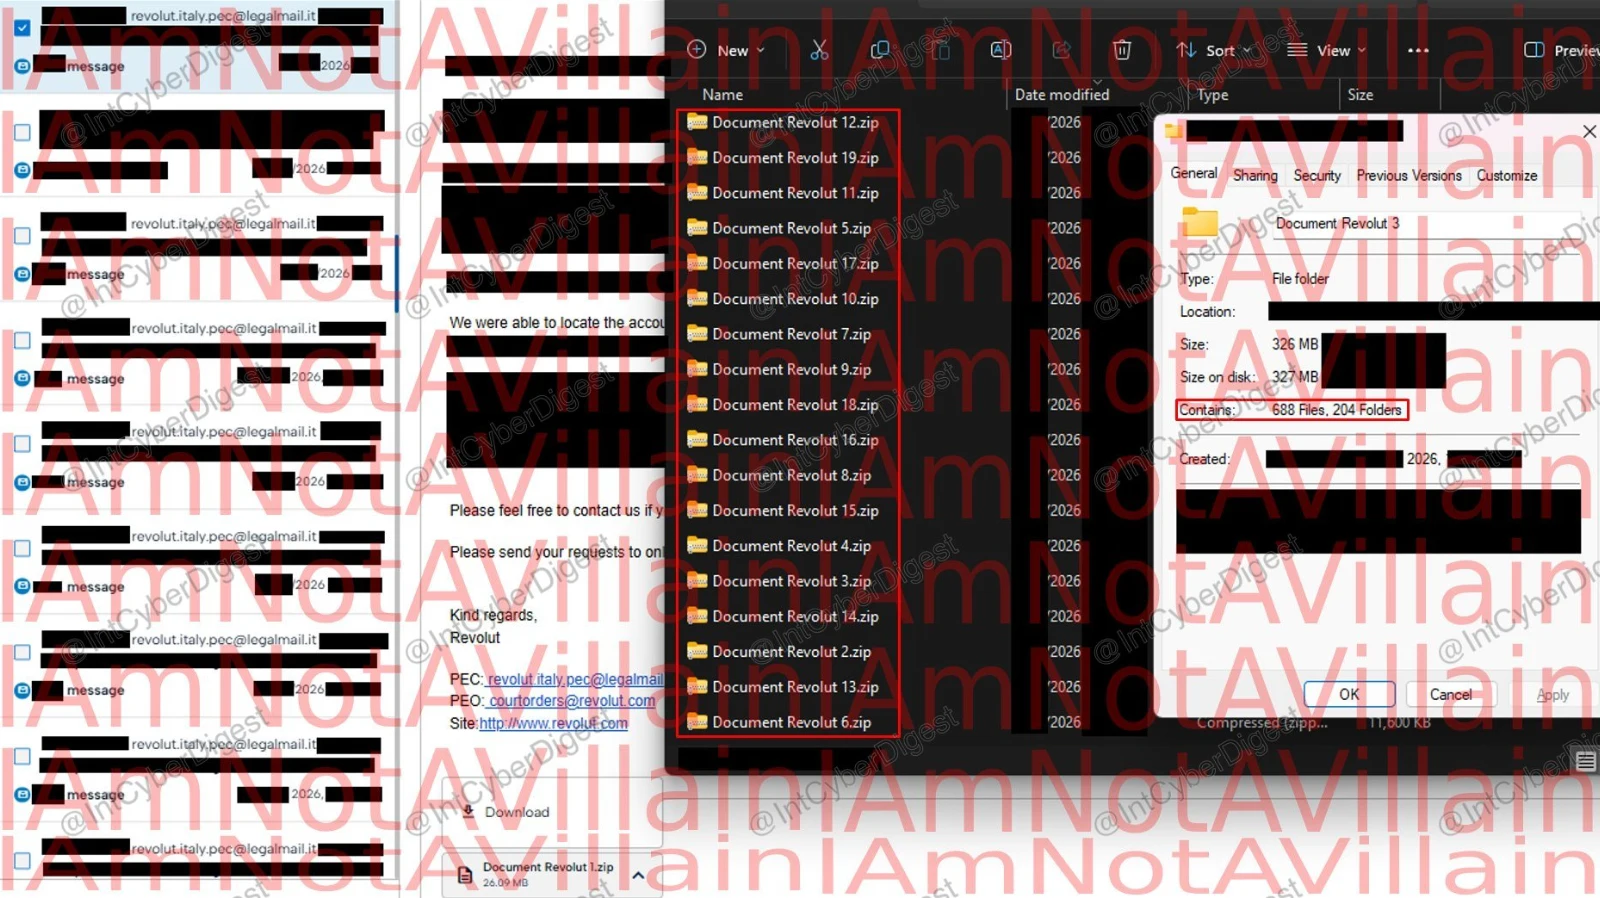
O texto que circula nas redes sociais é atribuído à conta International Cyber Digest, que afirma estar em contacto com o alegado autor do ataque. Segundo esse relato, o atacante alega ter comprometido vários departamentos das autoridades policiais italianas e utilizado os respetivos sistemas para enviar pedidos de dados à Revolut durante uma operação de seis meses.
Afirma ainda possuir 147 GB de informação obtida do lado italiano, incluindo documentos internos, calendários e material pessoal. Esse volume refere-se, portanto, aos alegados dados italianos, e não a um volume confirmado de informação da Revolut.
Até à conclusão desta pesquisa, não foi encontrada confirmação independente desses três elementos: o comprometimento dos departamentos italianos, a duração de seis meses e os 147 GB. Também não foi localizado um comunicado das autoridades italianas que validasse essa versão.
‼️ BREAKING: We’re in contact with the Revolut hacker. According to them, they didn’t only take Revolut data, they’ve also compromised multiple Italian law enforcement departments.
They say the operation targeting Revolut ran for six months, and that they used Italian law… pic.twitter.com/ZYGWZEc0tL
— International Cyber Digest (@IntCyberDigest) September 14, 2026
As perguntas que ficam por responder
O relato confirmado pela empresa coloca a verificação dos pedidos oficiais no centro do caso. A questão essencial é perceber como foi validada a autoridade de quem solicitou os dados e que controlos permitiram a sua entrega a um destinatário não autorizado.
Continuam por esclarecer o número total de vítimas, os países abrangidos, a cronologia dos pedidos e a identidade da entidade governamental envolvida. As fontes consultadas também não permitem determinar se existem clientes portugueses afetados.
A divulgação indevida de dados está confirmada pela Revolut. A alegada operação através de sistemas policiais italianos permanece uma reivindicação por verificar. Essa diferença é decisiva para compreender o alcance real do incidente.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet