Quantcast

Ciberataque aos Locky dos CTT. Hacker afirma ter roubado mais de um milhão de registos

11 Comentários

Os dados alegadamente obtidos dos clientes CTT incluem nomes, números de telefone, endereços de e-mail, histórico de encomendas e ainda a data e hora de todas as entregas.
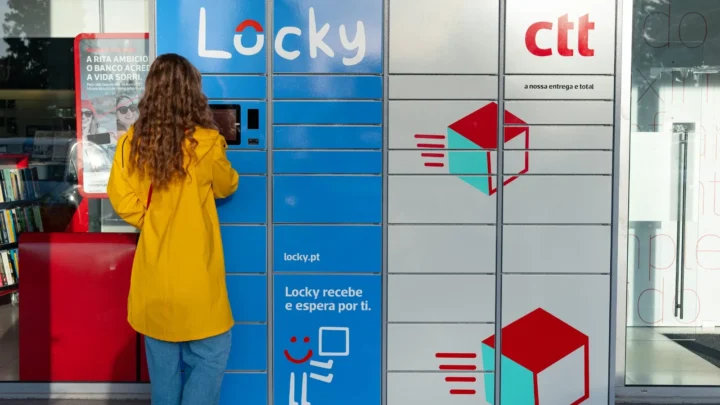
Imagem locky CTT

Ataque terá visado serviço Locky dos CTT

Cerca de um milhão de clientes dos CTT poderão ter sido afetados por um ataque informático. Segundo a CNN Portugal, a intrusão incide sobre utilizadores do serviço de cacifos Locky, uma rede de pontos automáticos de entrega e devolução de encomendas, disponível 24 horas por dia em todo o país.

A divulgação terá sido feita esta segunda-feira pelo próprio atacante, identificado como Boogeymann Hoboper, num fórum frequentado por piratas informáticos. De acordo com o mesmo, os dados terão sido recolhidos a partir de 1.890 cacifos, abrangendo informação pessoal e registos detalhados de entregas.
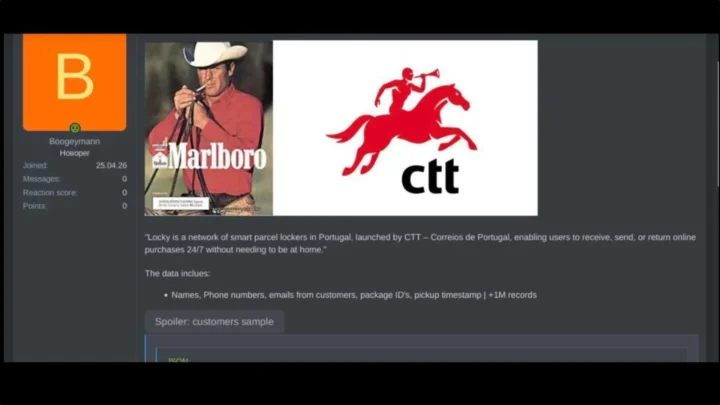
O hacker que se dá a conhecer pelo nome de Boogeymann Hoboper publicou uma amostra dos dados num dos principais fóruns do mundo do cibercrime.

Especialistas alertam para risco de phishing

Com o acesso a estes dados, os clientes poderão ser alvo de ataques de phishing altamente credíveis, uma vez que a informação utilizada pelos criminosos corresponde a encomendas reais.

Explicou Nuno Mateus Coelho, especialista em cibersegurança, citado pela CNN.

O alerta estende-se a todos os utilizadores. Poderão surgir pedidos fraudulentos de pagamento, nomeadamente referências multibanco para pequenas quantias associadas a supostos custos de desalfandegamento, ou faturas com ligações maliciosas que podem comprometer o acesso a contas bancárias.

Caso tenha utilizado este serviço, recomenda-se especial cautela. Confirme sempre a autenticidade de qualquer comunicação recebida antes de realizar pagamentos ou fornecer dados pessoais.

Comentários

11

Deixe um comentário

O seu endereço de email não será publicado. Campos obrigatórios marcados com *

  1. Avatar de Transfega
    Transfega

    Barracada!

  2. Avatar de minage
    minage

    Ctt é uma anedota de ciberseguranca.

  3. Avatar de Gabriel
    Gabriel

    Com esses dados não dá para levantar encomendas? Pergunto porque é a primeira vez que ouço falar deste serviço.

    1. Avatar de Luis Henrique Silva
      Luis Henrique Silva

      Em principio não já que para levantar encomenda tem de enviar um código por e-mail e sms.

  4. Avatar de sapaxoxa
    sapaxoxa

    Nem sabia que tinha um locky…

  5. Avatar de a programadora loira
    a programadora loira

    Podem pedir indemnizações ao abrigo da lei da cibersegurança.

  6. Avatar de Sail
    Sail

    Foram sempre uma porcaria e agora meteram mais um prego no caixão.

  7. Avatar de Oraxulo
    Oraxulo

    Não me admira nada, cada vez que faço encomendas principalmente a que vem de fora da UE, em que a entrega seja via CTT, é matemático, mensagens de bulas e esquemas, já mais que conhecidos…

    1. Avatar de PoiZé
      PoiZé

      para mim, na maioria são CTT… mas não é exclusivo para eles. Há mais transportadoras afetadas.
      A certa altura estava convencido que eram as encomendas que passavam por Madrid.
      Actualmente julgo ser mesmo em Lisboa. Alguns ‘escolhidos’, de entre os que têm o contacto telefónico escrito com a morada, terão a sorte de ser presenteados com uma dessas mensagens.

  8. Avatar de Zec
    Zec

    Para quem usa o sistema Locky é possível colocar uma morada falsa fornecida pelos próprios CTTs durante a encomenda que serve para enviar diretamente para os cacifos à escolha. Pelo menos assim a morada verdadeira fica oculta tanto para hackers como esses sites duvidosos em que se às vezes faz compras.

  9. Avatar de John Smith
    John Smith

    Já agora alguém sabe o nome do forum? Pergunto para um amigo 🙂