Certamente que já ouviram falar em serviços/aplicações que usam o protocolo TCP ou UDP. Os protocolos TCP e UDP pertencem à camada 4 do modelo OSI (camada de transporte) e em traços gerais, em conjunto com o porto e IP da máquina, definem como uma determinada informação é transmitida na rede.
Depois de ensinarmos como verificar quais os portos abertos no Windows 10, vamos aprender como ver no Linux, via CLI (command line interface).
Portos lógicos
Numa máquina existem 65.536 portos TCP que podem ser usados pelas mais diversas aplicações/serviços, o que (teoricamente) poderíamos ter 65.536 aplicações/serviços distintos a correr em simultâneo na nossa máquina.
Relembrando o que foi referido em artigos anteriores: o IP identifica a máquina e o porto identifica a aplicação/serviço. Além das portos TCP temos também 65.536 portos UDP.
Qual a numeração “normal” dos Portos Lógicos no sistema?
A IANA (Internet Assigned Numbers Authority) é um órgão responsável pela designação de vários padrões de endereçamento, incluindo os portos.
Existem diferentes tipos de número de portos:
- Portos conhecidos: 0 a 1023
- Portos registado: 1024 a 49151
- Portos atribuídos dinamicamente ou privados: 49152 a 65535
Com saber os portos abertos numa máquina com Linux?
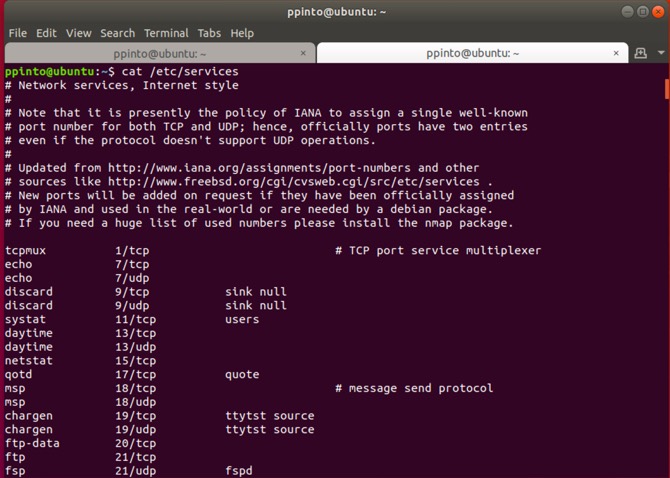
Usando o seguinte comando é possível começar por saber quais os portos lógicos usados pelos serviços:
cat /etc/services
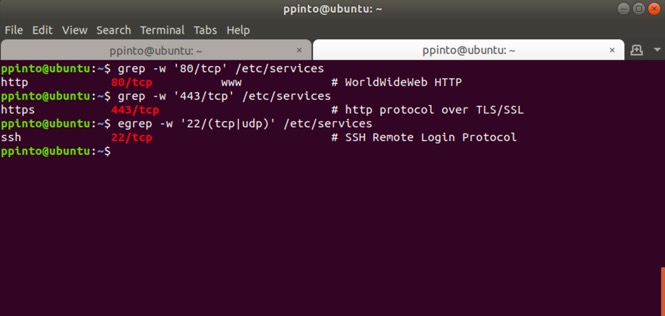
Por exemplo, se pretenderem saber quais os serviços que usam o porto 80 basta que usem o comando:
grep -w '80/tcp' /etc/services
Na imagem seguinte podem ver outros exemplos…
Para obterem uma lista dos portos lógicos abertos no sistema basta que usem o comando:
sudo ss -tulpn
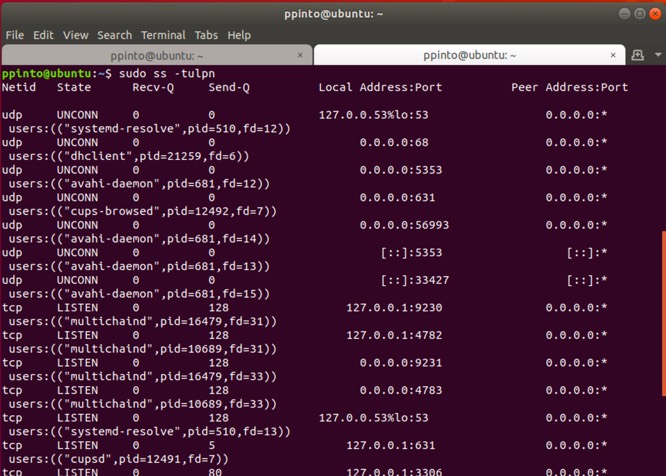
Além do comando ss, existe também o popular comando netstat e o poderoso nmap. O NMAP é uma ferramenta usada para reconhecimento de sistemas e serviços numa rede de dados. Esta ferramenta é uma das mais populares neste segmento e as opções que disponibiliza são variadíssimas.
Leia também…
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet