

A Worten confirmou um ataque informático que permitiu o acesso indevido a dados pessoais de um grupo de clientes. A empresa garante que as palavras-passe e os dados de pagamento não foram comprometidos, mas alerta para possíveis tentativas de burla.
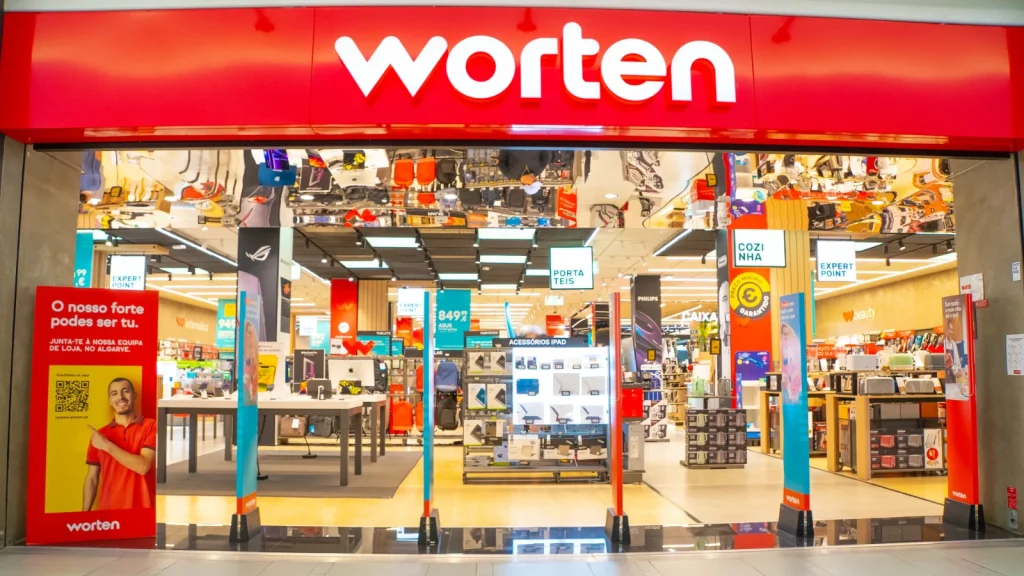
A retalhista do grupo Sonae revelou esta quarta-feira que detetou uma intrusão nos seus sistemas. Segundo a empresa, o incidente afetou um grupo reduzido de clientes.
Que dados foram acedidos?
Entre as informações expostas estão números de contribuinte, contactos telefónicos, endereços de email e, em determinados casos, identificadores de encomendas.
A Worten assegura que não houve acesso a palavras-passe nem a dados de pagamento, incluindo números de cartões bancários. Refere ainda que nenhuma informação foi alterada ou apagada.
Após detetar o ataque, a empresa ativou os procedimentos internos de resposta a incidentes. A Worten afirma ter corrigido a origem da intrusão e reforçado a proteção dos acessos, estando a colaborar com as autoridades competentes.
O alerta para possíveis contactos fraudulentos integra a informação divulgada sobre o incidente.
Atenção a mensagens sobre encomendas
Conhecer um NIF ou um número de encomenda pode ajudar um burlão a tornar uma mensagem mais convincente. Esses elementos, por si só, não provam que um contacto é legítimo.
Se receber uma mensagem inesperada a pedir pagamentos, credenciais ou códigos de confirmação, confirme o pedido diretamente na aplicação ou no site oficial da Worten. Evite utilizar os links enviados nessa mensagem.
Mesmo quando as palavras-passe ficam protegidas, a exposição de dados pessoais exige atenção aos contactos recebidos.
PUB
PUB.






PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet


