Apple reforça segurança do Mac: novo alerta trava ataques que exploram o Terminal
A Apple continua a apertar o cerco às ameaças digitais que visam os seus utilizadores. Depois de ter bloqueado uma das formas mais comuns de contornar o Gatekeeper, a empresa enfrenta agora uma nova vaga de ataques mais rudimentares, mas eficazes, baseados em engenharia social.
Fim de um método clássico de ataque
Em 2023, com o lançamento do macOS Sonoma, a Apple desferiu um golpe significativo na forma como o malware conseguia contornar a proteção integrada do Mac, o Gatekeeper.
A atualização deixou de permitir que os utilizadores abrissem, com o botão direito, aplicações maliciosas que não estivessem assinadas e autenticadas pela Apple.
Esta mudança foi prejudicial para os cibercriminosos que dependiam desse método popular para infetar Macs.
Nova tática: engenharia social através do Terminal
Os cibercriminosos adaptaram-se rapidamente a uma nova abordagem de engenharia social: enganar os utilizadores para executarem manualmente comandos maliciosos no Terminal.
Este tipo de ataque já se tornou comum. Uma aplicação maliciosa descarregada instrui o utilizador a copiar um comando, abrir o Terminal e colá-lo.
É um método rudimentar, mas eficaz. E tem funcionado com frequência.
Um ataque que contorna todas as defesas
Este tipo de ataque consegue, na prática, contornar todas as camadas de proteção que a Apple integrou no macOS. Nem o Gatekeeper consegue proteger o utilizador de si próprio.
Para o sistema, trata-se de uma ação legítima: o utilizador abriu o Terminal, colou o comando e carregou em Enter. Do ponto de vista do macOS, foi uma ação intencional.
Estes ataques são normalmente realizados através de downloads de aplicações maliciosas a partir de sites falsos, mensagens diretas e outros métodos de distribuição. Recentemente, têm surgido falsificações de tudo, desde o navegador Atlas da OpenAI até ao Google Chrome.
A barreira técnica para executar este tipo de ataque é extremamente baixa, o que explica a sua popularidade entre agentes maliciosos após a perda do método de contornar o Gatekeeper.
macOS Tahoe 26.4 reforça a proteção
Agora, a Apple parece estar a avançar ainda mais na proteção dos utilizadores.
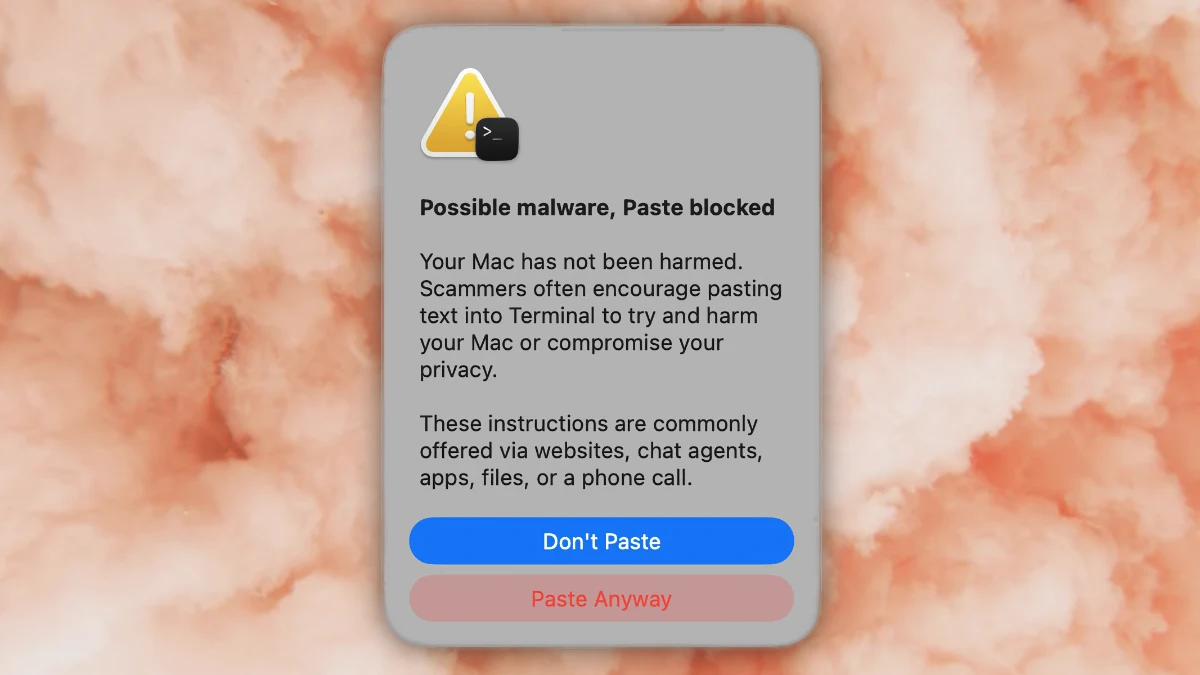
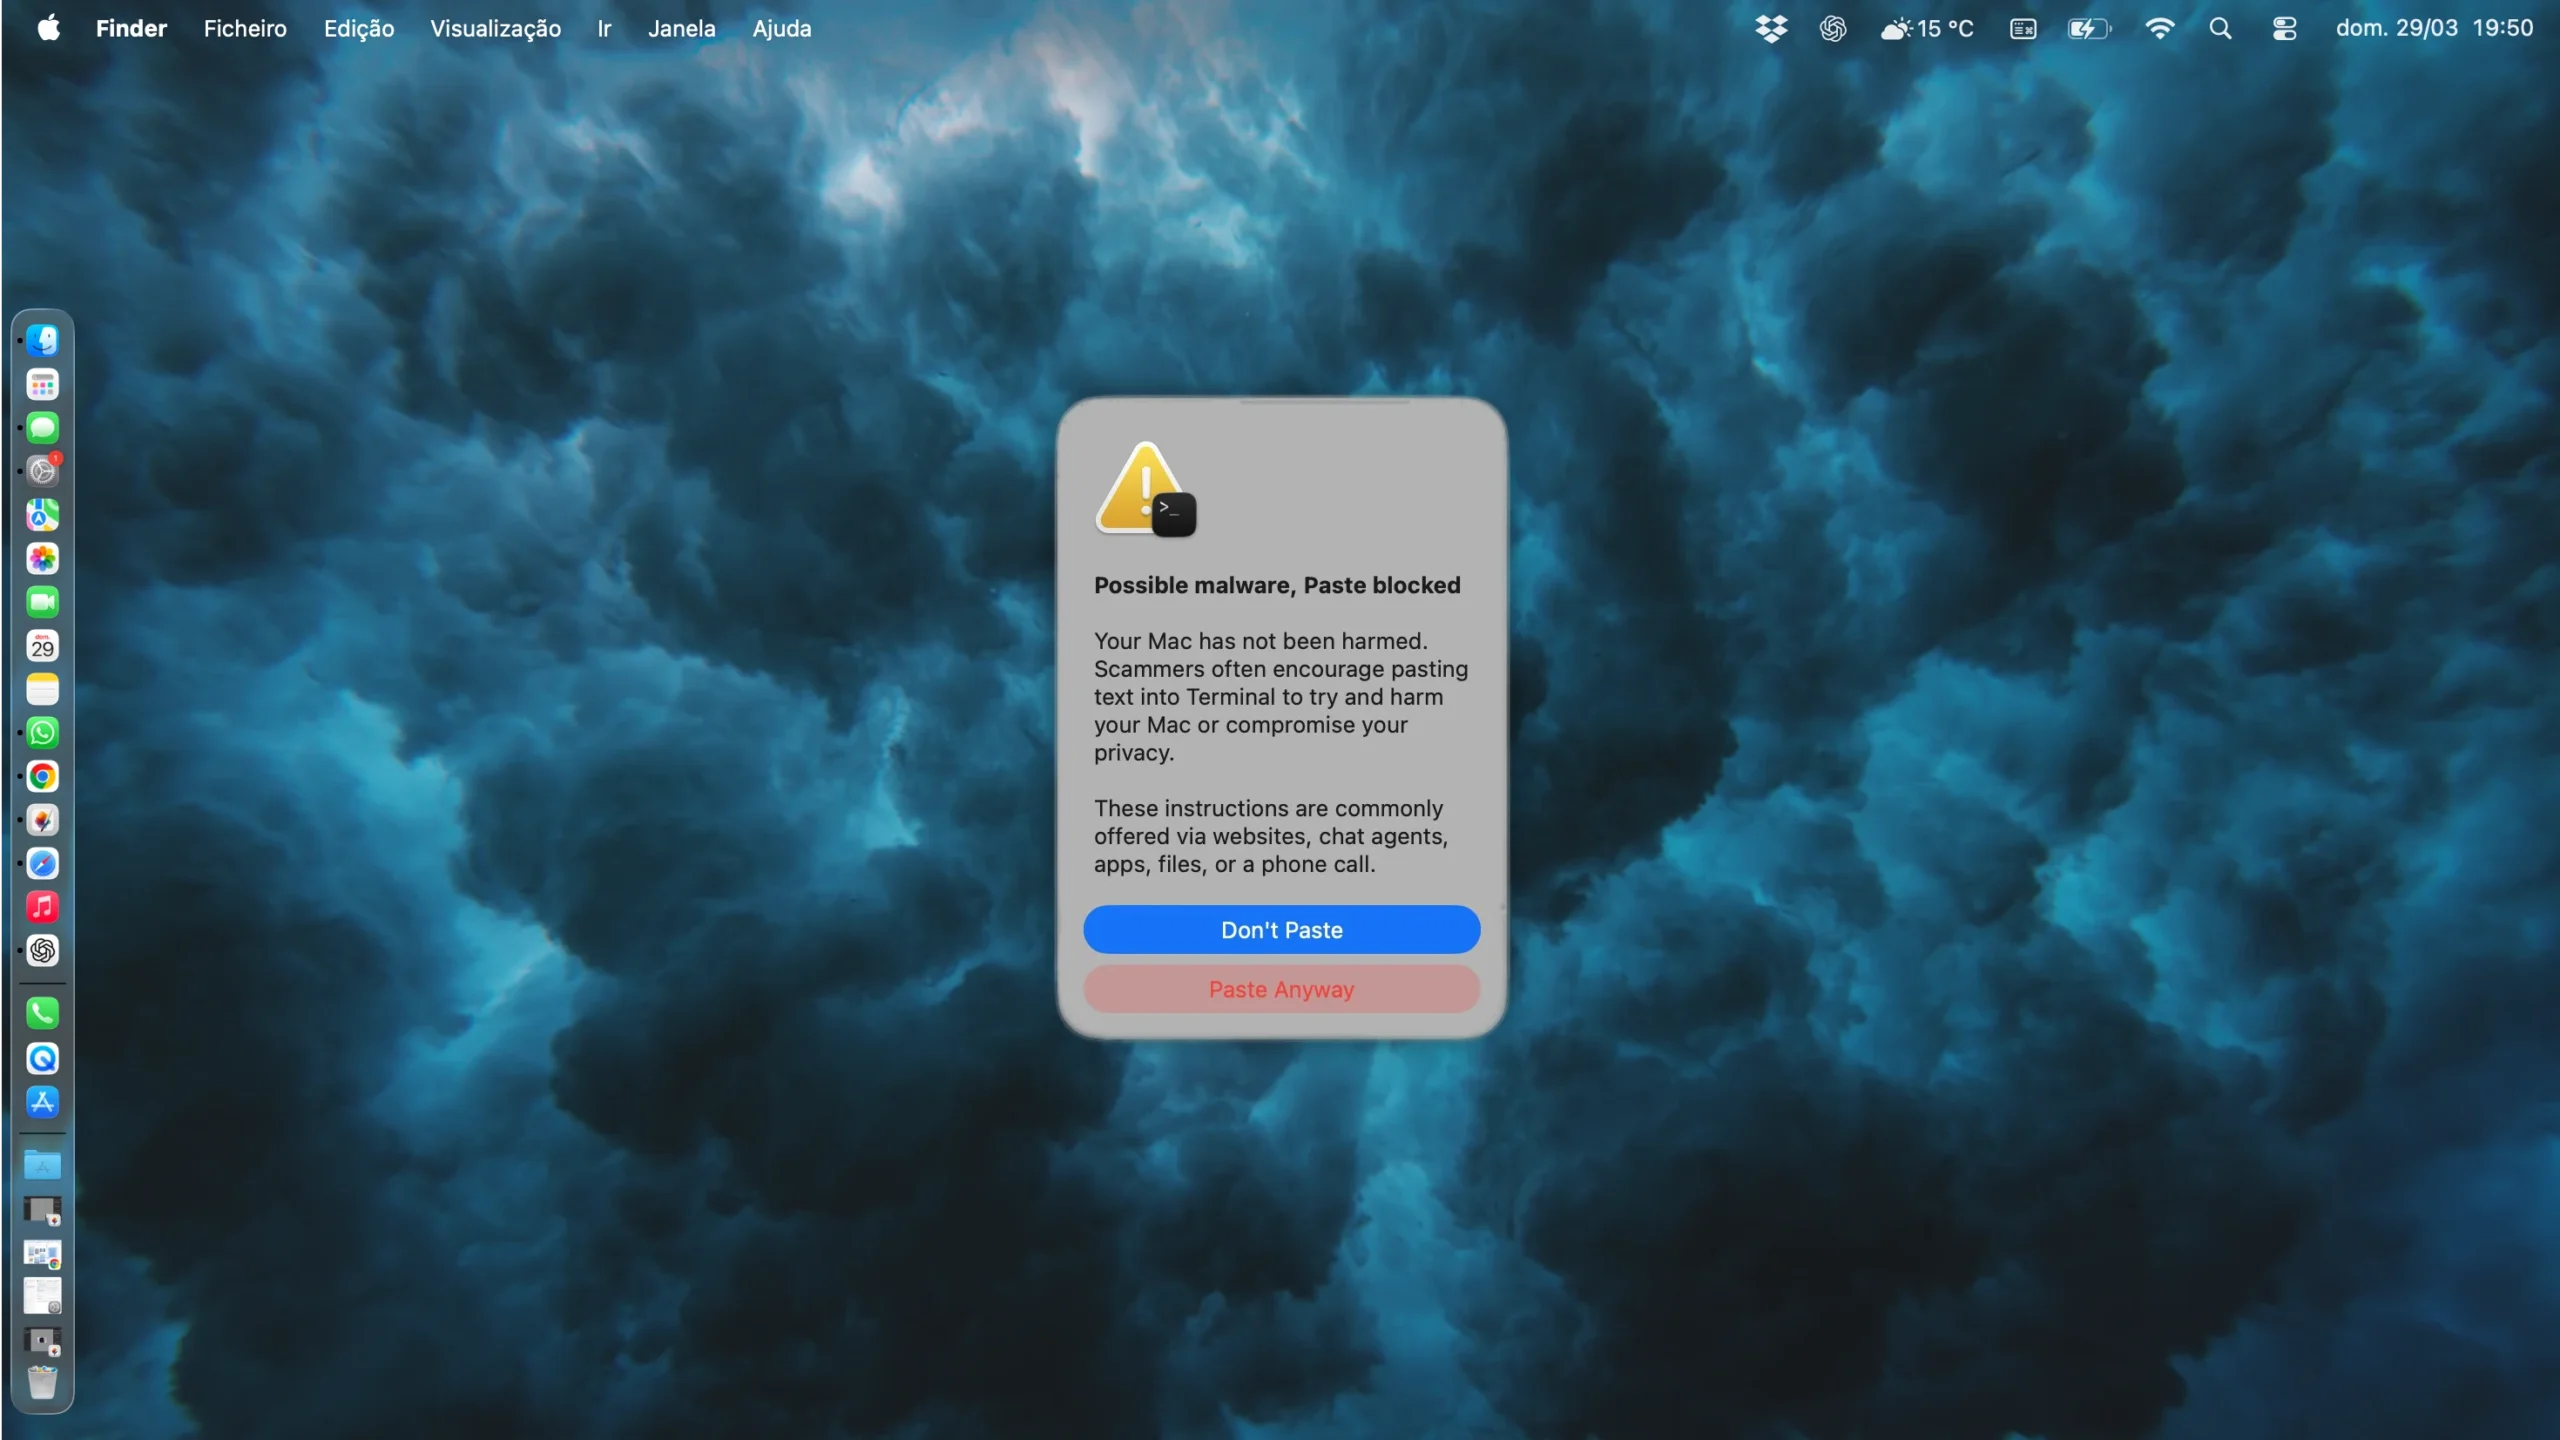
Na versão macOS Tahoe 26.4, o Mac passa a emitir um aviso quando o utilizador cola comandos no Terminal provenientes do Safari ou de outras aplicações, sinalizando potenciais riscos para o sistema.
Se o macOS detetar algo suspeito, apresenta um alerta antes da execução do comando, dando ao utilizador a oportunidade de parar e refletir antes de realizar uma ação irreversível.
Uma pequena mudança com grande impacto
A Apple volta a adotar uma postura ofensiva. Trata-se de uma alteração de segurança pequena, mas relevante, especialmente para utilizadores menos experientes.
Para quem segue instruções provenientes de downloads maliciosos, esta funcionalidade pode fazer a diferença entre manter o sistema seguro ou comprometer totalmente o equipamento.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet