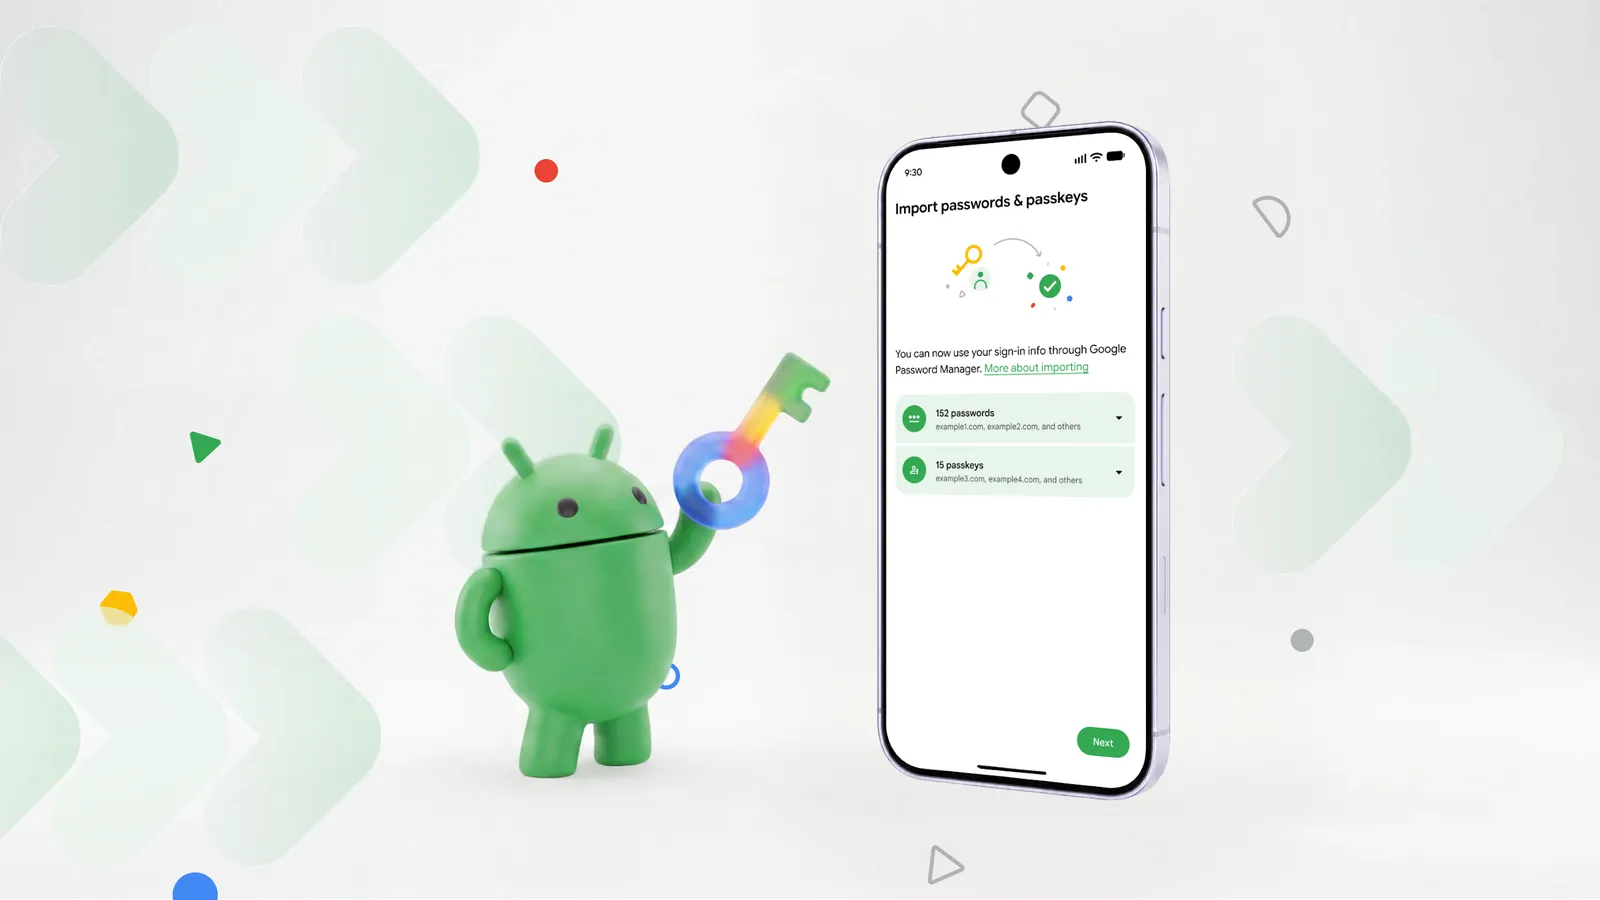
O Android acaba de receber uma das atualizações mais aguardadas pelos utilizadores preocupados com a privacidade e a segurança. A Google implementou um mecanismo que transforma por completo a forma como as passwords e as chaves de acesso são migradas entre plataformas no smartphone. Esta funcionalidade elimina processos complexos, permitindo enviar para aplicações externas.
Até ao momento, trocar de gestor de palavras-passe no sistema da Google era uma dor de cabeça para quem procurava alternativas. A operação obrigava à exportação de ficheiros em formato CSV, deixando dados confidenciais desprotegidos na memória do smartphone durante a transferência. Para piorar, as passkeys ficavam completamente fora, obrigando a reconfigurar cada serviço manualmente.
Google: fim das passwords desprotegidas no smartphone
Com a nova abordagem, o utilizador apenas necessita de abrir o cofre de destino pretendido e iniciar o procedimento normal de importação de passwords. O Android assume de imediato o controlo da comunicação, identificando quais as ferramentas compatíveis instaladas no smartphone. Todo o fluxo decorre em segundo plano com encriptação de ponta a ponta, sem a criação documentos intermédios suscetíveis de interceção.
Durante a operação, o Android encaminha o utilizador para a aplicação de origem com o objetivo de validar o lote exato de passwords a exportar. A autorização exige autenticação biométrica ou código de desbloqueio, garantindo que terceiros não conseguem duplicar acessos indevidamente. Após a confirmação explícita, a migração conclui-se em segundos com total transparência e comodidade para o utilizador.

Compatibilidade alargada e requisitos mínimos no Android
Nesta fase de lançamento, o sistema garante integração imediata com feramentas reconhecidas da cibersegurança, tais como 1Password, Bitwarden e Dashlane. A Google já confirmou que mais alternativas populares vão receber suporte oficial de forma gradual ao longo dos próximos meses. Desta forma, salvaguarda-se a interoperabilidade sem prender a comunidade a um único fornecedor de serviços tecnológicos.
Para tirar partido deste salto qualitativo, o smartphone necessita de correr pelo menos a versão do Android 8 no seu interior. A Google assegura ainda a permanência do método tradicional de cópia de segurança manual nas definições do Chrome para situações específicas. No entanto, o foco principal recai na comodidade do utilizador, permitindo circular entre ferramentas sem comprometer a integridade dos dados.
A evolução reflete o compromisso alargado da indústria em acelerar a adoção definitiva das passkeys enquanto padrão moderno da autenticação online. Ao derrubar as barreiras artificiais de transferência entre cofres concorrentes, o utilizador ganha total autonomia sobre a sua identidade digital no ecossistema mobile. Trata-se de um avanço cirúrgico da Google que torna a gestão diária de acessos mais segura.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet