A descoberta de vulnerabilidades em produtos digitais é algo que acontece com alguma frequência. Por norma, as empresas apressam-se a lançar as devidas correções por uma questão de segurança, mas também de imagem pública. Mesmo sabendo que há mais de 60.000 NAS vulneráveis, a D-Link não vai lançar correção para a falha encontrada nos seus equipamentos.

Tendo em conta a informação disponibilizada na base de dados de vulnerabilidades da NIST, facilmente percebemos que esta falha nos produtos D-Link é algo grave. Procurando por CVE-2024-10914, é descrito que se trata de uma vulnerabilidade que afeta vários modelos da D-Link:
- DNS-320 Versão 1.00
- DNS-320LW Versão 1.01.0914.2012
- DNS-325 Versão 1.01, Versão 1.02
- DNS-340L Versão 1.08

Estes equipamentos são normalmente usados em PME. O nível de severidade da vulnerabilidade é de 9.2, sendo classificada como crítica, de acordo com a o CVSS 4.0:

Qual o perigo da vulnerabilidade CVE-2024-10914 dos D-Link?
Segundo é referido, equipamentos que tenham esta vulnerabilidade estão suscetíveis a ataques via http. O problema encontra-se na função cgi_user_add, mais concretamente em /cgi-bin/account_mgr.cgi?cmd=cgi_user_add. A manipulação do argumento nome, permite o envio de comandos para o equipamento, podendo assim o atacante, por exemplo, adicionar utilizadores e depois ter o controlo total do equipamento.
curl “http://[Target-IP]/cgi-bin/account_mgr.cgi cmd=cgi_user_add&name=%27;<INJECTED_SHELL_COMMAND>;%27”
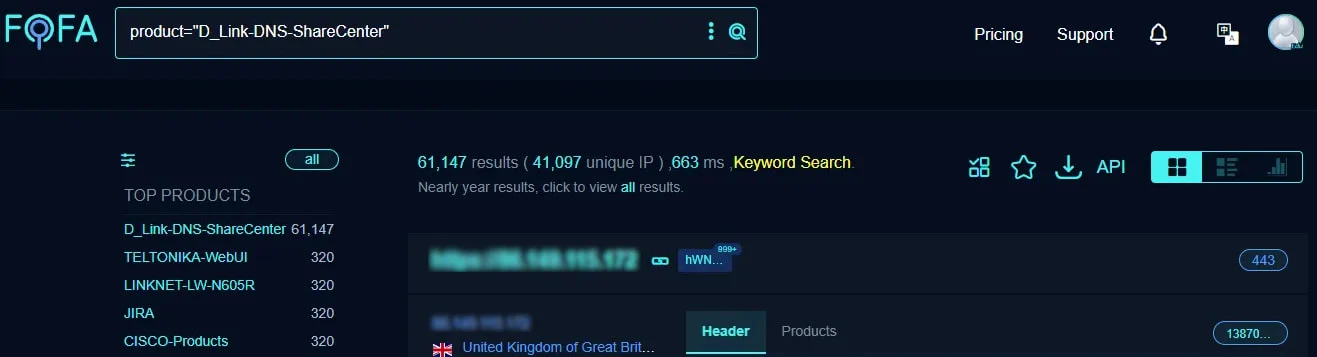
Uma pesquisa na plataforma FOFA, devolveu 61147 resultados, sendo que 41097 são IP únicos de dispositivos D-Link vulneráveis com a vulnerabilidade CVE-2024-10914.
A D-Link confirmou aqui que não irá lançar qualquer tipo de atualização, aconselhado a substituição dos mesmos por equipamentos mais recentes.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet