Quantcast

Dica – Como saber se alguém entrou no nosso PC?

35 Comentários

Este semana recebi um e-mail de um leitor que questionava como poderia saber se alguém lhe tinha entrado no computador do trabalho. Esta é uma situação que acontece com alguma frequência, muita das vezes porque os utilizadores escrevem a password e deixam-na junto do PC ou porque usam passwords óbvias (ex. nome da mulher/marido, nome dos filhos, data de nascimento, password igual ao utilizador…etc).

Actualmente todos os sistemas operativos dispõem de ferramentas que nos permitem saber, com consistência, tudo o que o aconteceu no nosso PC. Vamos saber como.

acess

Na sequência do pedido do leitor, decidimos apresentar duas soluções, uma para Windows outra para Linux.

Windows

Tudo o que acontece no PC fica registado no sistema de logs do Windows. O sistema operativo da Microsoft regista todos os eventos que acontecem no PC e oferece uma aplicação gráfica que permite ver facilmente todos esses registos, o Windows Event Viewer.

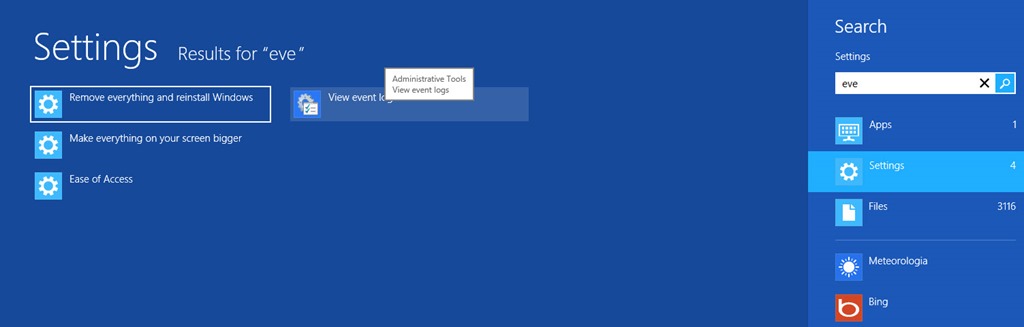
Para saber se aluem entrou no seu PC, basta consultar os registos relativos aos acessos à máquina. Para isso procuramos no sistema por eventvwr
event

Nota: Esta acção pode também ser executada via Executar e escrever o comando eventvwr

Dentro do Windows Event Viewer, basta aceder a Windows Logs > System e procurar no painel central pelos eventos cuja source (origem) estejam identificados como WinLogon.

Como podem ver pela imagem seguinte, todos os acessos ao sistema ficam registados e guardam a data/hora e mais algumas informações.

event_01

GNU/Linux

No caso do GNU/Linux, os logs são normalmente visualizados através da linha de comandos, através dos populares e potentes comandos cat, tail, grep, etc.  Os logs estão normalmente no directório /var/log

logs_03

No entanto, as distribuições modernas incluem também ferramentas gráficas para visualizar todo o que se passou no sistema. Por exemplo, no caso do Mint podemos aceder a Ferramentas de Sistemas e abrir a ferramenta Log File View

logs_02

No Log File View podemos também verificar toda a informação dos acessos ao sistema, escolhendo do lado direito o log auth.log e depois analisando por dia. De referir que a ferramenta oferece vários filtros para encontrar facilmente a informação.

logs_04

Aqui fica a dica para quem desconfia que lhe andam a aceder ao computador e quer ter a certeza de tal acto. De referir, que através do logs podemos também ficar a saber os acessos remotos.

Que outras ferramentas conhece para saber se alguém entrou no seu PC?

Comentários

35
  1. JO
    Jose

    Acho que não era esta a resposta que o utilizador procurava, da maneira que a pergunta esta, ele deve querer saber, quando algum hacker entra no PC do utilizador através de malware.

    1. PP

      Este artigo tem outra vertente. Um hacker entra remotamente (raramente localmente)

      1. JO
        Jose

        Por isso mesmo…

        1. PP

          Localmente é que o dono do PC vê a informação.

      2. FI
        Fitipaldi

        A pessoa em questão quer saber quando é que alguem via remotamente invade o seu pc, este topico em nada responde ao pretendido pelo leitor.

    2. JO
      Joao

      José,
      Um hacker normalmente entra remotamente. Curiosamente o utilizador comum não é alvo para um hacker, pois salvo algumas excepções, não existe qualquer tipo de interesse em fazer isso a um individuo só, mas sim a empresas e instituições.

      No utilizador comum, o que é normal ser visto são mallwares, virus, worms, etc.
      Dentro desta gama existem alguns cuja funcionalidade é criar uma “reverse shell”.
      Uma reverse shell é como o nome indica uma linha de comandos (geralmente baseada em unix) que é acessível pelo autor do ataque informático.
      De relembrar que numa reverse shell não é o atacante que se liga a ti, és tu (o atacado) que se liga a ele.

    3. JO
      Joao

      José,
      Um hacker normalmente entra remotamente. Curiosamente o utilizador comum não é alvo para um hacker, pois salvo algumas excepções, não existe qualquer tipo de interesse em fazer isso a um individuo só, mas sim a empresas e instituições.

      No utilizador comum, o que é normal ser visto são mallwares, virus, worms, etc.
      Dentro desta gama existem alguns cuja funcionalidade é criar uma “reverse shell”.
      Uma reverse shell é como o nome indica uma linha de comandos (geralmente baseada em unix) que é acessível pelo autor do ataque informático.
      De relembrar que numa reverse shell não é o atacante que se liga a ti, és tu (o atacado) que se liga a ele.

  2. LC
    lcf

    e em osx ?

    1. HD
      hdesousa

      Em osx existe o ialertu:
      https://www.macupdate.com/app/mac/21282/ialertu.
      Até tira uma foto de quem tenta mexer no mac!

    2. ED
      eduardo

      considerando os exemplos dados aqui para as outras plataformas, tens a Consola do sistema por onde podes aceder a todos os logs. Mas tal como nas outras plataformas é procurar uma agulha num palheiro

  3. SA
    sakura

    “”Tudo o que acontece no PC fica registado no sistema de logs do Windows. O sistema operativo da Microsoft regista todos os eventos que acontecem no PC e oferece uma aplicação gráfica que permite ver facilmente todos esses registos, o Windows Event Viewer.””

    1. SA
      sakura

      isso não é verdade.

      Um Hacker não passa isso por alto … del *.log ou rd. Não o apaga mas fica sem eventos .
      Só tem 1 a dizer que foi limpo.
      Sem uma politica forte (Windows), os log s deixam de ser validos , (Política de segurança local). E uma falha grave do Windows pq basta importa a política do hacker e no log s.
      Em caso de duvida ver os log da firewall. São mais seguros.
      Ver X:\windows\*.log system\ *.log etc… find (por data tudo o que foi modificado).
      Se tiver ficheiros sem nada ….. !!!!!!
      Use uma http://en.wikipedia.org/wiki/Sandbox_(computer_security) e telefone a http://www.pj.pt/.

      1. JO
        Jose

        Um hacker não precisa de apagar os logs para nada…

        Estamos a falar de acesso local, não remoto..

        Por isso que disse em cima, que este artigo não deve ser a resposta que o utilizador procurava.

        1. SA
          sakura

          Jose, tem toda a razão. é mais http://pt.wikipedia.org/wiki/Engenharia_social_(seguran%C3%A7a_da_informa%C3%A7%C3%A3o)

          mas os log’s ficam no pc, ou no servidor.

  4. DR
    Diogo R.

    como se vê o log pelo cmd? assim criava um batch para registar o ultimo login

    (eu cá confio mais SMART 😀 )

  5. AN
    Andre

    E pra iphone/android… algo semelhante?

    1. RO
      Rodrigo

      :facepalm:

      Android é Linux…

      1. DA

        Mesmo assim, Rodrigo, muitos usuários não sabem acessar a esse tal “Log File Viewer” se é que tal existe no Android ou no IOS.

  6. CB
    castro brasileiro

    olá, gostaria de saber como filtrar conteúdo no google+, penso em mudar até de tipo de idioma, pois aqui no brasil o google+ só nos jogo na cara conteúdo religioso nas postagens. .grato castro

  7. IR
    irlm

    Pode-se ver através do powershell?

  8. JR
    jrgaugusto

    Não sou teck da coisa por isso qual a opinião dos gurus cá do sitio:
    1- Iniciar/ msconfig / serviços
    2.1- alt+shift+esc : ( Ver>selcionar colunas> pid)
    2.2 – Iniciar / cmd / type: ” netstat -ano” ( ver coluna pid e coluna state – confirmar o pid em 2.1 e procurar pelo IP ( established) no google.

    1. JR
      jrgaugusto

      retificação:

      2.1 ctrl + shift + esc

    2. DR
      Diogo R.

      Isso é para saberes o IP do google? usa um sniffer, acho mais simples

  9. AN
    andré

    Prezados, bom dia,

    Sou responsável pelo TI de uma empresa e tenho em mãos uma acusação de que um funcionário acessou a conta de outro.

    Preciso fazer uma perícia neste computador e identificar todos os registros de logon e logoff.

    Alguém sabe onde o Windows XP guarda estes registros? (em consulta prévia ao computador, só é possível autorizar a auditoria agora, ou seja, registrará apenas os futuros eventos de on/off, em tese, qualquer evento anterior foi desprezado).

    Obrigado!

    1. VM

      André, podes sff, enviar essa questão para geral@pplware.com subject: Consultório

      A nossa equipa poderá enviar-te informações sobre a tua dúvida.

  10. CM
    crisstiane marion

    Estou de olho , acho que um racker, metido a espertão está entrando no meu pc , para vasculhar minha vida , sou simples e honesta , tem como saber se esta pessoa que imagino está entrando no meu pc ? Me ajudem

  11. SS
    Sara Swatris

    Boa tarde,

    Ontem acederam remotamente ao meu tablet. Estava a usa-lo e deixei de ter controlo e em breves segundos começaram a vascular as aplicações e documentos, inclusive a usar o teclado para pesquisar…tive de desligar o dispositivo. Tenho anti virus e firewall e não detector sequer o acesso. Existe alguma forma de me proteger de nova ocorrência deste género?
    Agradeço qualquer esclarecimento, cumprimentos.

  12. SP

    Bom dia pessoal….
    Foram levantadas aqui questões pertinentes.
    No entanto e para quem quer saber este tipo de solução (como eu 😉 ) dentro de uma rede aconselho a ter um syslog server.
    Gostaria de propor ao pessoal do pplware (os gurus da informática!!!) que fizessem um tutorial sobre qual o melhor syslog server (open source) tanto para windows, como para linux (preferencialmente), como instalar e como configurar numa rede com AD. Tambem já tive este tipo de problemas e a informaçao dada pelos logs locais do windows sao muito confusos e bastante vagos (é a minha opinião).

    Gostaria de ter uma resposta vossa.
    Atentamente,

  13. AC
    Ana Correia

    Boa Tarde, acho que através da webcam do meu computador fizeram um vídeo ou me tiraram fotos. o que gostaria de saber é como consigo saber que foi e onde é que estão publicadas as imagens que me tiraram.
    Agradeço que me respondam para o meu e-mail, não me posso expor mais. Obrigada

  14. PP
    Paulo M Pinto

    Foi alvo de ataque e extorsão. Se for pela PJ vai demorar. Alguém que me queira ajudar por favor a ver origem do ataque? Eliminei face e o PC não voltei a usar… Contactos de White Hat? Recompenso dentro das minhas possibilidades… Obrigado

  15. WN
    Wilson Nantes

    Comecei um blog novo recentemente e minha primeira matéria foi exatamente sobre isso, onde mostro dois aplicativos simples e fáceis de usar para Windows que mostram de maneira eficaz se alguém ligou ou usou o seu computador depois que você o desligou. ( http://misturati.blogspot.com.br/2016/04/usaram-meu-pc.html )

  16. LM
    Luiz melo

    Ola pessoal boa tarde meu pc esta sempre a abrir janelas a toda hora,nao sei o que se passa,dei a senha da net a um vizinho,sera que estou sendo monitorado e como descobrir?

  17. AG
    Antonio Garcia

    Há cerca de três dias atrás, verifiquei que surgia na tela do monitor uma janela da minha camera do pc, sem que eu fizesse qualquer coisa nesse sentido, estava a navegar normalmente, o que me fez supor uma intrusão remota no meu pc. Não tinha no entanto, a camera em posição de me filmar diretamente, daí que não fiquei nada preocupado. Não utilizo a mesma sistematicamente, mas em virtude da situação, imprimi uma foto de um kacker, e tenho a camera apontada estáticamente para essa foto, para dar a entender que dei pela situação.Depois disto apareceu-me mais duas vezes a tal janela, com a imagem em primeiro plano. Com o procedimento sugerido Viewver vou tentar saber de onde provavelmente surge a situação, e se poderei responder da mesma maneira através do IP. Caso não consiga saber, vou pura e simplesmente desligar a camera fisicamente do pc.

  18. GO
    Gonçalo

    Acabam de me ligar a dizer que são da Microsoft (pareciam Indianos ou do Bangladesh a falar Inglês) e que estão a detetar muitos erros no meu ID. Sugeriram para carregar Windows+R e que escrevesse eventvwr… disse-lhes que não sabia com quem estava a falar e que teriam de me enviar um email primeiro (para eu validar a identidade) – desligaram logo a chamada. Ligaram do +491724521320

Deixe um comentário