


 Proponha uma correção, faça uma sugestão


Revolut caiu numa burla e entregou dados de clientes
Um pedido aparentemente oficial levou a Revolut a partilhar informações que podem incluir passaportes, selfies e históricos bancários.

Um e-mail governamental serviu de isco
A Revolut confirmou ao The Block que entregou dados de clientes a terceiros não autorizados, depois de receber pedidos fraudulentos através de um domínio de e-mail governamental legítimo.
Segundo a notificação aos clientes, a conta utilizada tinha sido criada sem autorização dentro da infraestrutura da entidade governamental. As mensagens apresentavam autenticação válida do domínio, levando a empresa a considerar os pedidos autênticos.
A Revolut terá contactado posteriormente a entidade para verificar o pedido, descobrindo nessa altura a utilização indevida do endereço.
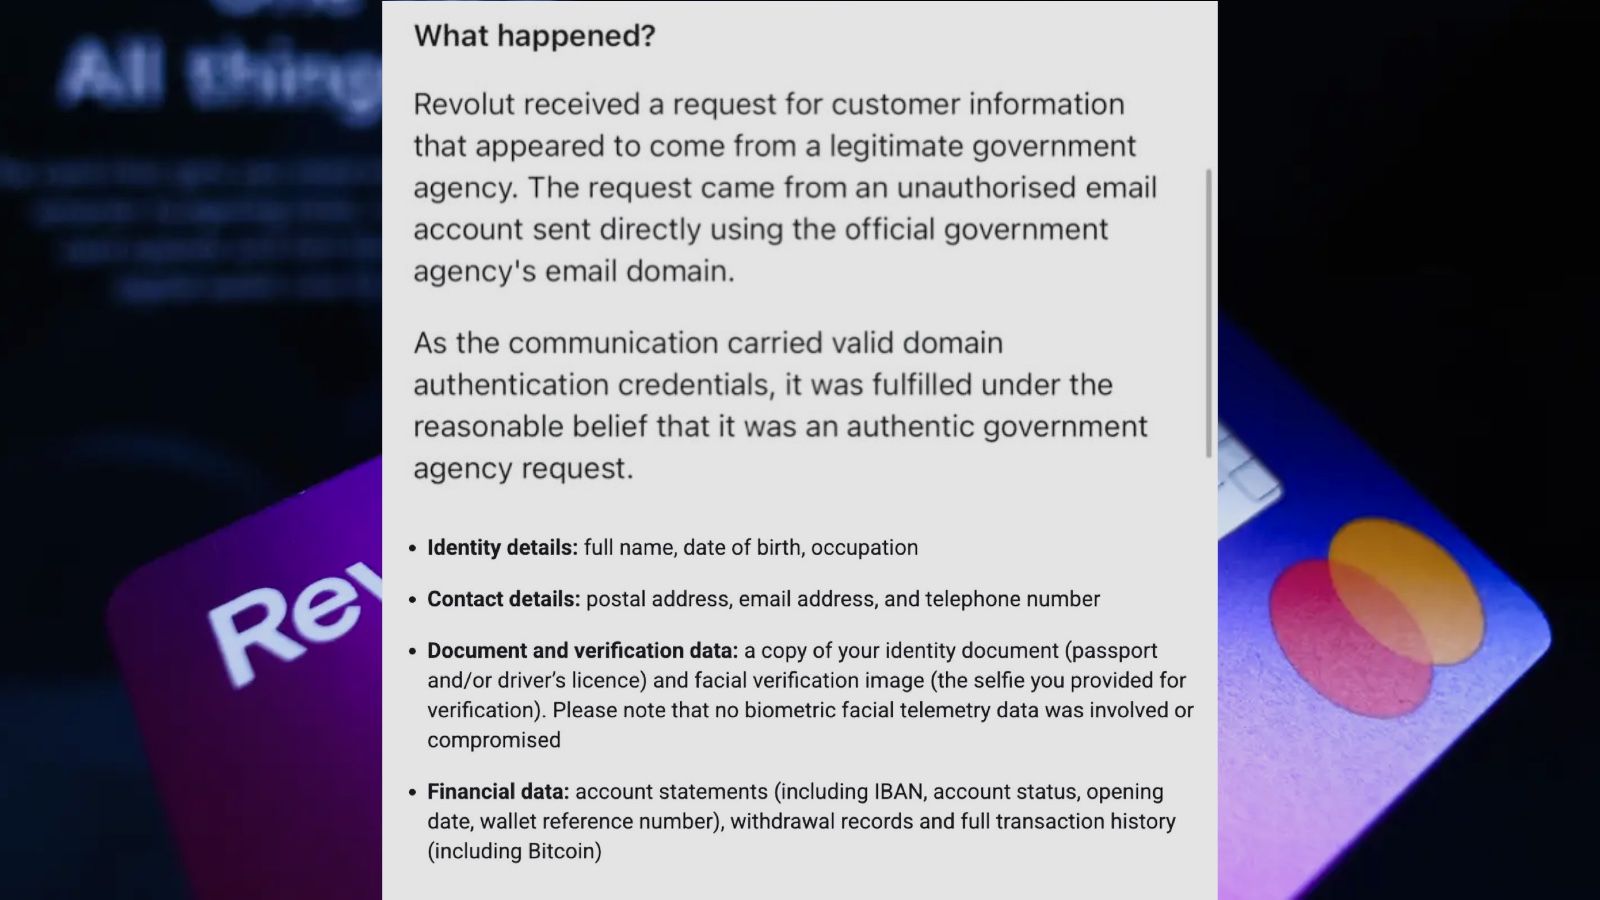
Um tweet sugeriu, numa publicação no X, que a entidade envolvida poderá ser espanhola ou francesa. Trata-se, contudo, de uma hipótese do autor, sem confirmação pública da Revolut.
Que informações foram expostas?
A comunicação aos clientes identifica várias categorias de dados potencialmente partilhados. Entre elas estão o nome completo, a data de nascimento, a profissão, a morada, o telefone e o endereço de e-mail.
A lista inclui também cópias de documentos de identificação e a selfie utilizada na abertura da conta, além de extratos com IBAN, registos de levantamentos e históricos de transações, incluindo operações com Bitcoin.
A notificação distingue a fotografia de verificação dos dados biométricos derivados do rosto, afirmando que estes últimos não foram comprometidos. Não permite, contudo, concluir que todos os elementos tenham sido divulgados para cada cliente.
Pretty bad pic.twitter.com/OQmzPM2Y3u
— Mark Karpelès (@MagicalTux) September 12, 2026
Revolut garante que o dinheiro não foi afetado
Em declarações, a empresa classificou o incidente como uma fraude externa sofisticada de usurpação de identidade. Garantiu ainda que os seus sistemas e os fundos dos clientes não foram afetados.
A Revolut afirma ter bloqueado o endereço utilizado, contactado diretamente os clientes abrangidos e informado as autoridades relevantes, incluindo reguladores financeiros e de proteção de dados.
Continuam, contudo, por esclarecer aspetos essenciais. A empresa descreve o número de clientes afetados como limitado, mas não apresentou um total nem identificou a entidade governamental. Também não revelou os mercados envolvidos, pelo que não é possível confirmar se existem clientes portugueses afetados.
Atenção aos contactos que parecem saber tudo sobre si
A exposição de dados pessoais pode dar credibilidade a futuras tentativas de burla. A própria Revolut alerta, nas suas orientações de segurança, que os criminosos podem conhecer informações verdadeiras sobre um cliente e utilizá-las para conquistar a sua confiança.
Quem receber mensagens ou chamadas sobre este incidente deve confirmar a situação diretamente na aplicação. Não deve fornecer códigos de acesso nem transferir dinheiro a pedido de alguém que alegue estar a proteger a conta.
Um interlocutor conhecer o nome, a morada ou outros dados pessoais não demonstra que está a falar em nome do banco.
Há clientes portugueses afetados?
A Revolut ainda não revelou os países abrangidos pelo incidente. Assim, a eventual exposição de dados de clientes portugueses permanece por confirmar.
A empresa afirma que os clientes afetados foram contactados diretamente.



 Loading ...

multa de 1000€ por cliente + 1000€ por danos por cliente e pagos a cada cliente!
era lição para todos os restantes!
K Bom. Já não sabemos ao certo em que instituição bancária podemos confiar…
Qualquer entidade bancária responderia a um pedido governamental legítimo.
A tema aqui é percebe como é que alguma entidade governamental tem este nível de exposição.
Não, qualquer entidade bancária tem pimeiramente de confirmar pedidos deste género. Existem mecanismos e protocólos muito bem estabelecidos para este tipo de requerimentos governamentais. Não é uma email e já está! Não se responde directamente acum email! Senão qualquer funcionário estatal mal intencionado mandavuma email e já está!
Funcionário estatal mal intencionado? Lol.. nada de errado com isso.
Cada empresa tem os seus processos, é normal determinados pedidos serem respondidos de imediato mediante quem os pede e como os pede
O que se diz:
– Visados: um número restrito de clientes de alto património e com histórico de transações em criptomoedas
– O pedido da suposta entidade oficial identificava cada um dos visados
– Nos termos do RGPD, em 11 de setembro, a Revolut já notificou, por e-mail, cada cliente afetado. Quem não o recebeu provavelmente não foi afetado
– A comunicação da Revolut não inclui links nem pedido de dados. Se alguém receber uma com link ou a pedir dados é phishing, aproveitando a ocasião. Quaisquer esclarecimentos só podem ser pedidos através do serviço de mensagens da app.
– Hipóteses sobre o endereço de e-mail: uma conta comprometida de um funcionário ou um uma falha no servidor de e-mail da entidade que permitiu o envio não autorixado de mensagens autenticadas a partir do seu domínio.
Alguns dos que receberam o mail da Revolut publicaram que tinham sido contactados dias antes para atualizar os seus dados ou a sua conta seria encerrada. Tem-se a ideia de que a Revolut quis atualizar os dados antes de os entregar à suposta entidade oficial.
Isto foi uma falha nos procedimentos de segurança da Revolut de todo o tamanho porque “o facto de o e-mail vir de um domínio autêntico de uma entidade não é isoladamente suficiente, e esta vulnerabilidadev processual é bem conhecida da indústria da tecnologia. Falhou o protocolo de validação humana e processual da Revolut”. (Gemini, extrato)
Quanto ganhou o artista da Revolut que “foi burlado”?. A falta de vergonha é total, vale tudo. Cada vez mais concordo com a pena de morte para repor a moralidade à força.
Que brutalidade, vai para a coreia do norte. Na democracia as coisas não funcionam assim
JCS, na democracia é mais apresentações periódicas na esquadra, se quiser.
É assim que funciona e temos uma Europa super segura graças a isso.
É terrível ir à esquadra de 15 em 15 dias ao preço que está o gasóleo.
Só esta pena afasta qualquer um de cometer crimes.
Na democracia as coisas estão a deixar de funcionar para as pessoas de bem.
Deviam deixar só as pessoas de bem e executar todos os outros. O que não faltava era pessoas de bem a oferecerem-se como executoras.
Políticos iam todos à nossa frente. A partir daqui a ordem natural das coisas começavam a estabelecer se
Primeiro enviam a informação solicitada, depois é que vão confirmar se era uma instituição governamental oficial…realmente.
Acho que determinados pedidos governamentais sejam de onde foram não são feitos por email. Portanto foram anjinhos
Pensando melhor deve ter sido uma IA a responder. Tudo automatizado zero funcionários.
Heheheh…
Bem, eu estou safo, não sou cliente da Revolut.
Pois eu, em 11 de setembro, recebi um mail do Revolut (não sobre o assunto do post), que diz assim: “Gastar dinheiro não devia custar-lhe uma fortuna. Utilize o seu cartão de débito de várias moedas em mais de 100 países. Não precisa de fazer câmbios antecipadamente. Detenha contas em mais de 35 moedas. Mostraremos as taxas e comissões na app antes de se comprometer. Não paga comissões adicionais em câmbios dentro do limite da sua conta (…)”.
Tem-me safado de pagar mais.
Na aldeia não precisas
Nada está seguro hoje em dia!
É natural. Provavelmente quem fez o golpe enviou o mail para os bancos todos. É assim que se fazem grande parte dos golpes – envia-se um grande número de comunicações, alguém há de cair. No Revolut estava um burro de serviço que enviou os dados, nos outros não.
Os protocolos de segurança têm também que prever isso – mesmo que esteja um burro de serviço, obriga à confirmação do mail, por outros meios, como seja, telefonar (através de um número previamente estabelecido) para a entidade que supostamente enviou o mail, a confirmar que o mail é autêntico.
Aqui falhou o burro de serviço – e o protocolo de segurança.