Quantcast

SmartScreen do Windows 10 envia para a Microsoft sites que o Edge visita

23 Comentários

A forma como a Microsoft lida com as questões de privacidade não é pacifica. A empresa está recorrentemente envolvida em situações em que os dados dos utilizadores são recolhidos de forma pouco clara e sempre para propósitos ainda menos explícitos.

Mais uma vez esta situação parece estar, entretanto, a acontecer. Desta vez é o SmartScreen do Windows 10, que está a enviar dados de forma clara para a Microsoft. Mais uma vez esta situação acontece sem o conhecimento dos utilizadores.
SmartScreen Windows 10 Microsoft sites Edge

O SmartScreen está a recolher dados do Edge

Presente para garantir a segurança dos utilizadores, o SmartScreen é um componente anti-phishing e anti-malware baseado na cloud. A sua maior presença está nos browsers da Microsoft, avaliando os links que são acedidos.

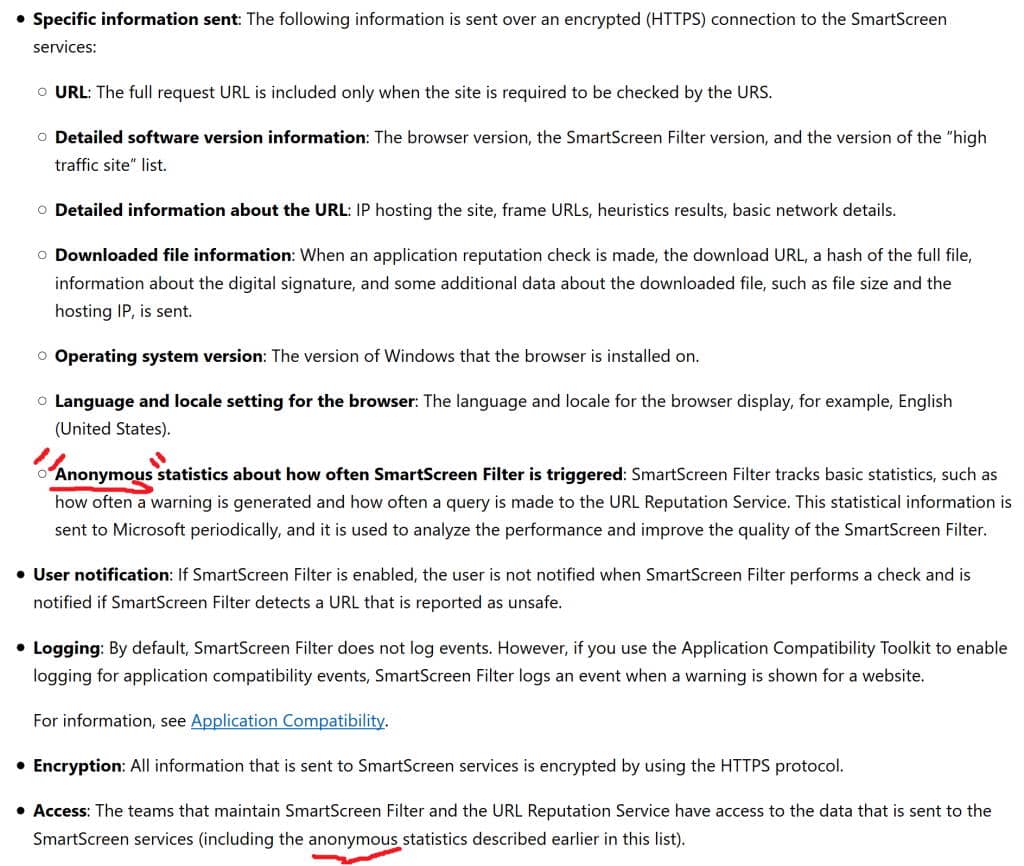
Para avaliar o seu desempenho e a proteção que está a oferecer, a Microsoft recolhe de forma periódica informação da utilização do browser, em especial do Edge. Para isso reúne e envia para a Microsoft informação, que se esperava e pensava ser anónima.
SmartScreen Windows 10 Microsoft sites Edge

A Microsoft analisa os sites que visita

A empresa declara nas regras de utilização esta parte, mas aparentemente não o cumpre na totalidade. Foi a esta surpreendentemente conclusão que o investigador de segurança Matt Weeks chegou, depois de avaliar este componente do Windows 10.

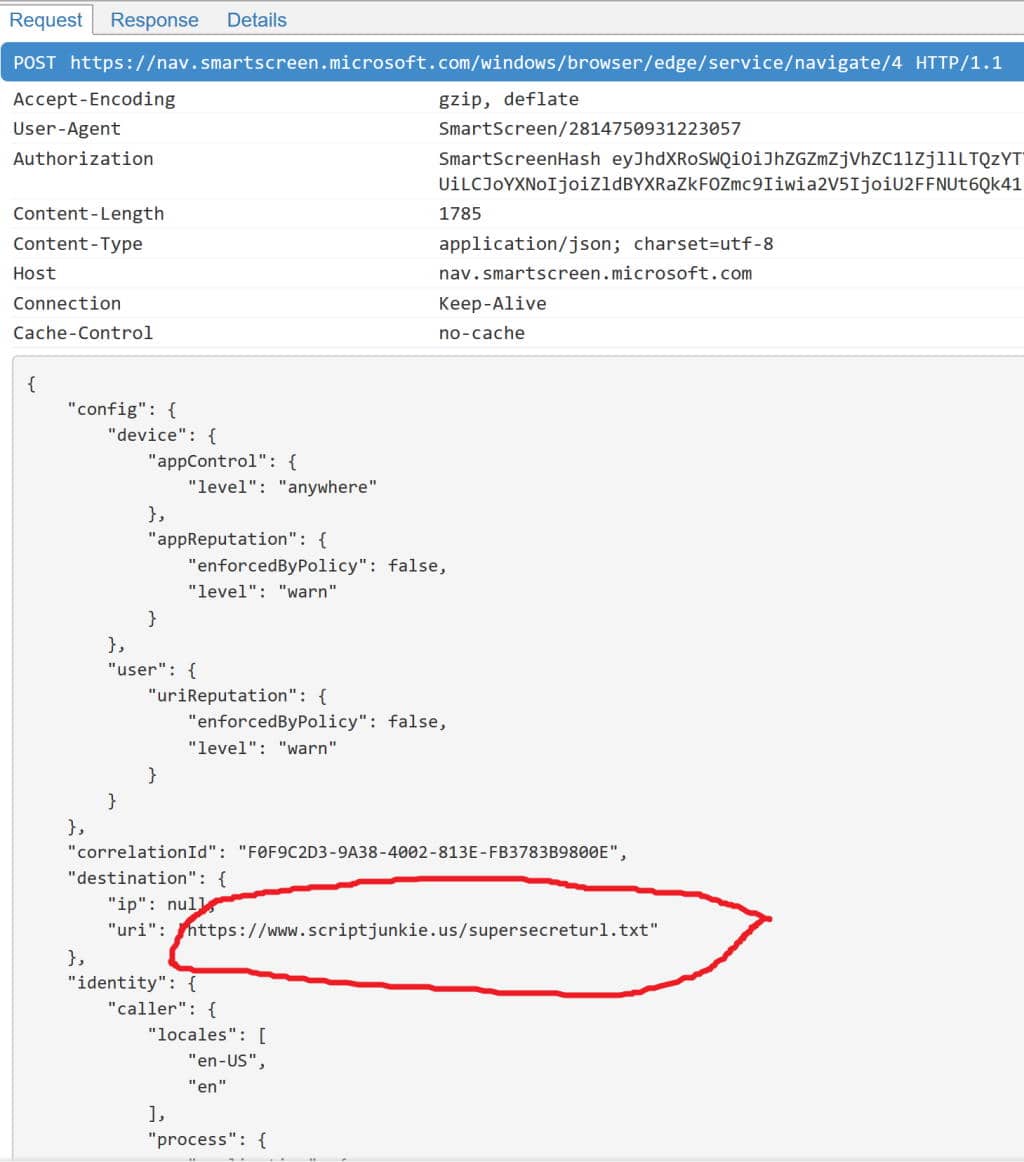
Na sua publicação no Twitter, Matt Weeks revelou que há muita informação a ser enviada e que esta vai em claro para a Microsoft. Além disso, são enviados dados que permitem identificar facilmente o utilizador.
SmartScreen Windows 10 Microsoft sites Edge

Tudo acontece no Windows 10 longe do utilizador

Testes posteriores confirmaram estas conclusões e revelaram também que toda a informação não segue tão anonimizada como se esperava e pretendia. Facilmente é possível perceber o histórico de navegação e associá-lo a um utilizador.

A Microsoft nunca escondeu que reunia e recolhida esta informação. Também é claro que age sobre estes dados. A questão é que nunca o declarou de forma aberta, estando apenas em documentos pouco conhecidos. Há ainda a questão da privacidade dos utilizadores que aparentemente está a ser pouco garantida.

Comentários

23
  1. ÓS
    óscar

    e novidades?

    1. MA
      Marcia

      Nenhuma!

    2. PO
      Polo

      Nem percebi qual era a duvida

  2. FI
    Filipe

    Mais uma vez, mais uma notícia a mostrar o mesmo: nos EULA está lá tudo explicado. Mas ninguém lê. Vão logo clicar que aceitam e depois se a empresa faz algo do que lá diz, já há problemas.
    Outra coisa: eles dizem nos EULA que os dados são anónimos. Até no artigo têm no print que são anónimos. Qual é o problema de partilhar um site random que vi? Têm medo que os da microsoft saibam que andam em sites menos próprios?
    Em tantos milhões de pessoas que utilizam o edge, conseguir associar 1 site a um utilizador com base no histórico tem muito que se lhe diga. Já agora deixo-vos outra bomba: ao não limparem o histórico do browser e verem-no a aparecer noutra máquina com o mesmo login ou utilizador, como acham que isso acontece? Pois. Façam lá mais drama então.

    1. OA
      Olhos azuis

      Isso de ver aparecer o historico aparece quando o chrome sincroniza, ai ai chrome, google sabes muito

      (muito dramaaaaa XD)

    2. MA
      Marcia

      Vocês são muito bobinhos e não conseguem ver além… e provavelmente não leram a matéria original

      1. MA
        Maria

        1 – Instala o Fiddler num PC;
        2 – Liga lá o teu Smartphone que corre um SO não-Microsoft;
        3 – Usa o Smartphone como geralmente usas;
        4 – Observa o tráfego para os Firebase, Crashlytics e Google Analytics desta vida;
        5 – ?????????
        6 – Serás bobinha também?!

        Aparentemente a Microsoft inventou a telemetria e a necessidade de trocar dados com servidores remotos para que as coisas funcionem magicamente entre diferentes dispositivos.

        Dar tecnologia a pessoas que não sabem como as coisas funcionam resulta nestas coisas …

        1. MA
          Marcia

          Primeiro que não uso nada disso que você falou, meu ISP não tem acesso a nada, pois tudo é criptografado via GWG e também faço uso de firewall. O bloqueio é tão forte que não tem Google Analytics que consiga ir contra.

          O problema da Telemetria é que o sistema operacional era para ser um ponto neutro. Quando você usa um navegador, se cadastra no Facebook ou acessa um site, isso é algo opcional, já dentro do computador você não ter controle a nada é outro nível.

          Existem formas e meios de obter privacidade e de evitar ao máximo telemetria (não dentro do Windows, óbvio). Existem distros Linux e BSD com essa finalidade. Quem quer segurança, quer preza pela privacidade e quem busca o anonimato, tem como fazer, basta ter força de vontade, ler as EULA’s dos produtos (não ser preguiçoso), optar mais por FOSS que CS, etc…

          Ninguém disse que a MS inventou a telemetria, não tire palavras da minha boca. Só o fato da MS ter código fechado e não termos acesso a nada do que acontece e termos que confiar no que eles dizem, já me faz optar por não utilizar o Windows, principalmente o 10 cuja a telemetria passou de ser algo que visa melhorar o sistema para algo invasivo a nível de filme sci-fi usado pelo FBI, CIA e NSA.

    3. SU
      Sujeito

      Filipe, claramente lições de história não aprendeste nenhuma.

      E sabes o que se diz de quem se esquece do passado, tende a repeti-lo.

  3. OA
    Olhos azuis

    Se querem que eles analisem e melhorem o serviço é normal, tanto drama??

    1. MA
      Marcia

      Existem formas alternativas de fazer isso sem enviar telemetria a força…

    2. SU
      Sujeito

      E quem é que quer isso? Talvez tu mas não ponhas os outros no mesmo saco nem projectes.

      E é curioso, então, que com tantos dados ainda não tenham um bom serviço.

  4. CO
    coelho

    Essas “tecnicas de telemetria” já existe a muitas versoes do windows atras.. e só agora estao preocupados?

    1. LU
      Luis

      Nada comparado com o nível de telemetria no Windows 10. Querer pagar de esperto dizendo que existiam antes é irrelevante.

  5. CM
    Carlos Mariano

    Quem estiver preocupado com a privacidade (apesar de espetar tudo nas redes sociais), pode aceder ao Centro de Segurança > Controlo de Aplicações e browsers e na opção Smart Screen mudar para Desativado ou Bloquear.

    É importante destacar que desativar um recurso de segurança não é algo recomendado……

  6. LU
    Luis

    Toda hora sai alguma notícia sobre a telemetria do Windows 10. Será que as pessoas nunca leram a EULA ou eu sou um floquinho especial que tive o prazer de ler? Falam, reclamam mas continuam a usar.

    1. SU
      Sujeito

      Isso é que é uma inversão.

      O ónus da culpa é repartido entre as partes envolvidas. Os utilizadores que não leram, porque assim foram habituadas por toda a gente, desde amigos, familiares a professores de informática.

      E pelas empresas, que fazem usofruto desse comportamento e até o causaram, criando EULAs propositadamente longos e confusos, cheios de subterfúgios legais que é preciso um dicionário de língua e outros de variadíssimas leis, nacionais e internacionais, para sequer perceber um pouco como tudo funciona.
      Além disso, ainda mudam os termos a cada nova atualização.

      Apontar dedos às pessoas que têm a indignação correcta ou desculpar as empresas não ajuda a construir nada.

      A maioria das pessoas é de bom carácter e portanto confiam que não há maldade a ser feita. Não interessa se sabem que o mundo tem malícia, as pessoas vêm o mundo como elas são e portanto não imaginam malícia a cada esquina.

      Em vez de falares em culpa, podes estender uma mão amiga a quem precisar e a quem descobriu estas coisas.

  7. CA
    Casuístico

    Nenhuma surpresa na notícia, infelizmente. A MS faz o mesmo que o Google, FB, etc., mas no caso é mais complicado, já que no SO fica mais difícil brecar a exportação de informações. Melhor usar outros browsers e deixar o Edge de lado. Saudações.

  8. CE
    censo

    O melhor a fazer é desligarem-se da rede, voltar à idade da pedra ou deixarem de se dedicar às teorias da conspiração. Tanto drama por aqui.

    1. LM
      Luís Martins

      Concordo, bada melhor do que um antigo Nokia com teclas e rede 2g sem NET sem fotos sem quase nada,mas o melhor mesmo é um telefone análogico porque já ninguém se dá ao trabalho de fazer escutas em telefones da idade da pedra não lascada.

  9. JL
    João Luís

    Com o decorrer do tempo vem se a perceber a importância de pessoas como o pai da GNU …

  10. AR
    arc

    Realmente, só acredita quem quer e os que não querem usam a técnica da avestruz!

    Segundo relatos, quando o Edge comunica com com o SmartScreen, envia propositadamente o que se chama de “JSON encoded POST request” para https://nav.smartscreen.microsoft.com/windows/browser/edge/service/navigate/4/sync

    Quando realiza este tipo de operação, vai INCLUIR todo o tipo de informações sobre o URL especifico a ser verificado.
    Assim, o JSON é enviado para a Microsoft via uma ligação SEGURA!

    Calma…se assim fosse…

    No entanto, para além de enviar o URL especifico no formato sem HASH, o Edge, por algum motivo “ainda desconhecido”, também envia o SID (Security Identifier) do user que se encontra ligado directamente para a Microsoft.

    Convém esclarecer que o SID, mais não é, do que o identificador de segurança, exclusivo, criado pelo MS Windows quando uma nova conta é adicionada ao SO.

    O default para o Windows 10, é a activar um determinado recurso, denominado “Check apps and files” (https://answers.microsoft.com/en-us/windows/forum/windows_10-windows_store/windows-defender-check-apps-and-files-options/17ef3346-dbf8-47a2-b89a-ee5694c7c5f0), o qual utiliza o SmartScreen do MS Windows Defender para avisar se um determinado ficheiro é malicioso, ainda antes de o mesmo ser executado.

    Assim que é realizado o download e seguidamente se o mesmo ficheiro for aberto, o MS Windows, este vai executar uma ligação para https://checkappexec.microsoft.com/windows/shell/service/beforeExecute/2, enviando de imediato vários tipos de informações sobre esse mesmo ficheiro.

    Importa salientar, que essas mesmas informações enviadas, podem expor uma quantidade infindável de infos de nível confidencial e ao mesmo tempo privadas enviadas para MS Corporation.

    Se tivermos em linha de conta, que a MS Corporation, nunca escondeu que os URLs e as informações relacionadas com ficheiros são compartilhadas, e isso é demonstrado pelo programador do Microsfot Edge, de seu nome Eric Lawrance (https://twitter.com/ericlaw), a Microsoft afirmou claramente a partir de 2005 (https://blogs.msdn.microsoft.com/ie/2005/08/31/principles-behind-ie7s-phishing-filter/) e na sua documentação mais recente (https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/jj618329(v%3Dws.11)), que as informaçoes do URL e do ficheiro, que estas são sempre enviadas à MS Corporation, por intermédio de uma ligação segura ao ser utilizado o SmartScreen.

    Porém, deve ser esclarecido, que mesmo assim, a MS Corporation, pode modificar o modo como os URLs são enviados da mesma forma ao que é realizado pelo Chrome SafeBrowsing!!
    (https://developers.google.com/safe-browsing/v4/update-api).

    Assim, … tal pai tal filho!!

    Tudo isto, só terá o seu término, quando e se a MS Corporation, decidir a fazer HASH dos URLs, o que muito provavelmente vai exigir alterações substanciais ao nível do code, todas elas bastante significativas para uma grande maioria dos seus produtos.

    Será que a MS Corporation, vai tomar essa iniciativa?

    1. AL
      Alexandre

      És muito inteligente. Falta pessoas assim nos comentários.

Deixe um comentário