Quantcast

Microsoft começou a eliminar as passwords no Windows 10

54 Comentários

A Microsoft tem um propósito bem definido no que toca aos processos de autenticação. Quer eliminar de forma rápida as passwords, substituindo-as por outros elementos mais seguros e mais simples de usar.

Já deu alguns passos nesse sentido, mas agora dá um certamente ainda maior. Deu aos utilizadores do Windows 10 a possibilidade de removerem de forma completa as passwords no acesso a este sistema operativo.
Windows 10 passwords Microsoft eliminar Hello

A Microsoft quer o fim das passwords

São já várias as medidas que a Microsoft tomou para acabar com as passwords no Windows 10 e nas contas Microsoft. De forma decidida, a empresa tem conseguido criar mecanismos para remover este ponto que muitas vezes é principalmente a falha dos sistemas.

Com a mais recente build do programa Insiders [Build 18936 (20H1)] a gigante de Redmond deu mais um passo. Passa a poder ser definido que a autenticação por password desaparece do ecrã de autenticação do Windows 10. Ficam apenas disponíveis o Windows Hello, o Pin ou as chaves de segurança.
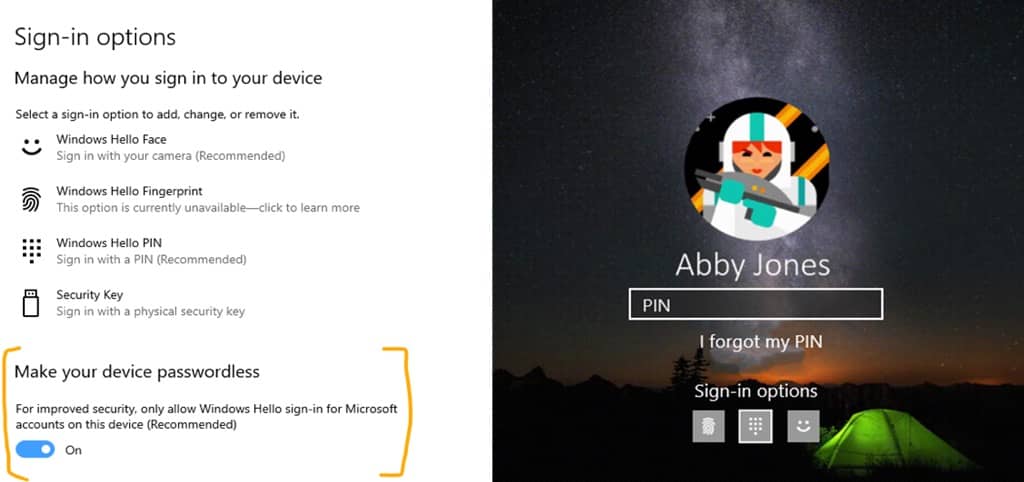
Windows 10 passwords Microsoft eliminar Hello

O Windows 10 já não precisa de passwords

Esta nova opção ainda não está, contudo disponível para todos os que estão no programa Insiders. Vai ser disponibilizado de forma gradual e controlada para impedir problemas. Para a ativar bastará aceder a Settings > Accounts > Sign-in e depois ativar a opção Make your device passwordles.

Como é normal neste programa Insiders, a Microsoft irá testar de forma exaustiva esta opção para depois a incorporar numa próxima atualização. Deverá chegar em 2020, no início do ano, como esperado há já vários meses. Claro que dependerá sempre do seu grau de maturação.
Windows 10 passwords Microsoft eliminar Hello

O Windows Hello vai ser o centro deste universo

A razão para esta necessidade de acabar com as passwords são simples. A empresa entende que estas são usadas em vários locais e serviços, o que facilita a sua utilização indevida. Torna também mais simples comprometer estes sistemas assim que são descobertas. A Microsoft considera até que um simples PIN de 4 dígitos pode ser mais seguro que uma password.

A empresa vai continuar a desenvolver os seus sistemas de segurança, que no caso do Windows 10 se baseia no Hello. É aqui que inegavelmente vai ser concentrada a gestão dos mecanismos de autenticação.

Nova build do Windows 10 avança o plano da Microsoft de acabar com as passwords

Comentários

54
  1. LS
    Luis Silva

    E quem não quer isso? Como é?
    Há computadores que por algum motivo não pode ter meios como camara a funcionar ou outra coisa.
    Penso que deixar as password é retroceder pelo menos para já.

    1. FI
      Filipe

      Como se pode ver nos prints, não vão deixar, de todo. Vai ser uma opção. Utiliza quem quer, apenas.

      Aliás, desbloqueio de coisas por imagem já teve muitas provas de que pode ser enganado muito facilmente. Não percebo qual a insistência no assunto e o forcing para colocar essa feature em todo o lado.

    2. CO
      Cortano

      Ler o artigo?!? Nã… dá muito trabalho

  2. ÂN
    Ângelo

    É mais fácil ludibriar os sensores de imagem ou impressões digitais do que obter uma boa password.

    É possível obter a impressão digital de alguém ou, em casos extremos, cortar o dedo dessa pessoa. O reconhecimento do rosto, podem amarrar a pessoa e colocá-la à frente do écran. Nalguns casos, uma foto chega para ludibriar o sistema.

    1. AN
      andy

      Lá está… um exemplo de pessoas que vivem num mundo virtual… andas a ver muitos filmes?! amarrar a pessoa? cortar o dedo? Nem o Trump tem tantos segredos para ser submetido a tanta tortura! se alguem chegasse ao ponto de tentar cortar o meu dedo para obter acesso, eu diria imediatamente a minha pass!

      1. AN
        andy

        Conheço são situações reais de casais cujo um dos cônjuges utilizou o desbloqueio digital enquanto o outro dormia para aceder ao telefone. Um destes já não estão casados…

      2. ÂN
        Ângelo

        Você é que está demasiado habituado a viver num mundo virtual, se acha que o que disse não acontece, não se baseia na realidade. Informe-se antes de fazer comentários agressivos. Que só os faz porque está num meio virtual.

        1. CO
          Cortano

          Já te passou pela cabeça que se te meterem à frente do PC com uma arma apontada à cabeça e te disserem “mete a password” vai dar ao mesmo?!

          Ou uma faca… ou apenas um simples biqueiro na boca!
          Já te passou pela cabeça esses cenários ou nos filmes que vês só cortam dedos?!

          1. ÂN
            Ângelo

            Já passou sim, claro. Mas têm que te apanhar sozinho, com o computador… Mais difícil e arriscado do que roubar a tua impressão digital e surripiar o PC.

            E onde é que disse que o método da password é perfeito e infalível?

            E note-se, eu mesmo disse que estava a falar de extemos, mas a vossa vontade de implicar foi mais forte…

          2. CO
            Cortano

            Tu achas mesmo que é fácil “roubar uma impressão digital”?
            Não vejas tantos filmes.

          3. WO
            Woot!

            Sim mas aí se te matarem já não entram. Com impressão digital entram na mesma morto ou vivo.

            Ou seja, password até é melhor para te manterei neste mundo 🙂

        2. AN
          andy

          Mas que raio, oh ângelo… Que segredos tão importantes ou tão malignos que justifica estas ações para acederem a nossa conta do Windows? Não me digas que já andam a fazer isso para ver os sites que visitamos, fotografias do gato ou os site de adultos que visitamos?!
          Já sei! Trabalhas para CIA ou MI6! Ou então és um CEO de uma grande indústria mundial e tens medo que te roubem a fórmula secreta guardada na Pasta Documentos do Windows!

          Volto a referir o Trump, que a bem pouco tempo andava com um Galaxy S3 com Android 4.4 totalmente desatualizado e inseguro. Se calhar ele tinha medo destas tuas teorias da conspiração para evitar qualquer espécie de tortura, bastando entregar o telefone aos espiões…

          1. AN
            andy

            @Cortano, eu já nos filmes do 007 que utilizam fita-cola e pó de talco para sacar a impressão digital de um copo de Martini (Stirred, Not Shaken). Se calhar devemos utilizar a impressão digital do dedo do pé para evitar roubos de identidade

          2. ÂN
            Ângelo

            Andy, a privacidade e o direito a ela são importantes numa sociedade democrática e com respeito pelo cidadão e sua dignidade. Não sei se deixas a porta escancarada quando vais à casa de banho, se mostras o teu extracto bancário no Facebook… Nada tem a ver com o “quem não deve não teme”. Faz parte da nossa condição humana querermos privacidade.

            Mas voltando ao tópico, aqui estava-se a comentar os métodos de segurança, não se vale a pena proteger ou não.

    2. CO
      Cortano

      1. Vê menos filmes
      2. Mete mais tabaco nisso

      1. ÂN
        Ângelo

        1. Aprende a ter maneiras.
        2. Ver ponto 1.

        1. CO
          Cortano

          Remeto para o meu ponto 2 anterior.

    3. YP
      Yur-pt

      Tanto trabalho? Para te sacarem a password não é preciso cortar o dedo ou amarrar ninguém. Basta uma pistola apontada e dás tudo o que for preciso.

    4. CA
      Carlos

      Eu também não li o artigo, nem o teu comentário, por isso concordo plenamente contigo.

  3. SJ
    s_junior

    Quanto a imagem, acho que o Hello faz leitura da retina em vez do rosto.

    1. CO
      Cortano

      Se não estou enganado, só os Lumia faziam leitura de retina.
      Não sei ao certo se os Surface fazem.

      A maior parte faz leitura de cara – tecnologia muito mais barata.

  4. MA
    masterdb

    Olá a todos,
    E como ficará a questão dos acessos remotos?
    Penso que terá sempre que existir uma password de admin, no minimo.

    1. NS
      NS

      O Windows Hello tem suporte para RD, logo continuas a não necessitar de password….

  5. JO
    Jorge

    …um simples pin? Igual (igual mesmo) àquele que muita gente costuma usar também no cartão de crédito/débito? E se toda a gente fizer como a Microsoft, a de usar o pin para aceder aos serviços, não passa a ser também uma falta de segurança?
    Não me parecer! O ideal é mesmo ter várias opções e cada um escolhe o que quer.

  6. MI
    Miguel

    Se um dia a Microsoft não me deixar usar uma password forte, deixo de usar os serviços deles.

  7. HN
    Hugo Nabais

    Vão remover as passwords mas vão deixar PINs! ok….
    Eu ás vezes parece que estou a sonhar acordado…
    PINs?!? Isto seria a primeira coisa a eliminar! É das coisas mais inseguras que há! Eu sei praticamente todos os PINs de telemóveis dos meus colegas que estão perto de mim, só de os ver colocar o PIN…

    1. JS
      Joca Silva

      O PIN só funciona localmente

      1. HN
        Hugo Nabais

        E ?! Não invalida nada do que eu disse!
        Mais valia colocarem uma password local!!!
        Como eu disse ver a introdução de um PIN é uma coisa bastante fácil de se fazer.
        Descortinar a introdução de uma password já é bem mais complicado!

        1. CO
          Cortano

          Depende da password e do PIN.
          Tu estás a assumir que as pessoas usasm passwords complexas, mas basta fazer uma pequena pesquisa na net para sabermos que não é bem assim.

          1. HN
            Hugo Nabais

            Nas redes que administro é requerido no mínimo 8 caracteres, passwords complexas e não podem repetir passwords.
            A utilização de password pouco seguras ainda é uma realidade em alguns meios, mas felizmente já não é em todos e está a mudar.
            De qualquer quem usa PINs usa praticamente sempre 4 simples algarismos.
            Já sei que apesar de ser chamado PIN a ideia é poder usar vários caracteres não numéricos mas a esmagadora maioria das pessoas associa PIN a 4 números.

          2. CO
            Cortano

            Onde traballho o sistema de password é idêntico ao que referes (8 ou 12 caracteres e complexa – trocar de 3 em 3 meses).

            MAs isto é um ambiente enterprise.
            Estas mudanças são para o mercado de consumidor, para o utilizador particular.

            Eu na minha conta pessoal da MS tento ao máximo não ter de usar a password – que por ser complexa, esqueço-me dela.
            No emprego não me esqueço porque tenho de a usar várias vezes ao dia.

          3. CA
            Carlos

            Muita gente usa PINs de 4 digitos.
            Olha, nos cartões bancários, por exemplo, e ninguém os acha particularmente inseguros.

    2. CO
      Cortano

      informação como funciona a segurança do PIN e porque é que é mais seguro que password

      https://docs.microsoft.com/en-us/windows/security/identity-protection/hello-for-business/hello-why-pin-is-better-than-password

      1. HN
        Hugo Nabais

        Ok, obrigado pela informação, a intenção é boa, mas no fundo não deveria de se chamar PIN.
        Isto porque falha logo aqui:
        “Although we generally think of a PIN as a simple four-digit code, administrators can set policies for managed devices to require a PIN complexity similar to a password.”
        TODOS os utilizadores comuns vão associar PIN a um conjunto de 4 números e vai ser isso que vão colocar.
        Impedir isso por policies vai gerar confusão.
        Percebo a ideia e mais valia terem chamado de “Password Local”, abandonando assim a ideia típica de PIN numérico!

        1. CO
          Cortano

          Mas isso do PIN = 4 números é uma percepção errada das pessoas, não do sistema em si.

          P.ex., o meu PIN para aceder ao homebanking tem 6 numeros.
          A Chave Movel do Estado tem 6 numeros.
          Etc.

          1. AN
            andy

            já agora, PIN quer dizer Personal Identification Number. Ou seja é sempre numérico. Se for alfanumérico + simbolos é uma password.

          2. HN
            Hugo Nabais

            Como disse o andy e segundo a normal internacional ISO 9564:
            ISO 9564 is an international standard for the personal identification number PIN
            All PIN entry devices shall allow entry of the digits zero to nine. Numeric keys may also have letters printed on them, e.g. as per E.161. These letters are only for the customers’ convenience; internally, the PIN entry device only handles digits…
            Etc o nome e a norma indicam que é para números!
            Se a Microsoft quer criar uma password local, o que pode ter o seu interesse e utilidade, chamar-lhe PIN, é na minha opinião algo sem sentido.

  8. AJ
    AJ

    Excluindo as passwords da treta é uma falsidade a Microsoft considerar que até que um simples PIN de 4 dígitos pode ser mais seguro que uma password. Para acertar num pin de 4 digitos bastam 9999 combinações possíveis e uma password forte pode chegar aos milhares de milhões de combinações.

    1. PS
      PAULO SILVA

      insira varias vezes o pin errado seguidamente e ve o que acontece

      1. HN
        Hugo Nabais

        o mesmo que acontece ao inserir várias vezes a password errada…

    2. YP
      Yur-pt

      10.000 mais exactamente.

      1. AJ
        AJ

        Tem razão.

    3. KA
      Kafka

      Haja paciência para tanta baboseira. O pin pode ser 6, 8, 10, dígitos. Sempre que algo melhora, vem a tuga saiolada, encher a caixa dos comentários de gordura.

      1. AJ
        AJ

        Leu o artigo ou só lhe apeteceu insultar as pessoas com os termos “baboseira”, “tuga saiolada” e “comentários de gordura”. Julga-se superior aos outros? Não seria melhor fazer um comentário ou crítica construtiva? Afirma que o pin pode ser 6, 8, 10, dígitos, mas o meu comentário foi apenas para rebater a falsidade da frase deste artigo que diz que “A Microsoft considera até que um simples PIN de 4 dígitos pode ser mais seguro que uma password”.

    4. CA
      Carlos

      Psst… o Cortano ali mais acima colocou um link para um documento oficial da Microsoft que diz precisamente isso, que o PIN é melhor que a senha.
      Tá bem que foi depois de ti, mas mesmo assim…

      1. AJ
        AJ

        Agradeço a atenção e já li a justificação da Microsoft. Esta considera que “… o PIN está vinculado ao dispositivo específico no qual ele foi configurado. Esse PIN é inútil para qualquer pessoa sem esse hardware específico. Alguém que rouba a sua senha pode fazer login em sua conta de qualquer lugar, mas se roubar o seu PIN, ele também precisará roubar seu dispositivo físico”. Sendo assim, este processo faz com que o nível de segurança seja bastante maior.

  9. ZD
    Zé Duarte

    Tanta inovação nos dias de hoje. Tudo do passado está mal, vamos dizer que aquelas funcionalidades que vimos nos filmes de sci-fi é que estão corretas porque, afinal de contas, estamos no futuro.
    Investigar profundamente? Nah, para quê? Não viram que só mesmo um Jedi é que consegue passar por esta porta super protegida por um PIN de 4 números?

    1. CO
      Cortano

      e porque é que usas pin de 4 numeros?
      Sabes que podes criar PINs complexos?

      “Something like t758A! could be an account password or a complex Hello PIN. It isn’t the structure of a PIN (length, complexity) that makes it better than a password, it’s how it works.”

      Fonte: Microsoft

      1. AN
        andy

        Se tem letra, então já não é PIN – é uma password. PIN quer dizer Personal Identification Number, ou seja, é sempre numérico. Se for alfanumérico + simbolos então passa ser uma password.

  10. NO
    noheatatall

    eu uso hair ID

  11. JP
    Joao Ptt

    Isto só diz respeito a quem usar o Windows Hello.

    Mas qualquer pessoa que pense irá simplesmente manter a autenticação offline e não associar o seu Microsoft Windows a uma conta Microsoft, em especial quando além da espionagem existe ainda o perigo do Trumpa ou qualquer outro decidir amanhã que como a Europa não compra aquela porcaria de cereais em quantidades suficientes lá para o gosto de quem mandar na altura que então têm de levar com sanções económicas e que a Microsoft não pode prestar mais serviços aos europeus.

    E quem diz isto, diz daqui para amanhã falham os serviços por um motivo qualquer e lá fica a malta sem acesso aos seus próprios computadores.

    1. CA
      Carlos

      O Windows Hello é offline.
      Aliás, essa é precisamente uma das razões porque é mais seguro.

  12. LP
    LP

    Tanta imaginação que vai por aqui… Por acaso alguém tem informação que valha milhares ou milhões para cortarem dedos, amarrar pessoas a cadeiras só para desbloquear o que quer que seja? Mesmo em filmes, quem rouba é para vender. Não vos vão cortar os dedos ou vos apontar uma arma para aceder aos vossos ficheiros super confidenciais… Santíssimo…

Deixe um comentário