Quantcast

BackBox 3.05 – Um Linux para hacking ético

24 Comentários

Quantas distribuições Linux será que existem? E quantas é que são baseadas/derivadas do Ubuntu? Estas são questões que faço com alguma frequência e para as quais nunca encontrei uma respostas concreta.

Normalmente quase se fala em distribuições para realização de testes de penetração (ex. Backtrack ou recentemente o Kali) , tende-se de imediato a associar ao Hacking e outras actividades informáticas menos decentes. Todos nós sabemos que a segurança em sistemas de informação é um ponto sensível e cada vez mais, um maior motivo de preocupação por parte dos utilizadores de qualquer tipo de rede, seja ela local ou Internet.

Passados seis meses da versão 3, a equipa de desenvolvimento do BackBox anunciou a versão 3.05.

hacking

o BackBox uma distribuição GNU/LINUX para realizar algumas auditorias aos nossos sistemas e redes….conceito que muito denominam de hacking ético!
back_04

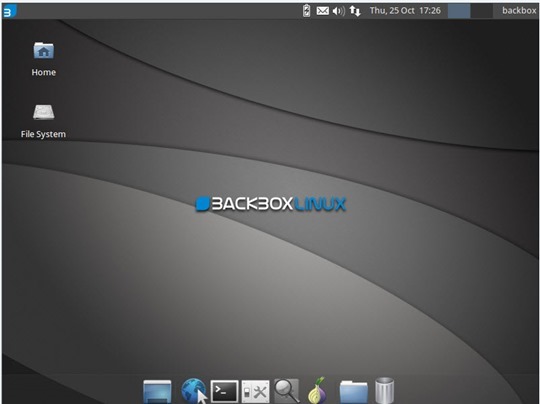
O BackBox  é uma distribuição Linux, baseada no Ubuntu, que tem como principal ojectivo disponibilizar aos utilizadores um conjunto de ferramentas para realização de testes de penetração a redes de dados e avaliar a segurança.
back_03

Uma vez que tem como base o Ubuntu, o BackBox apresenta muitas características presentes na distribuição da Canonincal mas também algumas apostas que marcam a diferença, como é o caso do Xfce como ambiente de trabalho.

Xfce 4.8 – Tal como o Xubuntu, o BackBox 3 traz consigo o ambiente gráfico Xfce.

back_04

Lighdm – O LightDM é um gestor de logins bastante leve, flexível e permite ao utilizador personalizá-lo em vários aspectos

back_02

Principais ferramentas

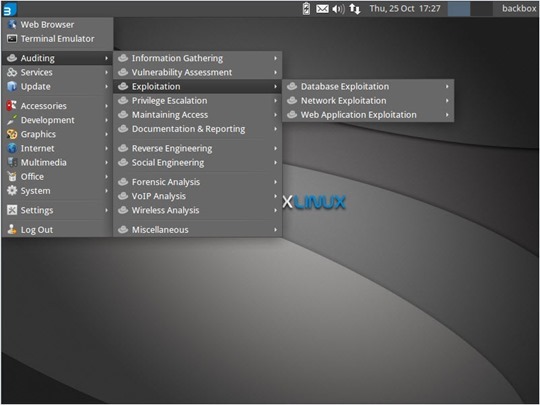
Relativamente a ferramentas de análise da rede, o Backbox inclui o arping, ar-scan, knock, Zenmap, entre outras.

backbox_00

A distribuição inclui também ferramentas de sniffing, spoofing e cracking.  São também várias as ferramentas para efectuar engenharias reversa, como é o caso do Bokke, Dissy, flasm, GHex, nasm e ndisasm.

backbox_06

A nível de análise forense, a distribuição traz ferramentas de aquisição, data recovery, gestão de disco e analise de ficheiros.

backbox_07

Para estudo e análise de rede wireless, podemos contar com o popular Aircrack, Kismet, entre outros.

backbox_08

Novidades do BackBox 3.05
  • Novas ferramentas de hacking
    • automater
    • inundator
    • ettercap
    • wireshark
    • se-toolkit
    • metasploit
    • sqlmap
    • beef
    • recon-ng
    • zaproxy
    • weevely
    • thc-ipv6
    • truecrack
    • hashcat
    • ..etc
  • Melhorias no sistema
  • Componentes de UpStream
  • Melhorias no Menu de update
  • Melhorias a nível de performance
  • Melhor suporte a nível de drivers para placas Wireless
  • Correcção de vários bugs

Conclusão

Como referido, esta distribuição baseada no Ubuntu oferece um conjunto de ferramentas de grande utilidade para analise e realização de testes de penetração e segurança numa rede. O BackBox tem menos ferramentas que o Backtrack ou Kali mas não deixa de ser uma distribuição bastante interessante.

Download: Escolha aqui a sua versão
Homepage: BackBox

Comentários

24
  1. EL
    ElectroescadaS

    Ora aqui esta uma bela ferramenta para testar “redes”. Não querem dar um cursito básico sff?

    1. DS
      David Santiago

      Umas explicaçoes é que era ….

      A equipa do pplware divertiu.se com este sistema Operativo?

    2. SE
      SexOnaSal

      +1

    3. JD

      Tens aqui muitos “How To” – Se te deres bem com o inglês – http://forum.backbox.org/howtos/

      1. PP

        Ora o que o JP indicou e também youtube 🙂 aprendesse la de tudo

        1. IG
          Igor

          há uns tempos tentei ver isso no youtube, mas nunca compreendi muito bem a parte do dicionário :S será que podiam explicar isso melhor? 😛

          1. SR

            Bem que já devo ir um bocado tarde.. Mas caso haja por aí gente com a mesma dúvida:
            De momento (que eu saiba) só se consegue “crackar” as redes com protecção WEP..
            Tudo o que são redes WPA ou WPA2, é preciso saber a password de acesso. Sendo assim, a única forma de aceder à rede é ir tentando várias password, seja por “bruteforce” (a, aa, aaa, ab,abb, etc…) ou por “dicionario”, que é basicamente uma lista de palavras para o programa tentar usar para entrar na rede.

          2. SR

            Esqueci-me de referir que é possível entrar/crackar em redes WPA/WPA2 mesmo sem a palavra-passe se esta tiver o WPS (Wi-Fi Protected Setup) que é normalmente associado a um botão com um símbolo parecido ao da reciclagem para novos terminais se puderem ligar sem introduzir a password.
            (foi descoberta uma vulnerabilidade nesta “tecnologia”)

  2. RS
    Ricardo Santos

    Surgiu-me uma duvida… Nessa distribuição é possível com qualquer placa de rede escutar os pacotes em redes wi-fi? Isto é em modo passivo? Da mesma forma que salvo erro as placas atheros permitem, p.ex através do wireshark?

    1. RS
      Ricardo Santos

      Modo promíscuo, queria eu dizer. Enganei-me no termo.

      1. SA
        Sambas31

        depende,há placas que é preciso editar o ficheiro blacklist para para usares o monitor mode…

  3. SA
    Sambas31

    Metasploit é mesmo muito bom!Pelos vistos não vejo nada de novo em termos de ferramentas…

  4. RA
    Reno Alencar

    Só por cautela mesmo,
    Esse SO é seguro? Pergunto porque já cheguei a ver um ou outro com softwares maliciosos.

  5. BR
    brando

    alguem sabe como usar esse ferramenta de teste e também eo kali linux se puder posta alguem site que possar está ter o material e está testando sem dificuldade não se so postar também o site do plware poderia elaborar um tutorial mostrando na prática um abraço.

    1. EX
      Exnor

      Dude o site do Kali tem lá os tutorias todos que precisas… senão vais ao site do Backtrack (os criadores do Kali).

  6. BC
    Bruno Carvalho

    Da para instalar numa pen e fazer boot por ela como o hirens??

    Alguem sabe?

    Obrigado

    1. PP

      Sim, claro

      1. FÁ
        fábio

        e para instalar numa pen em modo persistente ?

        1. PA
          Padiña

          Também.
          Usa o Lili LinuxLive USB Creator.

  7. EX
    Exnor

    Gosto muito mais do Kali…

  8. MA

    Olá, gostei muito desse backbox linux, tinha instalado em um desktop, agora instalei em meu notebook, e apareceu o driver do wireless, mas não consigo iniciar o wlan, alguém pode me dar uma ajuda?

    Grato desde já

  9. DM
    Daniela Martins

    Desculpem a ignorância, é possível instalar isto num portátil que tenha um Win7?

    Se sim, é algo simples de fazer?

    1. KU
      kurt99

      nao precisas de instalar simplesmente poes num cd ou pen e fazes boot pelo cd em vez do windows

  10. JD
    João Damasceno

    Legal, mas e em termos de um usuário comum, faria sentido deixar de usar um Ubuntu para usar essa distro? Qual o benefício? Qual o prejuízo? Uma dúvida: O fato de ela ser elaborada para “testes de penetração e de vulnerabilidade” etc. Porém, isso em termos de ferramentas que ela agrega não é isso? Afinal em termos de segurança ela acrescenta o que? Sendo derivada do Ubuntu (que por sua vez é derivado do Debian) então creio que segurança por si só ela já tenha (e muita até). Ou não é bem isso? Valeu e tudo de bom.

Deixe um comentário