Quantcast

Se receber uma chamada em nome do Revolut, já tem como saber se é verdadeira

2 Comentários

Com o desmedido aumento das burlas, particularmente as telefónicas, o Revolut lançou uma nova funcionalidade: mostrado em tempo real, dentro da aplicação, um novo aviso permite distinguir chamadas oficiais daquelas que não passam de tentativas de burla.

Cartão Revolut numa carteira digital

As burlas por falsificação de identidade estão a tornar-se cada vez mais sofisticadas e difíceis de identificar, sobretudo quando chegam por telefone. De facto, à medida que se tornam mais convincentes, as burlas representam um risco real para a segurança do dinheiro de cada pessoa.

Para responder a este problema, o Revolut lançou uma nova funcionalidade na sua aplicação que permite confirmar, em tempo real, se uma chamada recebida é realmente da empresa.

O objetivo é simples: dar mais confiança aos utilizadores e reduzir o risco de fraudes.
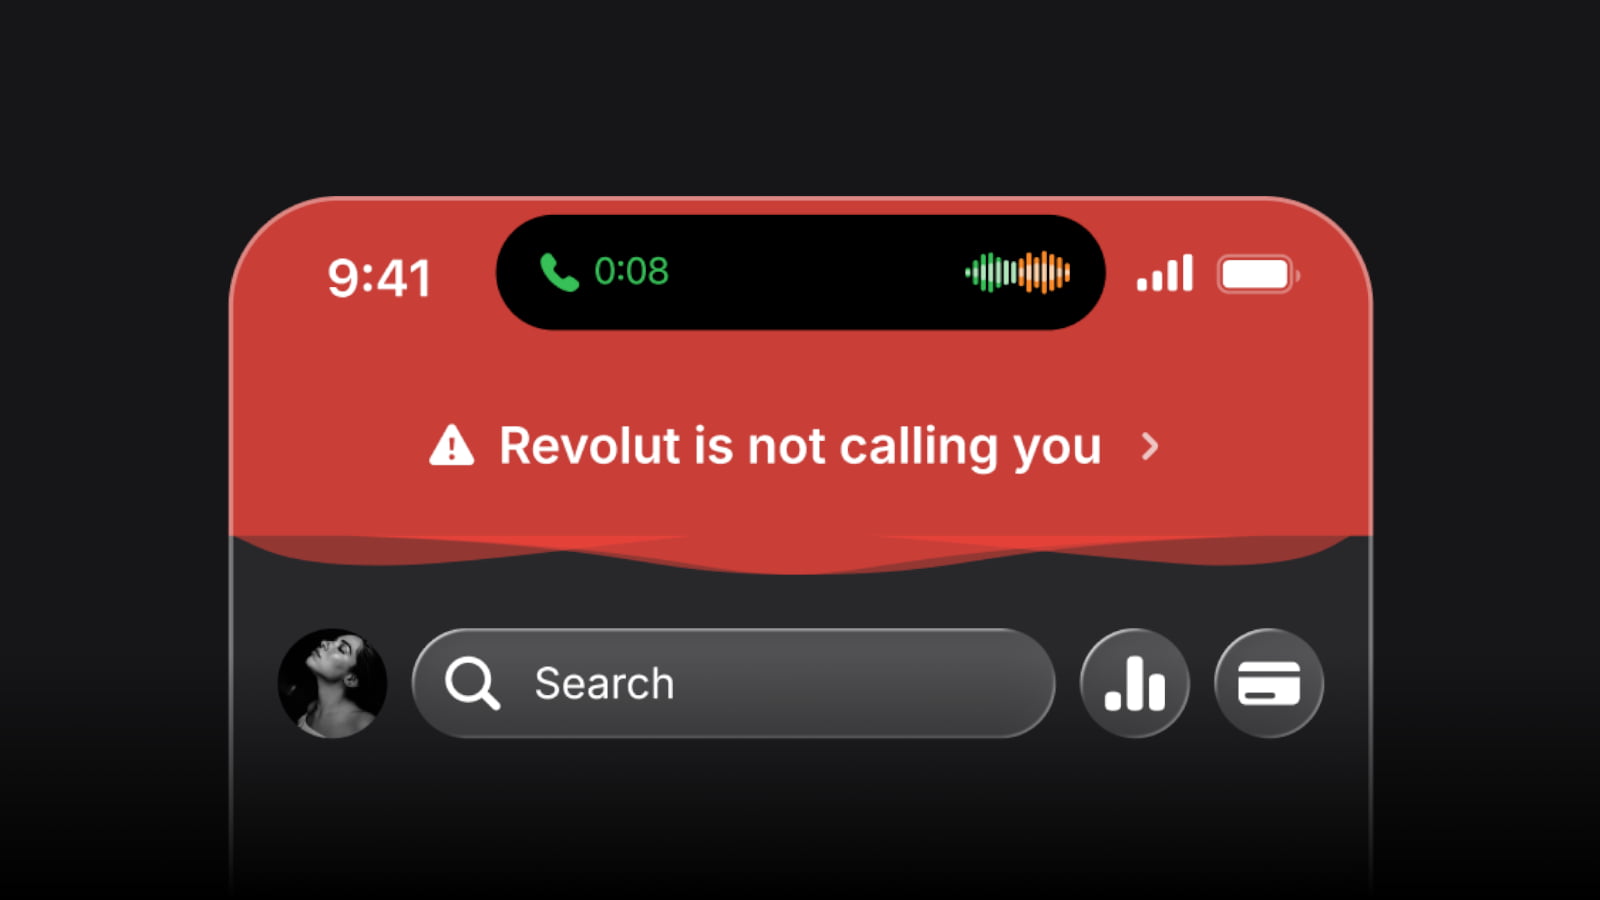
Novo banner na aplicação do Revolut contra burlas

Revolut avisa em caso de uma chamada em seu nome ser falsa

Conforme a informação dada numa comunicação enviada aos utilizadores, o Revolut lançou um banner dentro da app, que confirma, em direto, se uma chamada está a ser feita pela empresa. Desta forma, os utilizadores podem ter a máxima confiança.

O banner ajuda a verificar as chamadas em tempo real, para que o utilizador possa desligar caso esteja perante uma tentativa de burla.
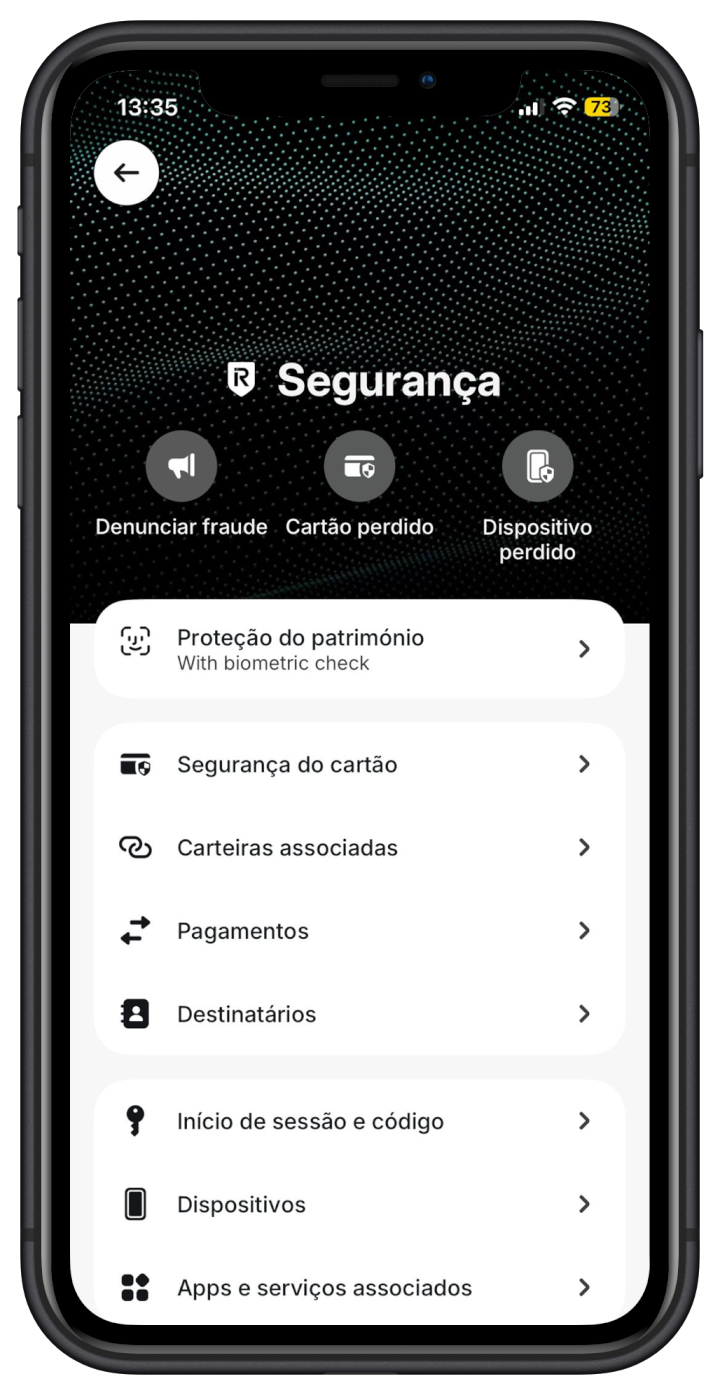
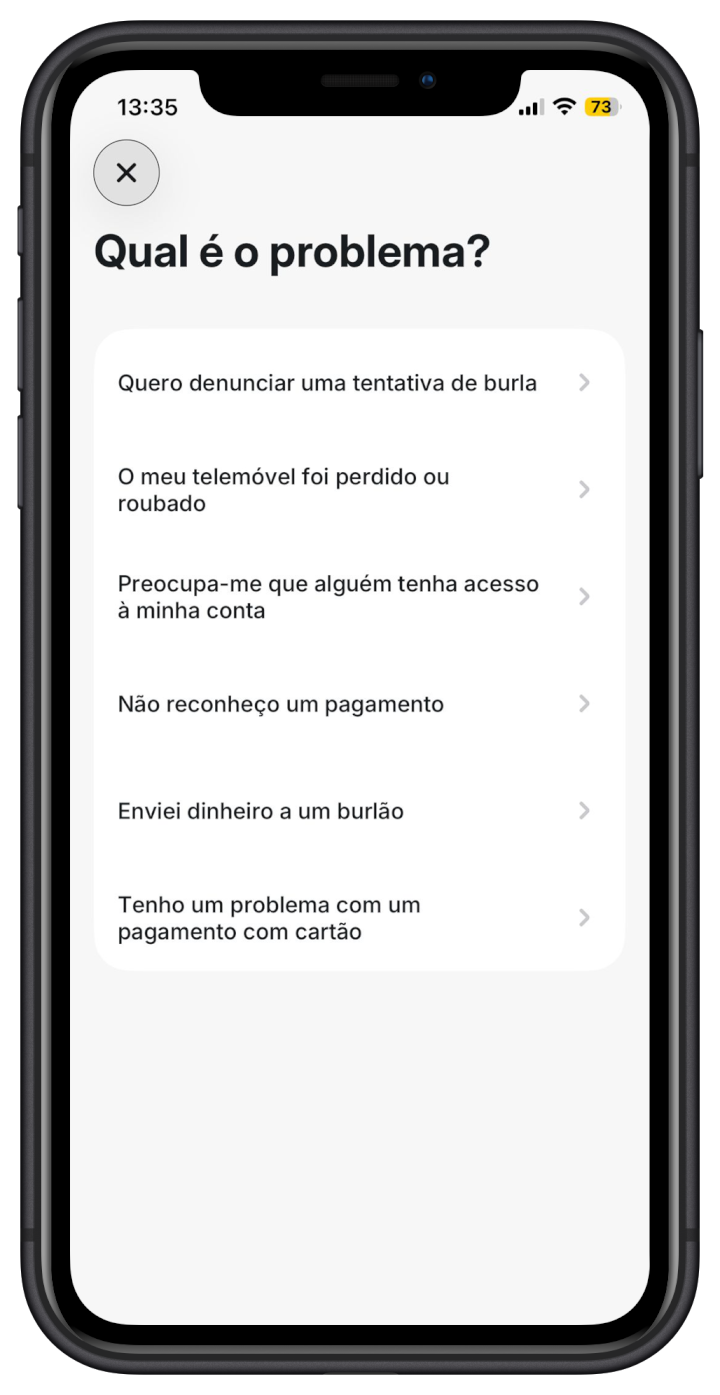
Caso um utilizador tenha, ainda assim, sido vítima de burla, o Revolut permite seguir o novo banner, além de ser já possível aceder à secção Segurança da app, por forma a proteger a sua conta, comunicar uma fraude ou denunciar o número dos burlões.

Comentários

2

Deixe um comentário

O seu endereço de email não será publicado. Campos obrigatórios marcados com *

  1. Avatar de Joao Ptt
    Joao Ptt

    Se eles não tivessem o número de telefone nem o e-mail as pessoas pelo menos podiam saber que não podia ser do banco porque eles não tinham esses dados.

    E como contactavam o cliente? Por carta, nos casos mesmo necessários. Pela aplicação/ web site quando adequado.

    Como a pessoa os contactava? Por carta, pela aplicação/ web site, ou mesmo por telefone, mas neste último caso deveria ter algum tipo de PIN e talvez uma daquelas matrizes com códigos aleatórios para autenticar cada comunicação via telefónica para dificultar falsificações, e com a possibilidade de desactivar a opção de contacto por telefone relativamente à sua conta já que o telefone não é um meio de comunicação seguro (nunca foi, nunca será) embora seja conveniente.

    E como autenticavam operações online? Com a aplicação e por exemplo com chaves de segurança física FIDO2 ou por exemplo o WebAuthN que é suportado pelas plataformas iOS/ Android/ Windows e até por aplicativos como KeePassXC (gratuito/ código fonte disponível) para confirmar as operações de uma forma realmente mais segura e que pelo menos teoricamente estará ao alcance do cliente manter seguro, ao contrário dos SMS/ e-mail que dependem de terceiros. (O e-mail poderia ser protegido com S/MIME ou OpenPGP, mas quase ninguém utiliza tal).

  2. Avatar de Max
    Max

    Cuidado com a burla do telefonema sobre as condições de renovação da assinatura de internet.
    Há um telefonema de alguuém a fazer-se passar pelo atual operador a oferecer condiçoes péssimas que se recusa, ou a dizer que vai haver problemas com o router ou o serviço. Depois há outro telefonema de alguém que diz ser de uma operadora concorrente a oferecer boas condições. No mínimo acaba por se lhes dar dados pessoais. Contei aqui:
    https://pplware.sapo.pt/internet/alteracao-a-lei-do-cibercrime-hackers-eticos-passam-a-estar-protegidos/#comment-3834086