Quantcast

Punycode – Cuidado com os endereços no Chrome e Firefox

42 Comentários

Apesar de toda a inovação, os “velhinhos” ataques de phishing continuam a fazer muitas vítimas e a servir de inspiração para novos ataques. Normalmente este tipo de ataque chega por e-mail apresentando um link que aparentemente é fidedigno e até conhecido. Mas na verdade não o é!

Para quem usa o Chrome ou o Firefox esteja atento pois aquilo que pode parecer, não é!
Os browsers são hoje ferramentas fundamentais em qualquer sistema. A segurança do utilizador é um ponto chave, mas sabia que os browser mais populares podem enganá-lo? É verdade, imagine por exemplo que na barra de endereços tem o URL do seu banco e o link até tem https. Aparentemente está tudo certo e supostamente até estamos perante um site seguro, no entanto, no Chrome e Firefox pode não ser bem assim.


Punycode – Mas afinal qual o problema?

O problema está no próprio URL que apesar de parecer legítimo não o é, isto por causa dos caracteres unicode que permitem URLs com caracteres existentes em outros idiomas que são muito parecidos com os que conhecemos. Tanto o Chrome como o Firefox apresentam os links com os caracteres Unicode e não no formato punycode.

Vamos a um exemplo

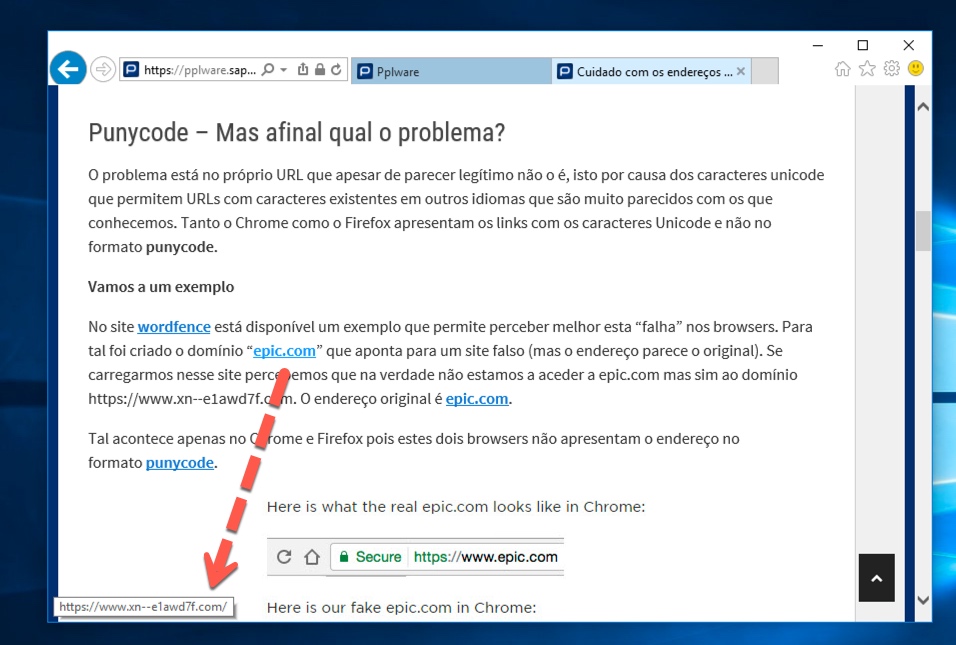
No site wordfence está disponível um exemplo que permite perceber melhor esta “falha” nos browsers. Para tal foi criado o domínio “epic.com” que aponta para um site falso (mas o endereço parece o original ). Se carregarmos nesse site percebemos que na verdade não estamos a aceder a epic.com mas sim ao domínio https://www.xn--e1awd7f.com. Veja, por exemplo, com o Internet Explorer. O endereço original é este: epic.com.
Tal acontece apenas no Chrome e Firefox pois estes dois browsers não apresentam o endereço no formato punycode.
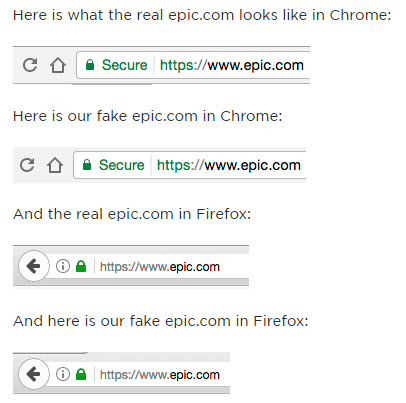
Esta falha afeta as versões atuais do Chrome (57.0.2987) e também do Firefox (52.0.2). No Internet Explorer e Safari não existe qualquer problema.
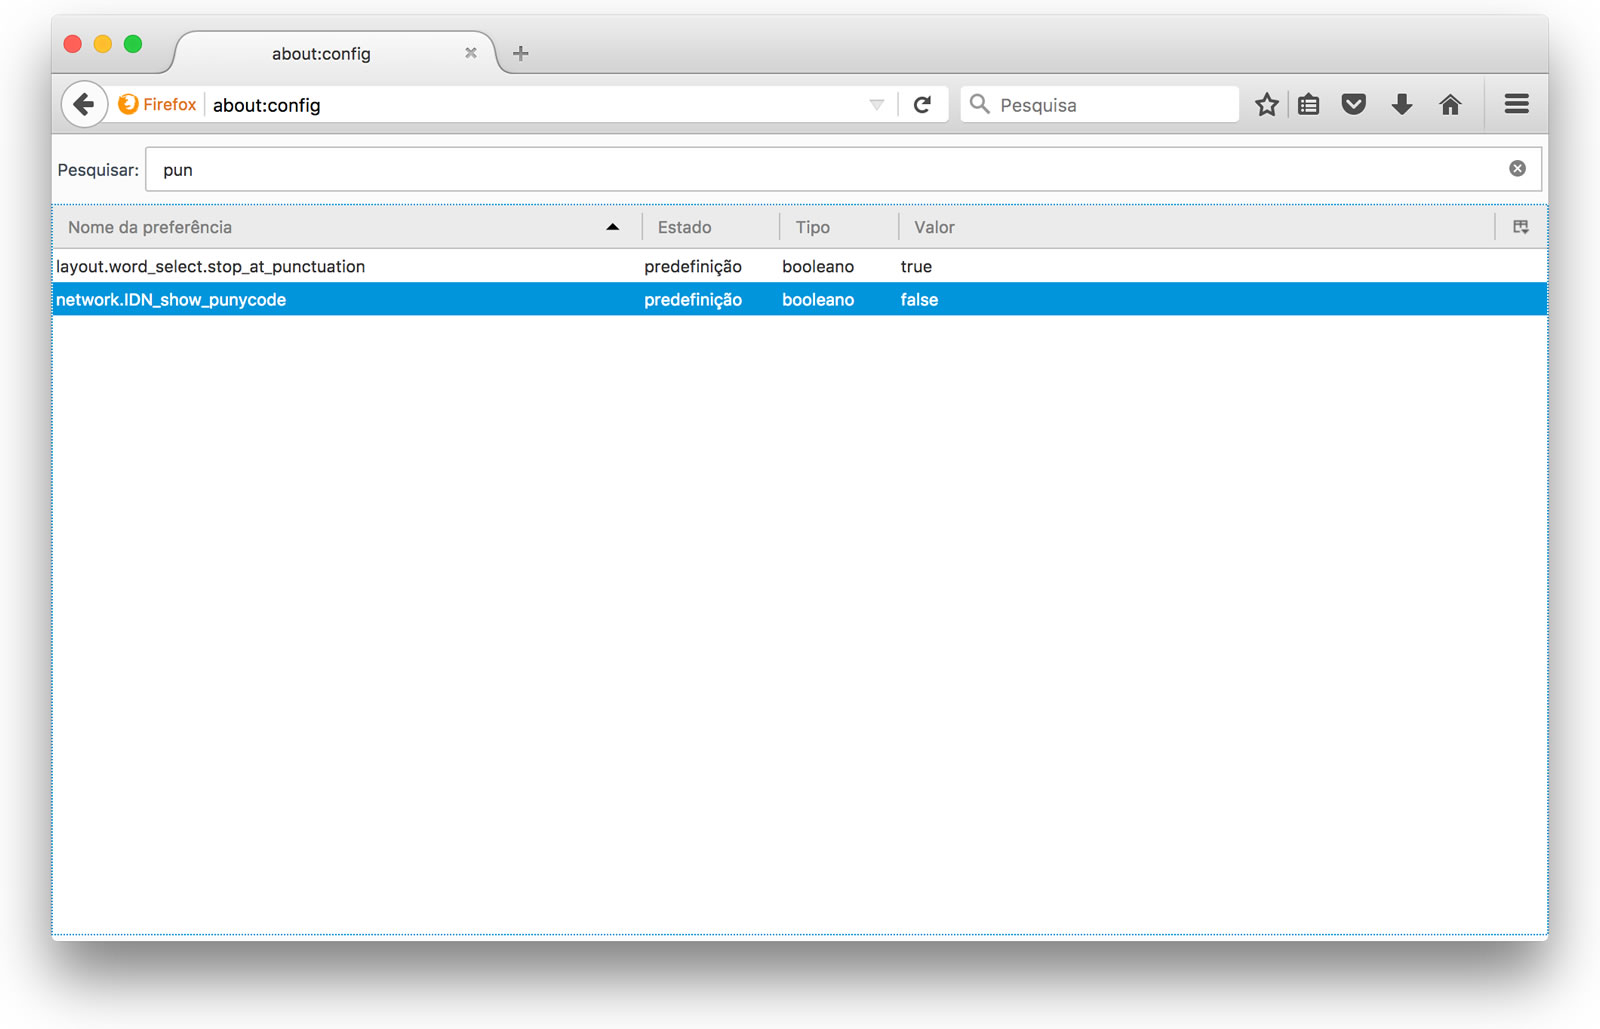
Como pode ser resolvido o problema no Firefox:

  • Na vossa barra de endereços escrevam ‘about:config’ sem as pelicas.
  • Procurem por ‘punycode’ sem as pelicas.
  • Devem encontrar um parâmetro intitulado: network.IDN_show_punycode
  • Mudem o valor de false para true.

Agora, se forem experimentar depois de colocar o true, ao visitar o site de demostração deverá ver assim:
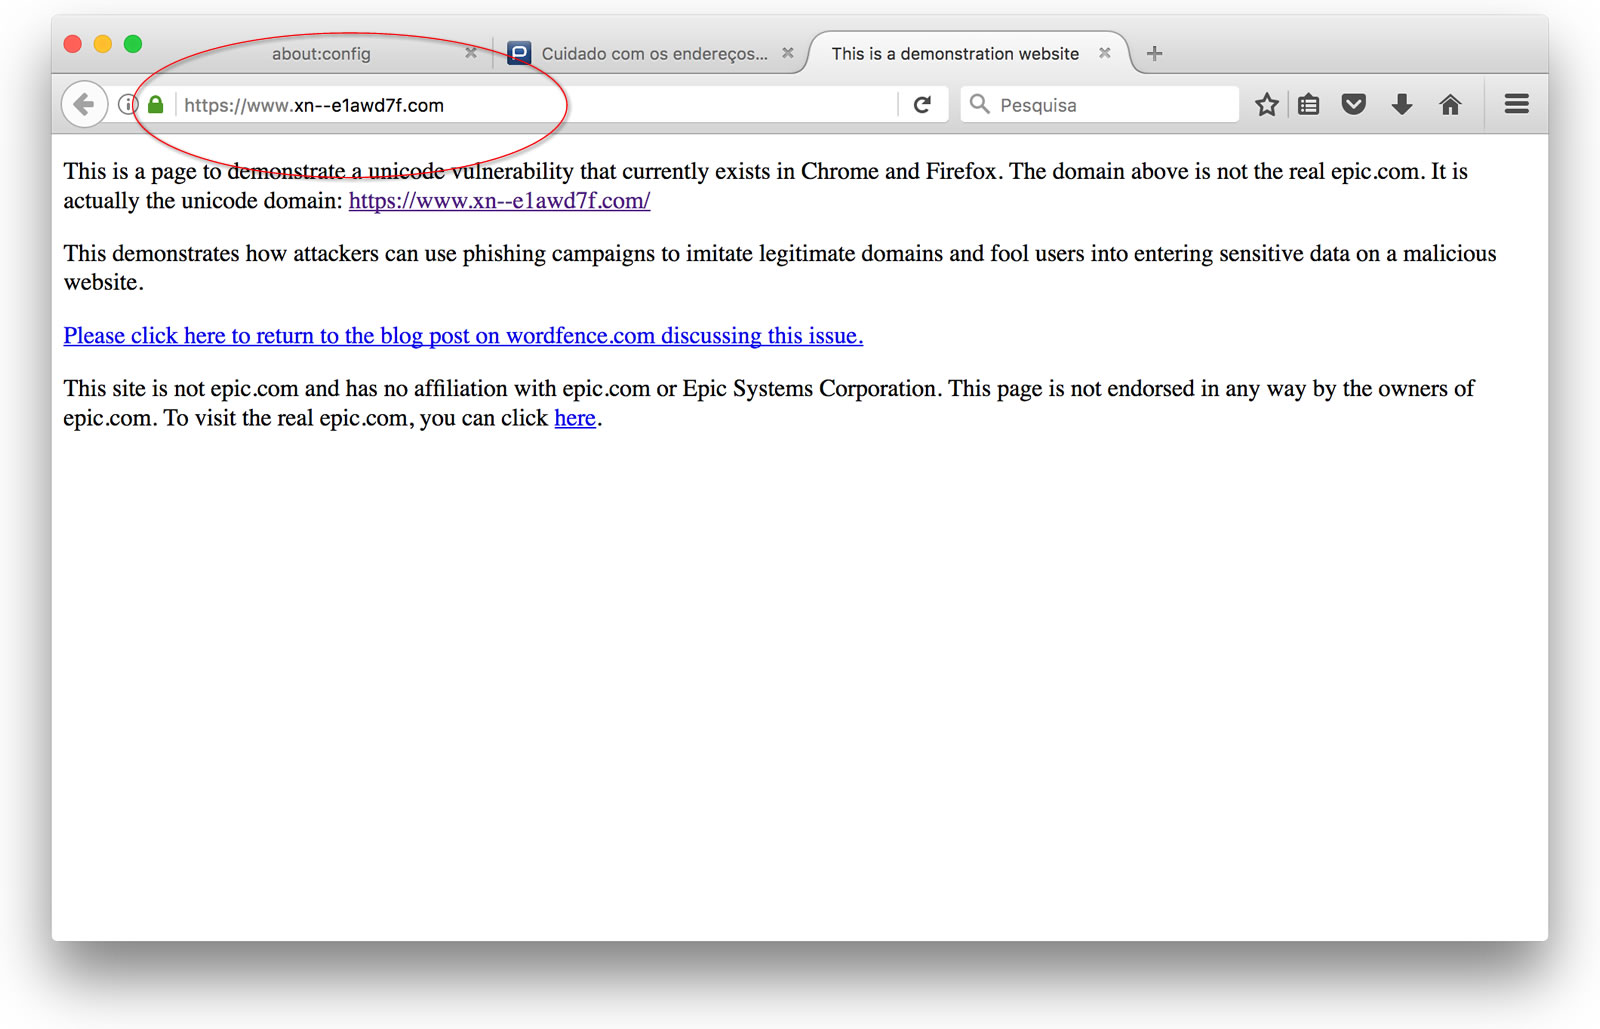
Para o Google Chrome ainda não há método de reparar mas, logo que seja disponibilizado, daremos conta das novidades.
Leia também:

Phishing – Sabe o que é?

Comentários

42
  1. RC
    R!cardo

    No Chrome ao aceder ao site https://www.еріс.com/ aparece na mesma o url “mascarado” mas no corpo da página avisa que é um site falso como mostra no Firefox após alterar o valor.

    1. GS
      gsilva

      hahahahahhahahah

    2. PP

      Aqui o teste é simples. Usa o IE e o Chrome por exemplo. Passa o rato sobre o primeiro link onde diz epic.com. Com o Chrome vais ver que aponta para epic.com (mas na verdade não é). Com o IE vai ver efetivamente para onde aponta (https://www.xn--e1awd7f.com)

    3. RU
      RuiZ

      Mostra que é um site falso porque foi um site criado para demonstrar isso.

  2. BE
    Belmonte

    Já estou a tremer com medo lol

    1. JC
      Jorge Carvalho

      Facepalm …

      Abc

    2. IN
      int3

      quando fores comido e nem sabes como depois conta-me.

      1. EU
        Eu

        Se chegar a descobrir que foi comido….

    3. PI
      Pintor

      Não ninguem usa Windows a grande maioria usa Mac.
      Se isso fosse verdade depois como è que te sentias especial.

    4. PM
      Paulo Martins

      Explica-me como é que o Chrome ou o Firefox está imune no teu Mac?
      Provavelmente não usas nem um nem outro no Mac, mas se usasses terias o mesmo problema. Então agora explica-me qual é a culpa do MS Windows neste assunto?
      Eu tenho um PC apenas com Linux só uso o Firefox e tratei logo alterar punycode para true, e acredita que se o teu Mac é seguro o meu Linux ainda é mais, mas isso não me torna imune.

      Se achas que só porque tens um Mac estás imune de toda e qualquer falha de segurança existente só espero que não descubras o quão enganado estás da pior forma.

      1. AA
        Amilcar Alho

        “Provavelmente não usas nem um nem outro no Mac”, Paulo Martins, provavelmente nem tem um Mac… Não ligues, é só uma criancinha a lançar paus para a fogueira…

  3. RU
    RuiZ

    No Safari está corrigido.

    1. EC
      Echo

      O que é o Safari? Alguém usa isso?

  4. ÁC
    Álvaro Campos

    O Edge não é afetado já que o comportamento é igual ao do IE.

  5. 11
    111111a

    Com o Edge também mostra https://www.xn--e1awd7f.com

    1. PP

      sim, logo não ha este problema.

  6. RM
    RM

    Com o Vivaldi mostra o correcto.

  7. AL
    Alvega

    No MUSTANG browser, como a base é chrome, a vulnerabilidade, manifesta-se.
    lá vou ter de voltar ao “velhinho” firefox, que acabo de alterar, segundo o expl. OBRIGADO.
    Fico a espera da correcção para o Chrome, pois estou “viciado” no Mustang, e assim …..fica de estaleiro.

  8. BR
    Bruno

    recomendam apagar o historico?

    1. ÁC
      Álvaro Campos

      Não porque o histórico não tem nada a ver com o assunto. Lê com atenção o artigo.

  9. MF
    Mário Farinha

    No Opera também aparece o endereço “mascarado”.
    Alguém sabe como resolver?

    1. LA
      Luís Almeida

      Deduzo que ainda não haja resolução, terás que esperar por um update com bugfix.
      Entretanto, sei que há algumas extensões que têm a capacidade de detetar isto.
      Não obstante, cuidado na internet é sempre um must! 🙂

  10. UC
    Useless Caracters

    A primeira vez que deparei-me com essa situação foi com o endereço
    http://www.goógle.es

  11. AL
    Alexandre

    Curiosamente o Opera sofre do mesmo problema.

    1. ÁC
      Álvaro Campos

      É normal já que se baseia no Chrome/Chromium….

  12. AL
    Alberto

    ahaha o IE a dar baile à concorrência!!!

  13. FA
    falcaobranco

    É esperar por uma resposta/actualização por parte da Google…presumo que já tenham dado conhecimento á mesma sobre o problema!

  14. AA
    Amilcar Alho

    Feito no FF!
    Obrigado PPLWare e PP! 😉

  15. LA
    Luís Almeida

    Cuidado ao pessoal que usa o Opera. O artigo não o refere, mas também é afetado.

    1. PP

      Sim, confirmamos isso.

  16. GR
    Grymlord

    Mas existe uma extensão na store do chrome para detectar possibilidade de phishing. punycode Domain detection. O icone fica a vermelho se detectar algo errado com o dominio

    1. PP

      boa sugestão.

      1. FA
        falcaobranco

        Vou experimentar!!

        1. FA
          falcaobranco

          Não encontro essa extensão… 🙁

    2. RU
      Rui

      A Google já corrigiu no chrome, façam update.

  17. LU
    Luis

    Um muito obrigado

  18. CM
    Cogumelos mágicos

    o url about:config não me dá nada.
    Ao inserir Chrome://About para ver quais os endereços de personalização do chrome, o config não me aparece.

    1. CM
      Cogumelos mágicos

      No FF, about:config existe. No chrome é que não.

  19. FU
    Futrica

    na nova versão 58.0.3029.81 do chrome ja esta corrigido

  20. HS
    Honorio Santos

    Nao se esqueçam de também modificar o thunderbird, para isso carreguem no botao menu, no canto superior direito, depois cliquem em opções e depois no separador avançadas e em seguida abram o editor de configurações e ai façam a mesma modificaçao que fizeram no firefox.

  21. MP
    Mitesh Patel

    Thank you for information and making us aware about this

Deixe um comentário