Quantcast

Phishing: consegue passar com distinção no teste da Google?

28 Comentários

O Phishing é uma ameaça bem real e transversal a todas as plataformas ou sistema operativos. Fazendo-se passar por entidades reais e da confiança do utilizador, os hackers tentam assim “pescar” as suas credenciais e dados sensíveis, algo que não passou despercebido à Google.

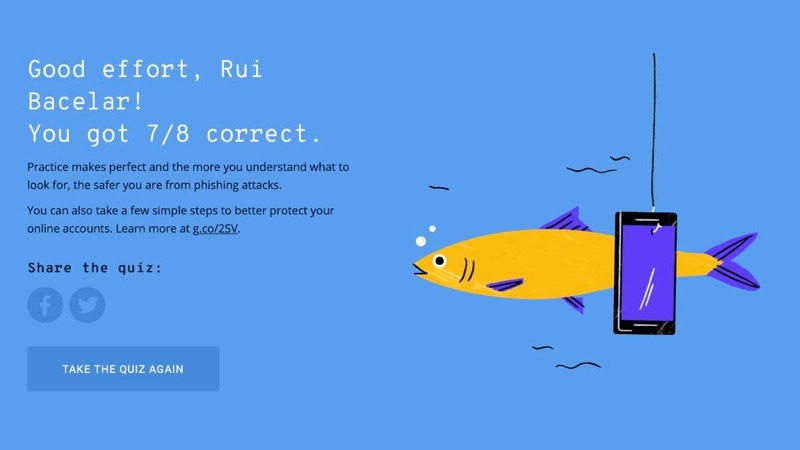
Por conseguinte, para sensibilizar e alertar a população para os perigos e facetas deste flagelo, a Google criou um pequeno e simples teste. Um elenco de 8 questões que colocam os conhecimentos e sensibilidade do utilizador à prova.

Google, teste, phishing

Acredita ser fácil reconhecer uma ameaça ou tentativa de phishing? Então pense melhor, pois este tipo de vilania adquire várias faces, algumas extremamente credíveis, onde até o utilizador mais treinado e sensível pode eventualmente cair.

A Google tem um teste lúdico sobre as facetas do phishing

Sempre com o intuito de se apoderar da nossa informação pessoal, o recurso a e-mails de entidades conhecidas ou familiares continua a ser prática comum. A cada passo alertamos os leitores do Pplware para uma nova corrente de phishing e a tendência não está a diminuir.

Por isso mesmo, a Google colocou agora uma série de provas, 8 questões para apurar a nossa atenção. Será que você é capaz de identificar quais os e-mails e propostas legítimas das tentativas de phishing?

Este teste da Google engloba as facetas mais populares e recorrentes nas tentativas de phishing. Desde o e-mail com as fotografias antigas de um “amigo” de infância, até aos formulários de entidades bem conhecidas. Temos também os alertas de perigo iminente e necessidade urgente de reposição dos dados da conta, bem como o misterioso arquivo PDF.
Google, teste, phishing

São várias as técnicas de persuasão social para a realização de uma determinada ação que, muito provavelmente, o tornarão numa vítima de algum delito digital ou cibercrime. Para evitar isso mesmo, a Google acredita que é melhor conhecer as várias faces desta ameaça.

Quais os formulários inócuos e quais os conteúdos que são autênticos iscos para o utilizador colocar lá os seus dados, sem se aperceber do seu destino final? Está na hora de fazer esta prova da Google, aqui.

Como foi a sua pontuação? Lembre-se que mesmo que tenha acertado todas as 8 questões e situações de teste, os meliantes estão sempre a estudar a psique humana numa tentativa de encontrar o isco perfeito.

Se já foi alvo de alguma tentativa de phishing, se suspeita de algum conteúdo na sua caixa de e-mail, então siga os nossos conselhos.

|Fonte

Sabe como lidar com ataques Phishing?

Comentários

28
  1. HA
    Helder (Android)

    na parte do dropbox respondi fishing , disseram que eu errei ahahahah eu que nem tenho dropbox , para mim era fishing , teste de colocar o rato em cima e bláblá

    1. JA
      J. Gabriel Azevedo

      O mesmo comigo
      Considero portanto que acertei todas

  2. ST
    Str

    Empatado 4×4 eheheheh. Normalmente quando recebo um link ou anexo suspeito abro numa maquina fisica com linux. Já tentei abrir numa máquina virtual linux e curiosamente o kaspersky free do W10 bloqueia a ligação

  3. TP
    Tiago Pinto

    7/8 😀 a última realmente causou alguma dúvida…

    1. RB
      Rui Bacelar

      Passei pelo mesmo, eheh =)

    2. MI
      MiguelC

      Também!
      Porque raio quer a agência de viagens permissão para mexer nas configurações no nosso e-mail?
      O e-mail até pode ser verdadeiro, mas as intenções da empresa desse e-mail são questionáveis.

  4. RP
    Rui Pereira

    Também ficou 7/8, marquei um verdadeiro como fishing.

  5. RM
    Rui Martins

    Fiz 7/8 enganei-me na questão dos PDF

    1. RE
      Realista

      Para mim era verdadeiro… o e-mail que enviaram podia ser de qualquer pessoa na mesma! LOL

      1. BL
        blablabla

        Ai está o engodo. Se é de “uma pessoa qualquer”, não deve abrir 😉

  6. MS
    Manuel Sousa

    7/8 A ultima nao me parece 100% correta porque mesmo estanto tudo correto o link de confirmar nao é visivel no desafio e podia perfeitamente redirecionar o utilizador para uma pagina maliciosa.

    1. PE
      Pedro

      E pede permissão para visualizar as mensagens do gmail. Eu jamais permitiria isso.

      1. DA
        Daniel

        Errei essa por esse motivo. Não ia dar permissão de leitura e configuração do gmail.

    2. PO
      Polo

      Pois fiquei na dúvida nessa

  7. PR
    Pedro Ramos

    Para que raio é que este teste precisa de saber o nosso nome e e-mail?

    1. JS
      Just Saying

      Se leres tudo, irás perceber que não precisa. 😉

    2. RE
      Redin

      Não precisa do teu nome nem email. Precisa é de um qualquer nome e qualquer email fictício para aparecer nos exemplos de forma a te aproximar da realidade.
      Eles explicam isso.

  8. AN
    Angelo

    Errei a última, porque achei estranho a app pedir permissão para ver as mensagens…

  9. JH
    Jhonathan

    0/8

  10. JD
    John Doe

    7/8 Para que e que O tripit quer ver as minhas definicoes?

  11. AN
    Andy

    Na volta até este teste é phishing…..
    Tenho uma metodologia que até agora tem sido infalível: Se não conheço ou se não solicitei algo então é tudo phishing. Para mim o grande problema é quando vem de endereços conhecidos, mas para isso eu pergunto ao remetente antes de abrir algo.

    1. PI
      Pintor

      Nem mais

    2. RE
      Redin

      Esse comportamento poderia dizer que é de louvar, mas este teste não está feito especificamente para utilizadores experientes.

  12. FO
    Fox

    8/8. A ultima achei estranha mas não reparei em nada de errado com os links/informação. Montes de APPs têm acesso a SMS, contactos etc não quer dizer que nos queiram “roubar” alguma coisa.

  13. CE
    censo

    6 em 8, sendo que as duas que errei dei como phishing sendo legitimas…logo…não estou preocupado com os meus cuidados !

  14. PE
    Pedro

    8 de 8 tudo ok

  15. PA
    Paulo

    100%

    Mesmo assim, nunca fiar.

  16. FI
    Fruta para dormir II

    8/8

Deixe um comentário