

Quantcast

Cuidado, esquema de phishing do Gmail está quase perfeito

18 Comentários

A procura incessante pelo roubo de dados dos utilizadores dos diferentes serviços da Internet leva a que os atacantes tenham cada vez mais engenho e criatividade.

O mais recente esquema de phishing do Gmail, que está a ser ativamente usado, consegue enganar os utilizadores, levando-os a pensar que estão a descarregar um documento, quando na verdade estão a passar os dados para os atacantes.
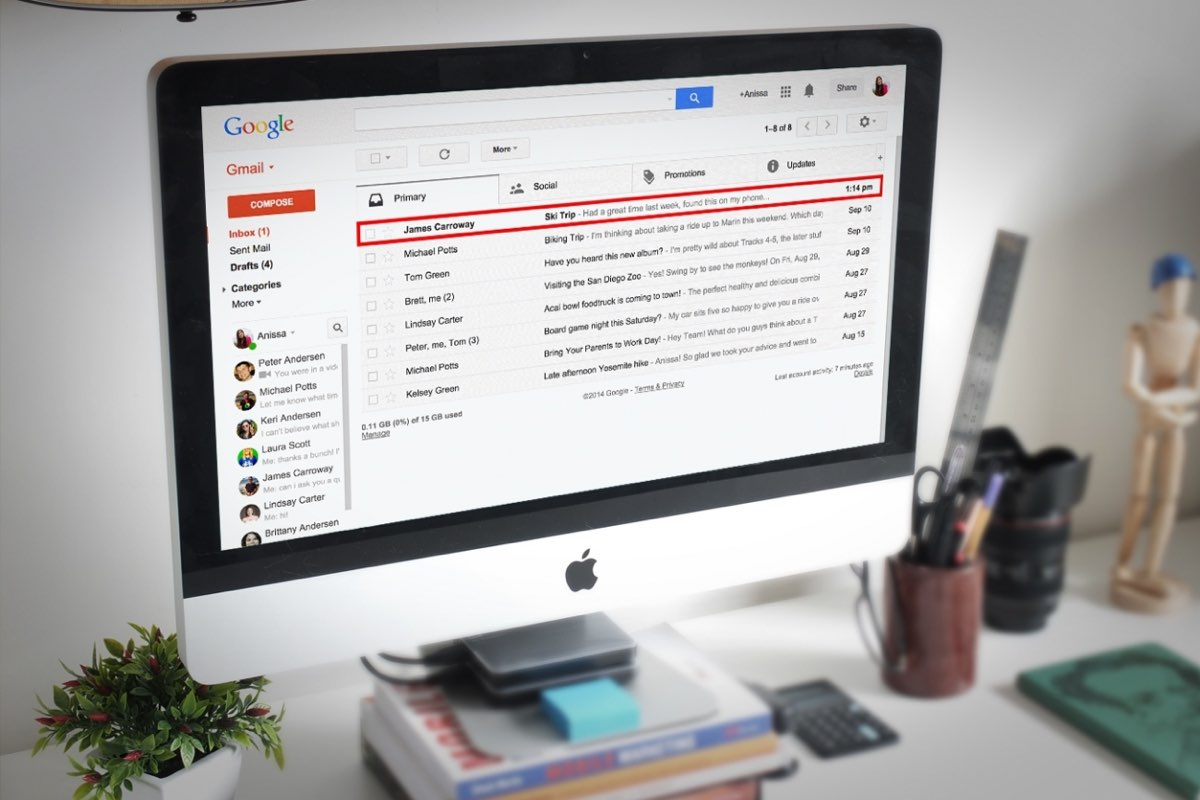
Gmail phishing

São várias as formas conhecidas para roubar dados aos utilizadores dos serviços de email. Um link mascarado, um acesso a um site que é quase parecido com o que pretendem e muitas outras formas são usadas para enganar os utilizadores.

O mais recente método inventado para atacar os utilizadores do Gmail leva-os a pensar que estão a descarregar um ficheiro, quando na verdade estão a ser encaminhados para uma página criada para lhes roubar os dados.

Os atacantes colocam na mensagem uma imagem, em tudo igual ao que a Google usa para indicar a presença de anexos, o que engana os utilizadores, que vão tentar descarregar esse anexo.

Uma vez que nada mais é do que uma imagem com um link associado, estes são redirecionados para uma página onde é pedido que sejam colocados os dados de autenticação do Gmail, dando a entender que houve um qualquer problema com a Google e que é necessário reautenticar, como por vezes acontece. É neste passo que os dados são roubados, passando a ficar na posse dos atacantes.
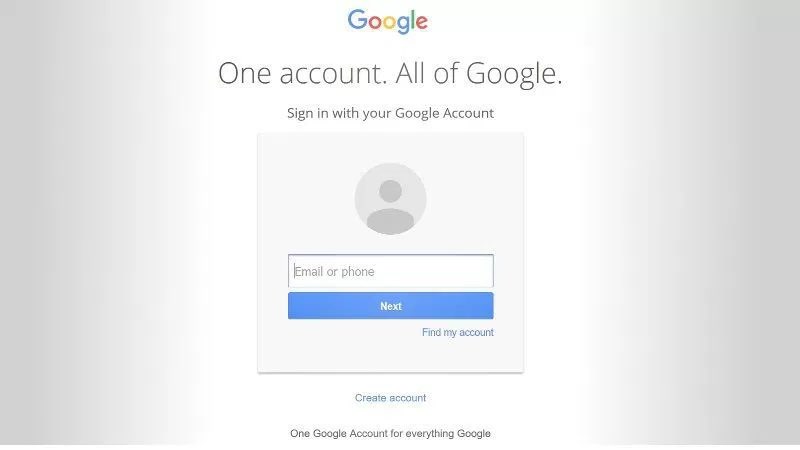
Gmail phishing

O truque usado neste esquema de phishing, faz uso de uma vulnerabilidade já conhecida do Chrome, manipulando o endereço da página usada, que em vez de começar por “https”, está a usar “data:text/html”. A Google, entretanto, já corrigiu este comportamento nas últimas versões do seu browser e passa, nestes casos, a apresentar a mensagem de site não seguro.

As regras nestes casos são sempre as mesmas. Desconfiar de remetentes desconhecidos e, ainda mais, ter muito cuidado com as páginas onde colocam as vossas credenciais de acesso. Em caso de dúvida devem optar por não as colocar lá.

Via Lifehacker

Comentários

18
  1. IN
    int3

    Meh. Eu vejo sempre sempre o remetente .

    1. GS
      gsilva

      e se o remetente for spoofed??? sabes lá o que é isso

      1. RL
        rlopes

        Mas ele usa uma distro linux. Cuidado com ele. Ainda leva a mal o teu reparo.

        1. IN
      2. IN
        int3

        Que spoofed? Nem sequer entre na caixa.

  2. SR
    silver_ryder

    Quase perfeito!? Deve ser uma piada. hehehehehe

    1. HU
      Hugo

      Para ser perfeito só falta toda a gente não ter um cérebro 😛

  3. MJ
    MJSantos

    Compreendo que utilizadores com um nível de conhecimento mais básico se possam enganar, mas na generalidade dos caso, penso que já será dificil cairem no logro.

    1. MA
      Mario

      Dizia o meu Avo que ao melhor cacador se lhe escapa a lebre.

  4. JR
    José Rodrigues

    Mais do mesmo, realmente só cai em phishing quem for burro.

  5. OS
    Oscarwyze

    Por distracção também pode acontecer a qualquer um, com conhecimentos ou não…

  6. AN
    antonion

    só génios por estas bandas!! tão espertinhos que são!!

    1. BA
      Balmer

      Sal caiu numa ferida?

      Ninguem aqui se auto intitula génio; esperto, quem sabe… mas o senso comum vem muito antes disso. Seja dito, há o senso comum da pessoal normal e o senso comum do informático, certas coisas que um tipo já está meio à espera e o outro tipo não tem o conhecimento ou não está tão alerta.

      A fonte é alguém que conheces? Essa fonte costuma enviar ficheiros anexados nos emails? O nome do ficheiro, faz algum sentido no contexto? O conteúdo da mensagem? Segues um link e és redirecionado para um novo login de validação do Google, está lá o avatar da tua conta?
      Há muitas pequenas coisas que te ajudam a dizer se algo é fidedigno ou não – Alguns já aprenderam, outros… bom, se caírem na esparrela (que acontece), ao menos uma lição aprendem para o futuro.

  7. CE
    censo

    Mas alguém vai fazer download do que não pediu nem espera? O fishing é um esquema que se vale apenas do nível de conhecimento s do utilizador e da sua desatenção.

    1. HU
      Hugo

      Nem diria nível de conhecimento. É mesmo burrice de quem cai nestes esquemas.
      Já devo ter recebido centenas de emails destes. Ele é links para actualizar dados do banco, pdf’s com comprovativos de pagamento, príncipes da nigéria que me querem dar dinheiro etc etc…pah pensem primeiro e cliquem depois lol
      Claro que muita gente que não está minimamente por dentro destes assuntos e ingenuamente assume que a internet é de confiança máxima, mas ainda assim deveriam pensar que ninguém dá nada a ninguém. Assim que lêem a palavra GANHOU, PAGAMENTO, etc ficam automaticamente “estúpidas”.
      Eu cá desconfio de tudo e todos. Já quando recebia no msn links para ver fotos ou para mudar a treta da cor perguntava sempre se realmente tinham mandado algo e até chegou a acontecer serem mesmo links enviados pelos meus contactos, mas mais vale prevenir.

  8. NN
    NN

    N há problema clicar no anexo, não podem é clicar no corpo da mensagem/imagem do pdf que aí sim abre um link.

  9. FA
    falcaobranco

    Ainda no outro recebi um email que não conhecia o remetente…nem o abri…SPAM! E siga…

    Mas está bom em avisar o pessoal! 😉

  10. MA
    maxim

    a sério que meteram isto aqui? isto está a tornar-se uma página de fb com dicas para noobs

Deixe um comentário


