Quantcast

Encontradas mais de 8.600 falhas de segurança em pacemakers

11 Comentários

Os temas relacionados com problemas e falhas de segurança estão, normalmente, associados a equipamentos e sistemas informáticos. A verdade é que há muitos mais dispositivos que podem ser atacados, alguns deles relacionados diretamente com a nossa saúde.

Um estudo levado a cabo por uma empresa de segurança revelou uma preocupante realidade. Os pacemakers podem ser atacados e têm muitas vulnerabilidades.
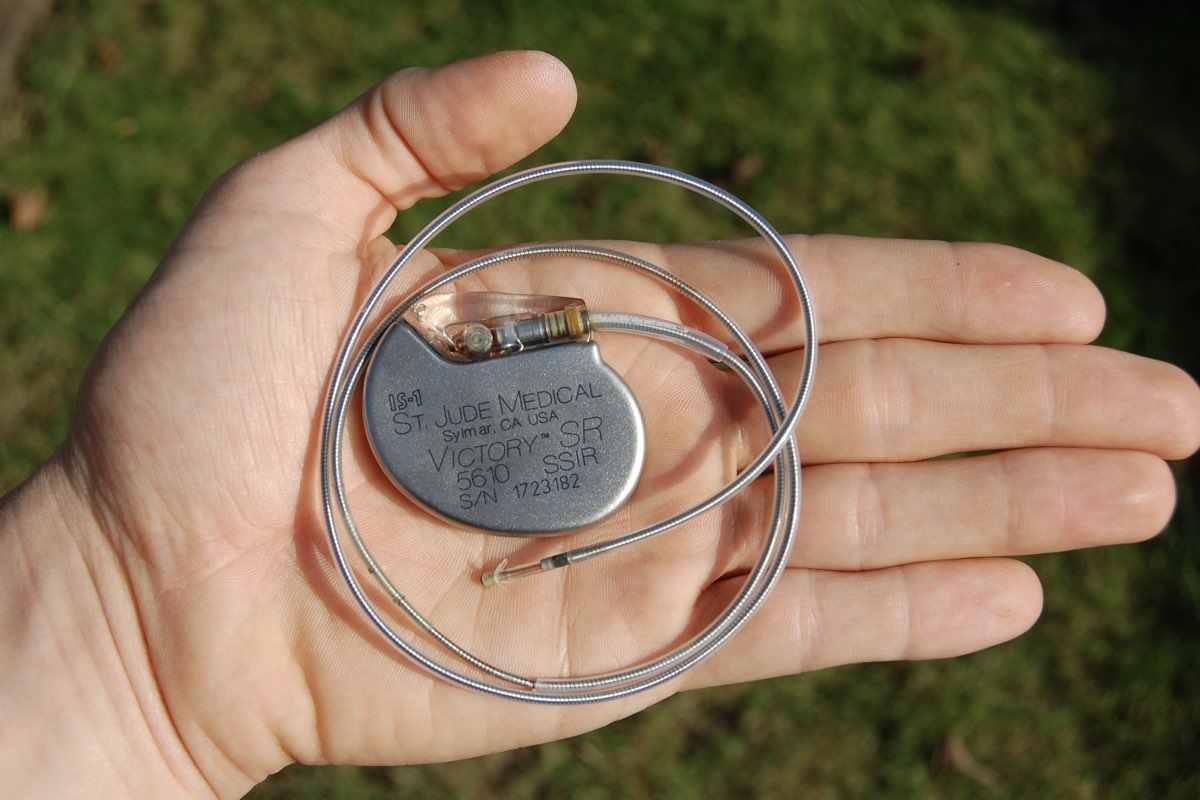
pacemakers

Dedicados a manter e corrigir falhas no coração e, muitas vezes, a garantir que estes continuem a bater, os pacemakers são peças vitais e que não podem ter falhas. Tal como outro qualquer dispositivo, também os pacemakers são hoje equipamentos conetados e que permitem trocas de dados com os médicos e com os técnicos que os configuram.

A investigação da equipa de segurança da empresa WhiteScope debruçou-se nestes dispositivos e descobriu mais de 8600 falhas, que permitem que os pacemakers sejam atacados e até que sejam remotamente reconfigurados.

Ao todo foram avaliados 7 pacemakers de 4 marcas, para que fossem descobertas as suas falhas de segurança, que expõem e deixam vulneráveis todos os que são obrigados a usar estes aparelhos.
pacemakers

As falhas encontradas são em várias áreas, desde a simples comunicação entre os pacemakers e os equipamentos que a eles precisam de aceder, que não utilizam qualquer tipo de autenticação. Esta situação abre as portas a ataques que podem simplesmente alterar parâmetros da sua configuração até à colocação de malware que pode deixar em risco a vida do utilizador.

Há ainda situações relacionadas com a recolha de dados e de informação dos doentes que são transmitidos e guardados de forma clara, sem qualquer mecanismo de cifra e de segurança.

Dada a natureza e sensibilidade deste tema, toda a informação e os nomes dos fabricantes foram reduzidos ao mínimo ou até omitida, tendo, no entanto, a garantia de que estas vulnerabilidades foram transmitidas às empresas que tratam destes equipamentos.

As investigações da WhiteScope seguem a linha de outras já realizadas, como pode ser visto no vídeo acima, e que pretendiam principalmente alertar para o perigo dos doentes.

Já vários passos foram dados no sentido de exigir maior segurança na criação destes dispositivos, garantindo que os utilizadores não estão expostos e que são protegidos.

A Internet das Coisas já chegou há vários anos à saúde e à indústria que a sustenta, mas também aqui os pontos de segurança parecem ter sido relegados para segundo plano.

Comentários

11
  1. SO
    som1

    vi um video no youtube(game theorists) à quase um ano sobre o jogo watch dogs que falava disto e já agora não é só os pacemakers, as bombas para diabetes támbem podem ser atacadas

  2. A
    a

    Ainda se “compreende/tolera” ataques informaticos a bancos/instituicoes/empresas/privados/etc… (na esperanca de obter dinheiro, roubar informacao, etc)…. agora, atacar sistemas que existem unicamente para nos manter vivos, isso ja muda de figura, e se existir alguma alma no mundo que tenha a intencao de atacar pacemakers / sistemas de suporte de vida, etc… so pode ser uma mente muito doentia e que nao devia ter nascido.

    1. SO
      som1

      concordo e a pessoa que queira fazer mal nem precisa de fazer nada no pacemaker é só dizer a pessoa que tem um que ou ela faz uma certa coisa ou então que lhe a matam remotamente usando o pacemaker

    2. WO
      Woot!

      E porque não? Imagina que o trump usava um pacemaker, de certeza que iria ter muita gente interessada em atacar essa vulnerabilidade.
      Quem diz o trump diz qualquer outra pessoa importante, existem milhares de pessoas com pacemakers, certamente muitas podem ser bons alvos devido aos seus cargos.

    3. MA
      MacacOS

      Com tanto tolo disposto a matar “porque sim”, como se tem visto ultimamente, quantos não haverão dispostos a matar por dinheiro?

  3. CA
    Carlos

    Bom, o facto de não haver autenticação entre o pacemaker e a máquina que o programa não é assim tão crítico.
    Primeiro era preciso o ácaro ou ter acesso a uma máquina dessas, o que não é assim tão fácil porque custam pipas de massa, ou saber o protocolo de comunicação e ter conhecimentos técnicos para poder duplicar a poder duplicar, e depois precisaria saber quem tem um pacemaker, e especificamente um pacemaker compatível com essa máquina.
    A questão é que não há assim tanta gente com pacemakers que valha a pena o trabalho.
    É que isto dos ácaros é como apanhar fruta, se há frutos bons nos ramos mais baixos, porquê começar pelos de cima?

    1. JO
      Joao

      Boas
      “A questão é que não há assim tanta gente com pacemakers que valha a pena o trabalho.”

      Depende, se for a sogra… ahaha

      Abraço

    2. MA
      MacacOS

      Gostei da analogia da fruta!

  4. AN
    antonio

    Se alguem puder faça no LULA, depois, michel temmer, e na dilma 🙂

    1. VM

      É, de facto para esses lados a coisa está difícil. O Brasil é uma país que tem tudo para ser gigante, mas não tem tido sorte com os políticos (os nossos cá também não são exemplo, mas aí é bem pior).

      É pena, porque é um país fantástico com um povo igualmente fantástico.

  5. JM
    Juca Manuca

    então mas agora os pacemakers vêm com wifi? ou bluetooth? os 1ºs nem sequer comunicavam com nada, simplesmente detectavam o ritmo cardíaco e sempre que este baixasse demasiado entravam em acção! enfim, só modernices da treta…

Deixe um comentário