



Hospital francês multado em 500 mil euros após ciberataque expor dados de pacientes
Um ataque informático a um hospital francês colocou os dados pessoais de centenas de milhares de pessoas nas mãos de um atacante. A autoridade francesa de proteção de dados, a CNIL, decidiu agora aplicar uma multa de 500 mil euros ao Hôpital Privé de la Loire, considerando que a instituição não tinha implementado medidas de segurança adequadas.
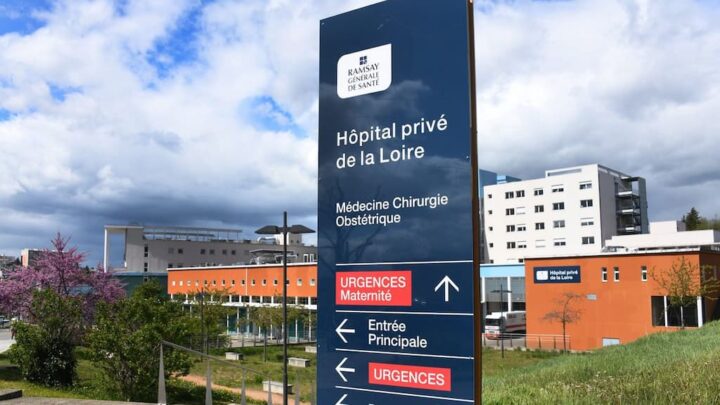
O caso remonta ao verão de 2025, quando um atacante conseguiu aceder ao sistema de informação que centraliza os dados dos pacientes do hospital. De acordo com a CNIL, foram comprometidos os dados de 524.867 pacientes, incluindo dados de saúde de alguns deles, assim como informações relativas a 202.246 pessoas identificadas como “pessoas de confiança”.
No total, o incidente afetou dados de mais de 727 mil pessoas.
Falhas de segurança facilitaram o ciberataque: sem VPN, sem MFA, etc
A investigação realizada pela CNIL revelou várias falhas na proteção do sistema de informação do hospital. Uma das principais estava relacionada com o acesso ao dossier patient informatisé (DPI) por utilizadores externos, incluindo médicos que trabalhavam fora do hospital.
O sistema não utilizava VPN nem autenticação multifator (MFA) para reforçar o processo de autenticação. Segundo a CNIL, esta fragilidade foi explorada pelo atacante para conseguir entrar no sistema.
A política de controlo de acessos também era considerada inadequada. O hospital não tinha implementado corretamente o princípio da chamada “equipa de cuidados”, que permite limitar o acesso às informações de um paciente aos profissionais efetivamente envolvidos no seu tratamento.
Na prática, depois de obter as credenciais de uma única conta, o atacante conseguiu aceder aos dados de todos os pacientes do hospital.

O ataque passou despercebido durante vários dias
Outro problema identificado pela CNIL foi a ausência de mecanismos eficazes para detetar comportamentos suspeitos dentro do sistema de informação.
O hospital não dispunha de mecanismos capazes de identificar, em tempo real ou num período muito curto, atividades anormais e gerar alertas.
Isto permitiu que o atacante permanecesse dentro do sistema durante vários dias, explorando o dossier de pacientes e extraindo uma quantidade significativa de informação sem ser detetado.
Para a CNIL, esta falha contribuiu diretamente para aumentar a dimensão da violação de dados.
A autoridade francesa sublinha que nenhum sistema consegue eliminar completamente o risco de ataque, mas considera que a implementação de medidas de segurança adequadas pode reduzir significativamente tanto a probabilidade de um incidente como o seu impacto.
Hospital também falhou na comunicação do incidente
A CNIL identificou ainda uma segunda infração ao RGPD.
Embora os pacientes afetados tenham sido informados sobre a violação, o hospital não comunicou diretamente o incidente às 202.246 pessoas identificadas como “pessoas de confiança” dos pacientes, apesar de os seus dados também terem sido roubados.
Para a CNIL, estas pessoas deveriam ter recebido informação sobre o ataque, as suas possíveis consequências e as medidas que poderiam tomar para reduzir os riscos associados à utilização indevida dos seus dados.
Esta falha levou a autoridade a considerar que o hospital também violou as obrigações previstas no artigo 34.º do RGPD, relativo à informação das pessoas afetadas por uma violação de dados.
Multa de 500 mil euros
Perante a dimensão do incidente, a natureza dos dados comprometidos e as falhas de segurança identificadas, a CNIL decidiu aplicar uma multa de 500.000 euros ao Hôpital Privé de la Loire.
A autoridade teve ainda em consideração a capacidade financeira da instituição e o número de pessoas afetadas.
O hospital entretanto adotou várias medidas para reforçar a segurança dos seus sistemas. A CNIL determinou que algumas dessas medidas terão de ser concluídas num período entre três e 15 meses, dependendo da sua natureza.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet


