

O seu carro pode estar a trabalhar para hackers. Malware Android infeta rádios automóveis
O ecossistema automóvel está cada vez mais conectado, mas esta evolução técnica traz novos riscos. Uma investigação revelou que sistemas multimédia baseados em Android estão a ser comprometidos por malware. O objetivo não passa por desligar os travões ou trancar portas, mas antes infetar com malwaer e transformar estes carros em nós de uma rede zombie.
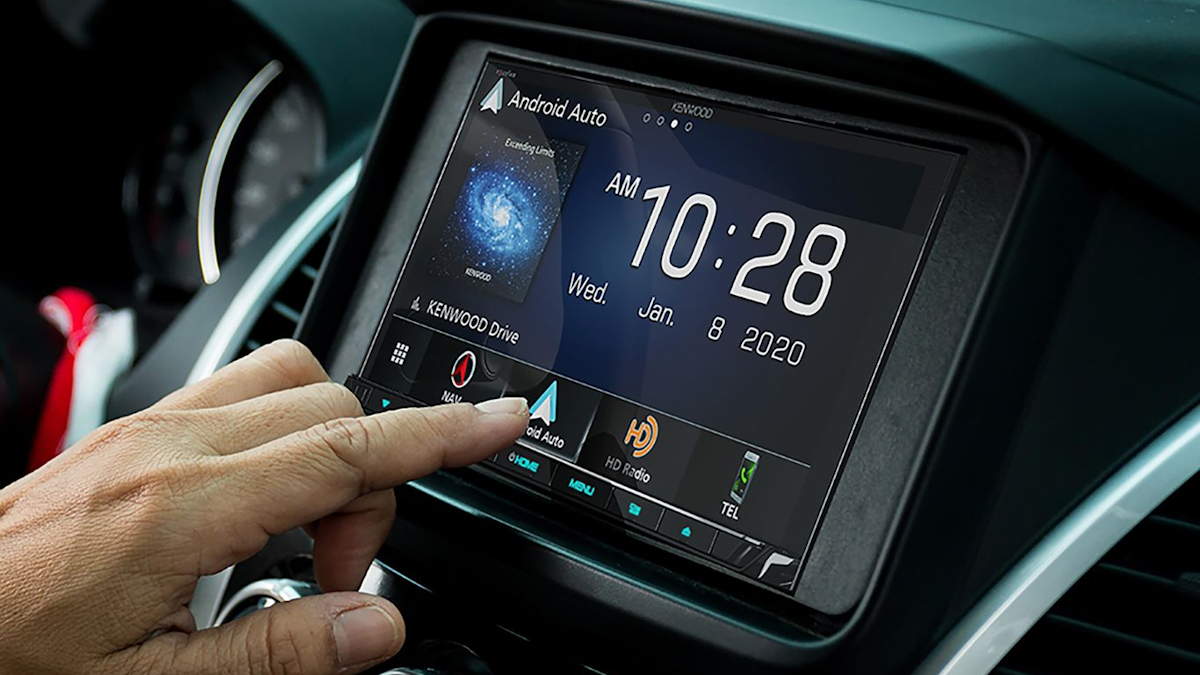
Esta descoberta representa a primeira vaga confirmada de malware desenhado propositadamente para atacar unidades centrais de infoentretenimento em automóveis. O esquema foi associado aos operadores da rede BADBOX, que até agora focavam os seus esforços em televisores inteligentes e boxes de streaming de baixo custo.
Porta aberta através das atualizações do sistema
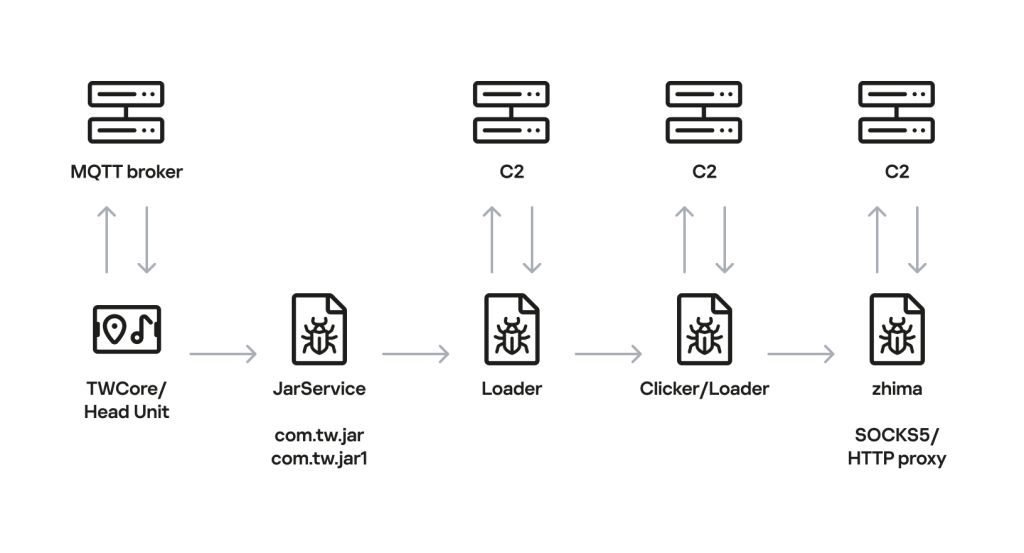
A raiz do problema encontra-se no software desenvolvido pela DoFun, cujas soluções equipam diversos rádios universais vendidos no mercado de pós-venda. O vetor de ataque reside numa ferramenta legítima do sistema, a TWCore, utilizada para tarefas de telemetria e gestão de atualizações.
Com instruções remotas enviadas a este componente, os atacantes conseguem descarregar ficheiros maliciosos sem pedir permissões ou alertar o utilizador.
🚗 Malware has found a new target: Android car head units.
Kaspersky researchers uncovered the first documented malware campaign with an infection chain specifically tailored to these vehicle systems.
Here’s how it works 🧵 pic.twitter.com/pOwwx5mmCx
— Kaspersky (@kaspersky) August 21, 2026
A infeção desenrola-se por várias etapas bem planeadas. Inicialmente, o sistema descarrega um componente leve designado JarService, desprovido de qualquer interface para não levantar suspeitas no painel do carro.
A partir daí, o rádio descarrega módulos adicionais encriptados e estabelece comunicações periódicas com servidores de comando, partilhando identificadores únicos como o endereço MAC e as redes Wi-Fi registadas.
Carros usados em fraude e redes de proxy
O verdadeiro perigo desta intrusão no Android reside na exploração silenciosa da ligação à Internet do veículo. Ao ativar módulos dedicados de encaminhamento, o software converte o ecrã do tablier num ponto de passagem de tráfego de terceiros e numa máquina geradora de cliques fraudulentos em anúncios invisíveis.
Trata-se de um modelo de negócio ilícito que consome dados móveis e recursos do automóvel sem o conhecimento do proprietário.
Após a divulgação do relatório técnico, a empresa responsável pelos pacotes de software declarou ter eliminado as vulnerabilidades exploradas nas versões mais recentes. Contudo, milhares de equipamentos já instalados continuam a funcionar sem receber correções, dependendo da intervenção manual dos utilizadores para mitigar o perigo.
Este episódio confirma que os automóveis modernos exigem agora o mesmo rigor de segurança aplicado a computadores ou telemóveis. À medida que o habitáculo se torna uma extensão da vida digital, a escolha de equipamentos de marcas fiáveis e a monitorização de tráfego anómalo assumem-se como práticas essenciais de prevenção.
PUB
PUB.




PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet


