Quantcast

Esta novidade da Google torna o Gmail ainda mais seguro

8 Comentários

Sendo um dos serviços de email mais usados na Internet, o Gmail tem de usar e explorar os elementos mais seguros. A Google tem procurado este ponto, nem sempre com o ritmo a que se esperava. Agora, a gigante das pesquisas traz uma novidade importante e que torna o Gmail ainda mais seguro.
Gmail Google seguro encriptação

Esta novidade torna o Gmail mais seguro

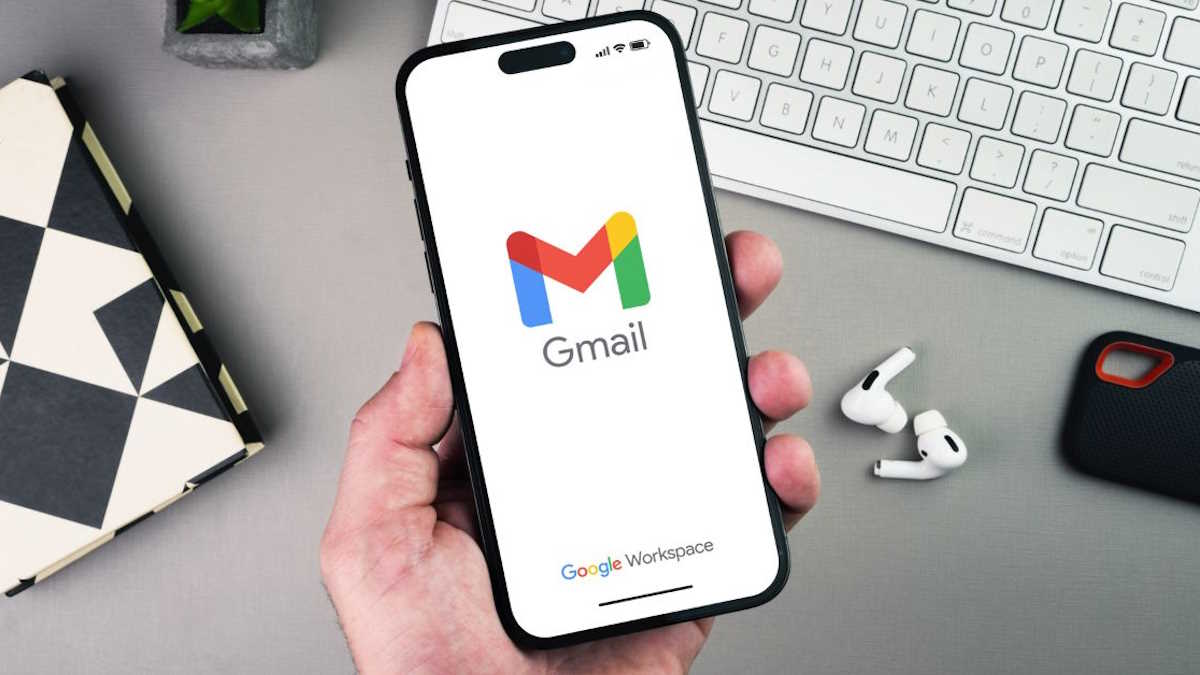
A Google ativou a encriptação de ponta a ponta no Gmail para dispositivos móveis. Com isso, a gigante das pesquisas acaba por conseguir permitir o envio seguro de e-mails a partir de dispositivos Android e iOS sem a necessidade de ferramentas adicionais.

Com esta mudança simples, deu um passo importante na segurança do Gmail ao implementar a encriptação de ponta a ponta (E2EE) em dispositivos móveis. A partir de agora, os utilizadores do Gmail para empresas no Android e no iOS poderão enviar e ler e-mails encriptados diretamente da aplicação, sem necessidade de ferramentas externas ou definições complexas.

A principal novidade é que este sistema funciona nativamente dentro da aplicação. Até então, a utilização de criptografia avançada no Gmail exigia soluções adicionais ou portais específicos. Com esta atualização, basta ativar a opção de encriptação adicional ao compor um e-mail.

Pode ser usada tanto no Android como no iOS

Outra característica fundamental do sistema é a sua compatibilidade. As mensagens encriptadas podem ser enviadas para qualquer endereço de e-mail, mesmo que o destinatário não utilize o Gmail. Nestes casos, o conteúdo pode ser lido através de um navegador da Web, mantendo a segurança independentemente da plataforma ou do dispositivo.

O funcionamento técnico baseia-se na chamada encriptação do lado do cliente (CSE). Isto significa que as mensagens e os anexos são encriptados antes de saírem do dispositivo do utilizador, e as chaves de segurança permanecem sob o controlo da organização, e não da Google.

Desta forma, nem a própria empresa, nem terceiros podem aceder ao conteúdo. No entanto, esta funcionalidade não está disponível para todos os utilizadores. Atualmente, está limitado a clientes empresariais com licenças específicas do Google Workspace, como o Enterprise Plus, e exige que os administradores ativem a opção na consola de gestão.

Comentários

8

Deixe um comentário

O seu endereço de email não será publicado. Campos obrigatórios marcados com *

  1. Avatar de Anti-google
    Anti-google

    Melhor email, é o sapo.
    Gmail é americano. Viva a soberania nacional. Sapo é português. Quem devia disponiblizar um email tuga, era os ctt (empresa mais antiga do país. Já que é a evolução do correiro. Hoje, tudo eletrónico. Tudo big tech. É preciso abandonar a google, já! Degoogle em 3 2 1

    1. Avatar de Joao Ptt
      Joao Ptt

      Mas os CTT disponibilizam “uma caixa de correio digital segura, organizada e sem spam”: https://www.viactt.pt

      Não são é um serviço de e-mail tradicional tipo Google.

      O mais próximo disso que o Estado teve foi o MegaMail, que a Vodafone decidiu fechar em Novembro de 2005, só tendo estado no ar desde Fevereiro de 2000…. por tanto nem durou 6 anos.
      Foi daqueles protocolos para ficar bonito na foto, mas depois ninguém quis realmente saber daquilo.

    2. Avatar de CuMuna
      CuMuna

      O que é nacional é mau. Compre nacional é o maior engodo de sempre. As pessoas devem comprar aquilo que querem, não o que os imbecis de serviço consideram melhor. Viva a liberdade e viva o capitalismo.

  2. Avatar de OTP
    OTP

    Não existe encriptação no pop3 e impp, é tudo treta

    1. Avatar de Joao Ptt
      Joao Ptt

      Tecnicamente até existe encriptação nos protocolos de comunicação com os servidores POP3, SMTP e IMAP, e quase todas as grandes empresas, incluindo a Google os utilizam.

      Mas não é disso que se trata, é provavelmente do S/MIME, que é cifrar os conteúdos (mas não o “assunto” da mensagem), como uma chave pública/ privada, geralmente RSA ou o menos seguro DSA.

      Alegadamente a Google não terá acesso à chave privada RSA/ DSA, e a mesma apenas existirá no dispositivo do utilizador.
      Se acredito nisso? Não, porque NSA e tal e coiso, que podem exigir que a Google crie mecanismos para enviar essas chaves privadas para a NSA, que adicione um chave extra que depois removem no servidor antes de reenviar para o destinatário, ou simplesmente os conteúdos decifrados por canais paralelos (que provavelmente seria mais fácil de detectar)… e mesmo que tal não esteja presente de origem, pode ser acrescentado com uma actualização direccionada para os alvos de interesse.

  3. Avatar de Proton
    Proton

    Querem e-mails encriptados? Usem proton mail

    1. Avatar de Stanley
      Stanley

      Tem outros…

  4. Avatar de Pedro António
    Pedro António

    Achas que o tamanho de Portugal aguenta a manutenção de um serviço de e-mail. Tudo por aqui é pequenino, e as adesões ainda são menos…