

Quantcast

SmartSniff 1.52

12 Comentários

SmartSniff permite monitorizar pacotes enviados via protocolo TCP e UDP que passam através do seu adaptador de rede, com isso pode ver a informação trocada entre o servidor e o cliente, neste caso, as aplicações em actividade na sua máquina.
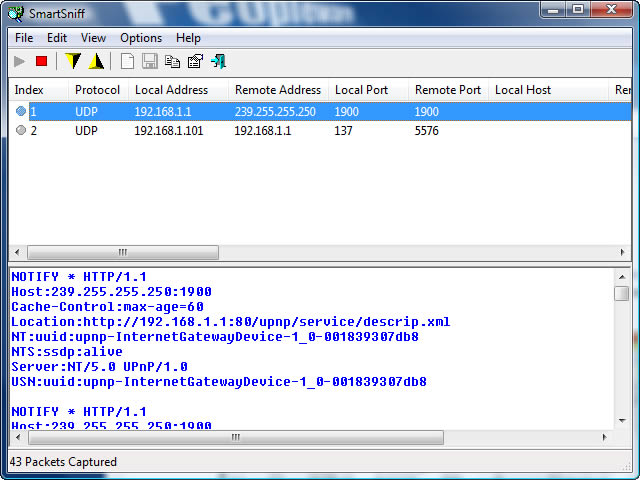
Não é que seja uma informação importante para a maioria das pessoas, poucas devem mesmo aproveitar as “conversas” em ASCII, método de texto utilizado pelos protocolos comuns de comunicação (HTTP, SMTP, POP3 e FTP) ou em hex dump, para protocolos que não são baseados em texto, como o DNS.

SmartSniff fornece 3 métodos para a captura dos pacotes TCP/IP:

  1. Raw Sockets
  2. WinPcap Capture Driver
  3. Microsoft Network Monitor Driver

Licença: Freeware
Sistemas Operativos: Windows 9x/2k/XP/Vista/Win7
Download: SmartSniff 1.52 [63.89KB]
Homepage: NirSoft

Partilhar:
Tags:

Comentários

12
  1. AR
    avlis rotiv

    NirSoft Rullz!
    😆

  2. PS
    Pedro Silva

    Não é para me armar em “xico-esperto”, mas o texto diz:

    “SmartSniff permite capturar os pacotes TCP/IP …” sim, mas não só como se ilustra no screenshot do artigo que estão lá dois pacotes UDP 🙂

    De resto, tudo ok 🙂

    Feliz Ano a todos

    1. VM

      Certíssimo 😀 corrigido, obrigado pelo reparo.

    2. JO
      JoniD

      Penso que essa rectificação é muito subjectiva. Quando se referem à captura de pacotes TCP/IP, penso que isto nos remete directamente para a pilha de protocolos TCP/IP (ou também designado por modelo TCP/IP) que inclui obviamente ambos os protocolos TCP e UDP. Mas é apenas a minha opinião.

      Bom 2010 para todos.

  3. PL
    Pedro L.

    Já foi apresentado aqui no ppw este programa.

    http://pplware.sapo.pt/2009/08/29/smartsniff-1-51/

    Apesar da versão não ser a mesma o texto e o screenshot parece-me ser 😛

    Cumps

    1. AR
      avlis rotiv

      Lá está…
      “…versão não ser a mesma…”
      Tu quando queres, tu sabes… 😉

  4. AM

    Feliz ano novo People

  5. EU
    EuMesmo

    Tem-se falado aqui várias vezes em software para monitorizar o tráfego de uma rede, mas, e penso que não estou enganado, nunca foi escrito nenhum post para detectar estes sniffers. Não haverá ninguém que o faça?
    E já agora, umas boas entradas em 2010, não esquecendo que, na madrugado do dia 01/01/10, as calças continuam a tirar-se por baixo… 🙂

    1. VM

      Nem imaginas a quantidade de pessoas que o fazem!!! Até eu fiquei estupefacto com o equipamento sofisticado que usam para “escutar” o tráfego das redes… então das redes wireless!!!

      Mas nem é preciso nada de especial… há coisas tão simples como entrar nos routers MEO e fazer umas coisas giras 😀 tudo tão fácil 😛

    2. RA
      Ricardo Antunes

      O método para esse tipo de detecção não permite uma conclusão definitiva, por isso não vale de muito…
      Basicamente envias um pacote para um interface de rede, que não é dirigido ao interface, se este for aceite pode ser que esse interface esteja a farejar 😛 Mas claro, que é um pode…

  6. LV
    Leandro Vicente

    SmartSniff permite permite ????

  7. DC
    Diego Castro

    Permite que esta malta toda que gosta de WAREZ… sempre que executar um KEYGEN… ponha este programa a correr no fundo e veja os bits e bytes a voar da tua maquina para um ip qualquer russo 🙂

    Ja verifiquei isto algumas vezes mas n com este sniffer mas com o wireshark.

Deixe um comentário


