As redes informáticas dependem de vários mecanismos para encaminhar corretamente os dados entre os dispositivos ligados. Um dos elementos fundamentais neste processo é o switch, responsável por encaminhar os pacotes para a porta onde se encontra o equipamento de destino. No entanto, existe um tipo de ataque que pode explorar o funcionamento destes equipamentos e comprometer a segurança e o desempenho de uma rede: o MAC Flooding.
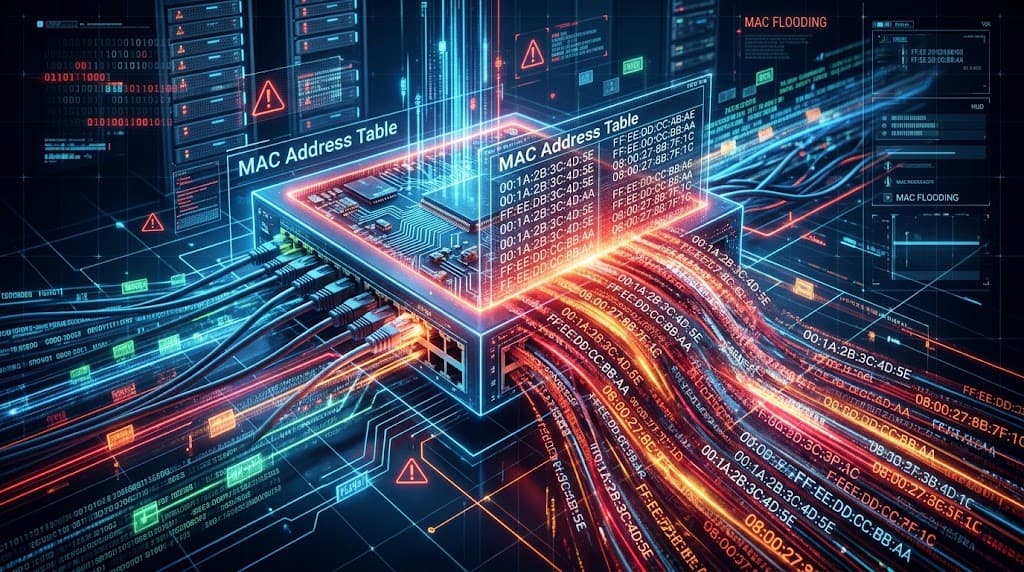
Este ataque consiste em sobrecarregar a tabela de endereços MAC de um switch, levando-o a perder a capacidade de associar corretamente os endereços físicos dos dispositivos às respetivas portas. Em determinadas condições, esta situação pode fazer com que o equipamento passe a encaminhar tráfego de forma semelhante a um hub, aumentando o risco de exposição de informação.
O que é um endereço MAC?
Um endereço MAC (Media Access Control) é um identificador associado a uma interface de rede, como a placa de rede de um computador ou de outro equipamento. Este endereço é utilizado na comunicação dentro de uma rede local, permitindo aos switches distinguir os dispositivos ligados às suas portas.
Para desempenhar esta função, um switch Ethernet mantém uma tabela de endereços MAC, também conhecida como CAM table (Content Addressable Memory). Esta tabela relaciona os endereços MAC de origem que aprende com as portas através das quais os dispositivos são alcançáveis.
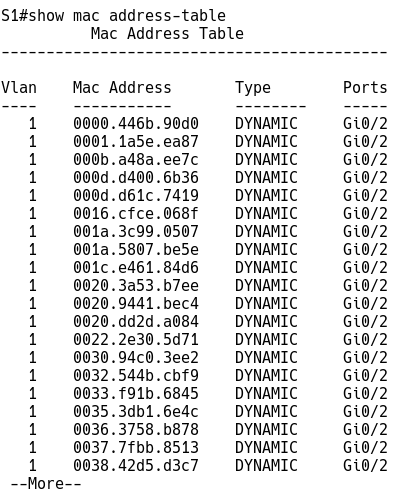
Quando recebe uma frame Ethernet, o switch analisa o endereço MAC de destino e consulta a tabela para determinar para que porta deve encaminhar os dados. Se conhecer o destino, envia a frame pela porta correspondente. Se não o conhecer, normalmente encaminha-a pelas portas relevantes da mesma VLAN, exceto pela porta de entrada, num processo conhecido como unknown unicast flooding.
É precisamente neste mecanismo que o ataque MAC Flooding procura interferir.
Como funciona um ataque MAC Flooding?
Num ataque deste tipo, o atacante gera um elevado número de frames Ethernet com endereços MAC de origem distintos, procurando preencher a tabela do switch até atingir a sua capacidade.
Se a tabela ficar cheia e o equipamento não conseguir aprender novos endereços, poderá deixar de manter corretamente algumas associações entre endereços MAC e portas. Como consequência, determinadas frames destinadas a endereços que o switch já não consegue localizar poderão ser difundidas por várias portas da mesma VLAN.
Esta alteração no comportamento pode permitir que um dispositivo ligado à rede receba tráfego unicast que, em condições normais, seria encaminhado apenas para outro equipamento.
Importa, contudo, esclarecer que o MAC Flooding não garante, por si só, que o atacante consiga intercetar todas as comunicações. O comportamento depende do modelo do switch, da sua configuração, das proteções implementadas e do tipo de tráfego. Além disso, protocolos e aplicações que utilizam cifragem continuam a oferecer uma camada importante de proteção sobre os dados transmitidos.

Quais são os riscos para a segurança?
O principal risco está na possibilidade de aumentar a exposição do tráfego que circula na rede local. Se o switch começar a difundir determinadas frames por várias portas, um atacante poderá tentar capturar informação acessível através da interface de rede.
Dependendo do contexto, os riscos incluem:
- Exposição de tráfego de rede: algumas comunicações poderão ficar visíveis para dispositivos que não deveriam recebê-las.
- Captura de informação sensível: dados transmitidos sem cifragem adequada poderão ser analisados por um atacante.
- Perturbação da rede: a geração de um grande volume de frames pode consumir recursos e afetar o desempenho dos equipamentos.
- Preparação de outros ataques: a informação obtida pode ajudar a identificar serviços, dispositivos ou padrões de comunicação existentes na rede.
O impacto varia consoante a arquitetura da rede e as medidas de segurança em vigor. Em redes modernas, a utilização de protocolos cifrados e de switches com mecanismos de proteção reduz significativamente a probabilidade de sucesso e as consequências deste tipo de ataque.
Como prevenir ataques MAC Flooding?
A prevenção passa sobretudo pela configuração adequada dos switches e pela limitação do que os dispositivos ligados à rede podem fazer.
Uma das medidas mais relevantes é a utilização de Port Security, uma funcionalidade disponível em muitos switches geríveis que permite limitar o número de endereços MAC aprendidos numa determinada porta. Dependendo do equipamento, também é possível definir os endereços autorizados e estabelecer a reação perante violações das regras configuradas.
Existem outras medidas importantes:
- Limitar os endereços MAC por porta: reduz a possibilidade de um único dispositivo introduzir um grande número de endereços na tabela.
- Ativar mecanismos de deteção e registo: permite identificar comportamentos anormais, como um aumento súbito de endereços MAC aprendidos.
- Utilizar switches geríveis e atualizados: facilita a aplicação de políticas de segurança e a monitorização da rede.
- Segmentar a rede com VLANs: ajuda a limitar o âmbito de determinados problemas, embora não impeça, por si só, um ataque dentro da mesma VLAN.
- Restringir o acesso físico: impede que pessoas não autorizadas liguem equipamentos diretamente às portas de rede.
- Aplicar controlos adicionais nas portas de acesso: funcionalidades como o controlo de acesso à rede podem reforçar a proteção, dependendo da infraestrutura.
A configuração deve ser adaptada ao ambiente. Por exemplo, limitar excessivamente o número de endereços MAC numa porta pode causar problemas em ligações que utilizam telefones IP, pontos de acesso Wi-Fi ou outros equipamentos que agregam vários dispositivos.
Leia tambem…
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet