

A navegação na Web prepara-se para mudar de figura e o browser da Google quer meter o nariz onde até agora não entrava. A pensar na enxurrada de burlas e esquemas que se espalham pela rede, a empresa decidiu reforçar os mecanismos de defesa e vai passar a analisar o conteúdo copiado para o clipboard antes que o utilizador cometa um erro fatal no terminal do computador.

O grande alvo desta investida são os ataques conhecidos como ClickFix.O truque é simples: o utilizador entra numa página fraudulenta, surge um falso erro de sistema, um captcha estragado ou um suposto aviso de atualização, e a página convida a copiar um comando milagroso para colar no PowerShell ou na linha de comandos.Sem dar por isso, quem cola esse código está a descarregar malware diretamente para o sistema operativo.
Barreira direta contra comandos maliciosos
Para travar essa armadilha antes do clique final, a proteção melhorada do Chrome passa a monitorizar aquilo que o utilizador copia a partir de sites considerados suspeitos.Assim que deteta um script suspeito associado a esta técnica, o navegador limpa dados que possam identificar a pessoa e envia o payload para os servidores do Safe Browsing, onde o código é avaliado.
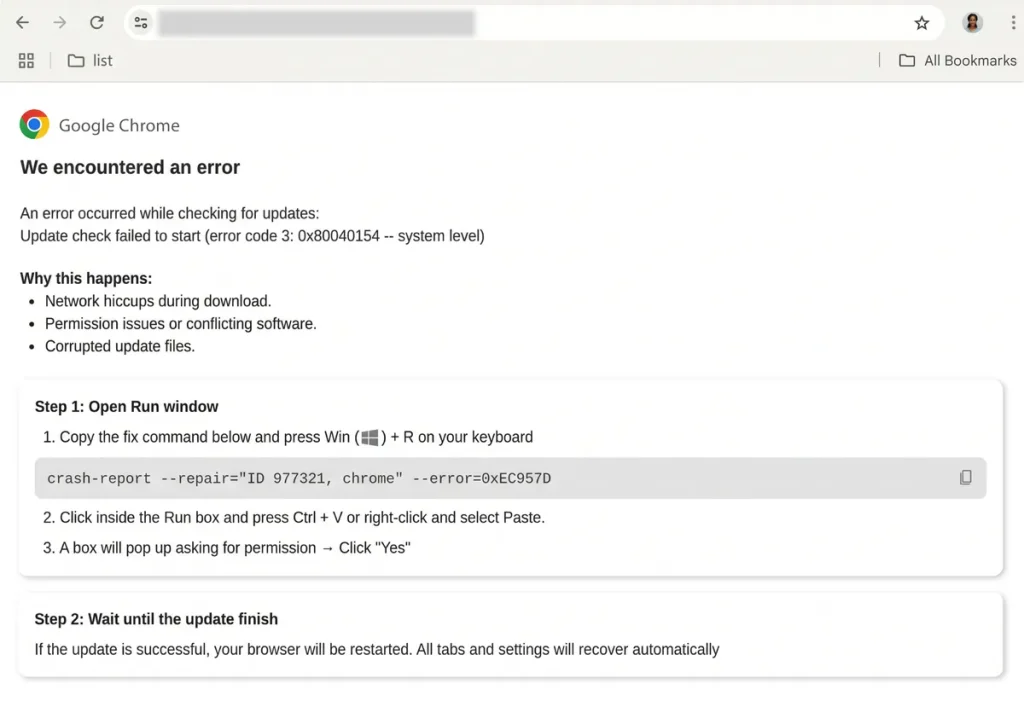
Se a análise confirmar que a linha de código é perigosa, surge de imediato um alerta no ecrã a impedir males maiores.O browser quer intercetar a ação antes que o texto vá para fora da janela do Chrome, poupando a máquina a infeções silenciosas sem que o utilizador precise de ser um especialista em segurança informática.
IA nos servidores e alertas graduados
A proteção contra fraudes dá outro salto com a integração dos modelos Gemini nos servidores da Google. Em vez de se limitar a filtros locais no próprio computador, o Chrome avalia a intenção da página, a legitimidade da marca apresentada e gera uma pontuação de risco para identificar esquemas de suporte técnico falso ou falsos antivírus.
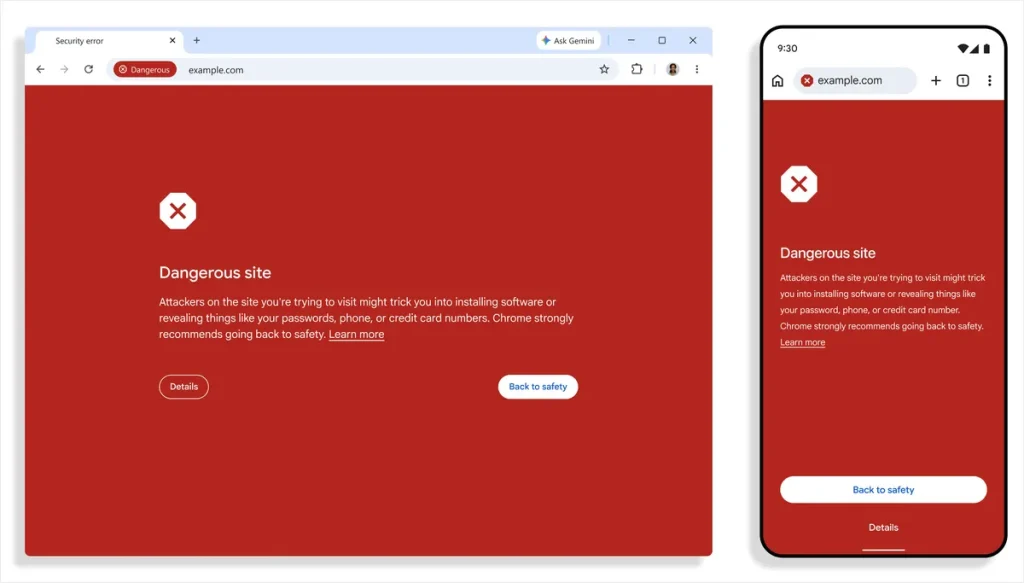
Para não inundar os utilizadores com o habitual ecrã vermelho dramático a cada pequena dúvida, a equipa de engenharia dividiu as notificações em dois patamares. As páginas claramente maliciosas continuam bloqueadas pelo ecrã vermelho tradicional. Já os sites com comportamentos enganadores recebem um aviso escurecido em janela sobreposta, dando liberdade de escolha a quem decide mesmo assim arriscar.
Quem quiser tirar partido deste escudo contra o ClickFix e as burlas com IA precisa de ter a Proteção Melhorada (Enhanced Protection) ligada nas definições de segurança do Chrome.A Google garante que o envio de dados respeita a privacidade e que não pretende atrapalhar quem trabalha com código ou linhas de comando no dia a dia.
PUB
PUB.






PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet


