

A Google revelou um conjunto de novas ferramentas de proteção de rede integradas no Android 17. Esta atualização foca-se em fechar falhas de privacidade antigas e reforçar a segurança das comunicações móveis contra a monitorização indevida. As mudanças afetam desde a navegação na Internet até à comunicação direta com as redes.
Google eleva a segurança no Android 17
A principal novidade assenta na introdução generalizada do protocolo ECH (Encrypted Client Hello). Mesmo em ligações encriptadas por HTTPS, o primeiro contacto de ligação permanecia exposto, permitindo que operadoras e intermediários identificassem o domínio acedido. Ao combinar o ECH com o suporte a DNS privado ao nível do sistema operativo, o Android 17 oculta totalmente essa fase inicial, tornando o histórico de navegação inacessível para terceiros na rede.
Mais controlo no Wi-Fi e certificados invioláveis
Outro ponto crítico abordado nesta versão diz respeito à privacidade nas redes domésticas. Até agora, qualquer aplicação instalada num smartphone podia procurar e mapear livremente outros equipamentos ligados ao mesmo Wi-Fi, como televisões, consolas ou câmaras de segurança. O novo sistema passa a exigir uma autorização expressa do utilizador para esse varrimento, disponibilizando em alternativa um seletor nativo que comunica apenas com o equipamento pretendido.
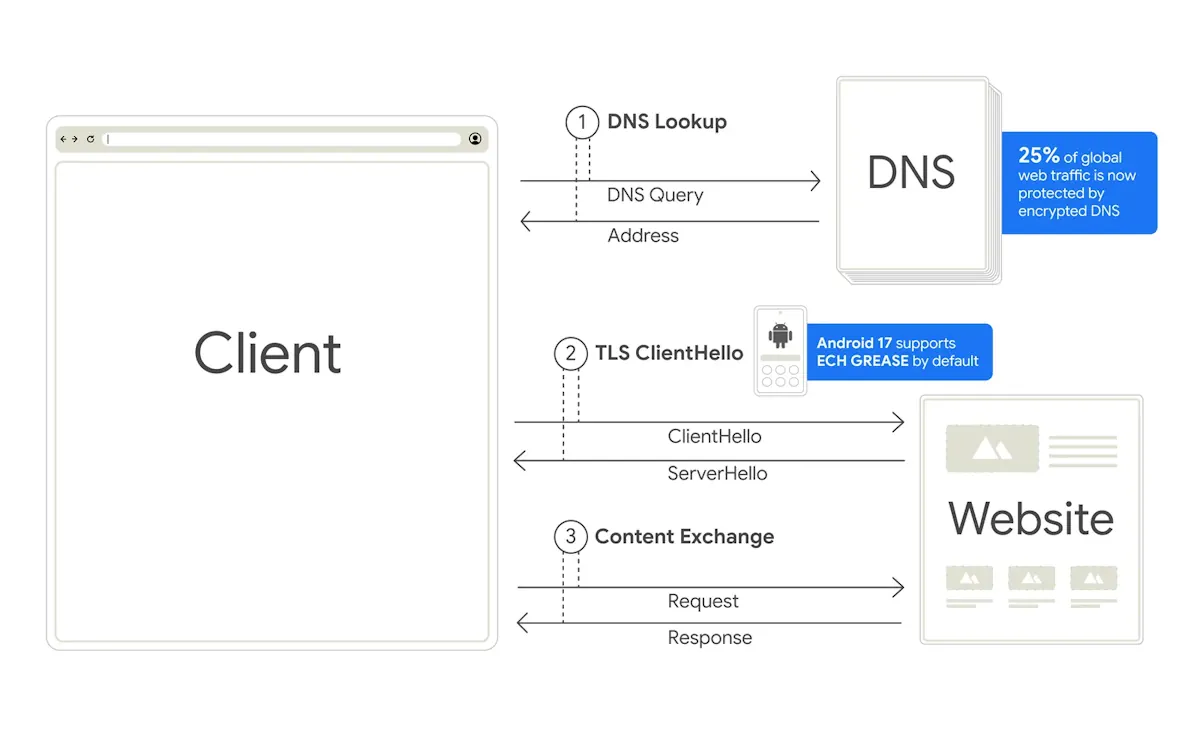
A segurança dos dados é também reforçada com a obrigatoriedade da Transparência de Certificados ativada por defeito. Sempre que o telemóvel estabelece uma ligação segura, o sistema valida a autenticidade do certificado digital num registo público e auditável. Deste modo, mesmo que uma entidade emissora de certificados seja comprometida, ataques que tentem intercetar o tráfego através de credenciais fraudulentas tornam-se rapidamente detetáveis e ineficazes.
O fim das fraudes por falsas antenas móveis
A Google incluiu igualmente defesas avançadas contra as técnicas modernas de fraude por SMS. Criminosos têm recorrido a equipamentos portáteis de baixo custo que simulam antenas de telecomunicações, conhecidos como SMS blasters. Estes dispositivos forçam os telemóveis mais próximos a abandonar as redes 4G ou 5G, obrigando-os a utilizar o protocolo 2G para contornar os filtros de segurança e injetar mensagens fraudulentas de phishing.
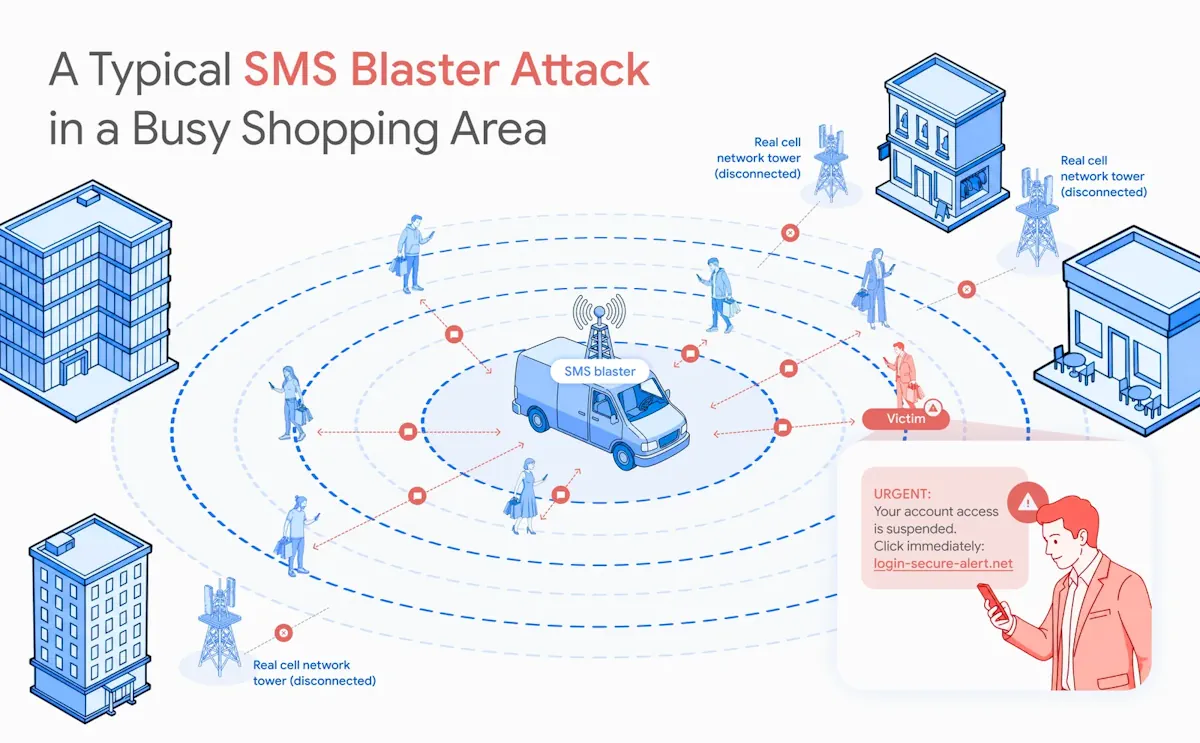
Para combater este vetor de ataque, o Android 17 permite que as operadoras participantes desativem a conetividade 2G de forma automática diretamente na rede dos seus clientes. Isto elimina a necessidade de o utilizador procurar manualmente opções nas definições do telefone, bloqueando a porta de entrada preferida deste tipo de esquema criminoso.
Estas alterações tornam o Android 17 no primeiro ecossistema móvel a implementar um nível tão abrangente de privacidade de rede nativa. A gigante tecnológica fecha assim a porta a práticas de vigilância e fraudes comuns, oferecendo uma camada essencial de proteção que eleva os padrões de segurança em mobilidade sem complicar o dia a dia do utilizador.
PUB
PUB.




PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet