Quantcast

Microsoft: afinal as chaves do BitLocker podem ser entregues às autoridades

21 Comentários

A Microsoft confirmou que colabora com as autoridades quando recebe uma ordem judicial ou um mandado válido. Vai ao ponto de fornecer chaves de recuperação do BitLocker a estas agências. A informação foi agora revelada, após uma investigação federal de fraude em Guam.
Microsoft Bitlocker Windows autoridades

Chaves do BitLocker entregues às autoridades

O FBI utilizou com sucesso chaves fornecidas pela Microsoft para desbloquear três PCs encriptados ligados a um esquema de subsídio de desemprego durante a pandemia de COVID-19. A gigante de Redmond revelou que recebe anualmente cerca de 20 pedidos de chaves BitLocker. Não é novidade que a Microsoft atende a pedidos legais do governo e entrega chaves que estão na sua infraestrutura de cloud.

No entanto, este é o primeiro caso confirmado publicamente de que a empresa entregou chaves às autoridades. Para quem não conhece, a encriptação BitLocker vem ativada por defeito na maioria dos PCs modernos com Windows e encripta os discos rígidos para proteger os dados. O Windows recomenda frequentemente que os utilizadores façam cópias de segurança das suas chaves de recuperação de 48 dígitos numa conta da Microsoft.

Esta opção permite à Microsoft manter o acesso técnico às chaves, tornando-as acessíveis caso as autoridades o solicitem. No caso de Guam, o FBI utilizou as chaves recebidas da Microsoft para contornar a encriptação que os peritos forenses federais tinham anteriormente descrito como “impenetrável”.
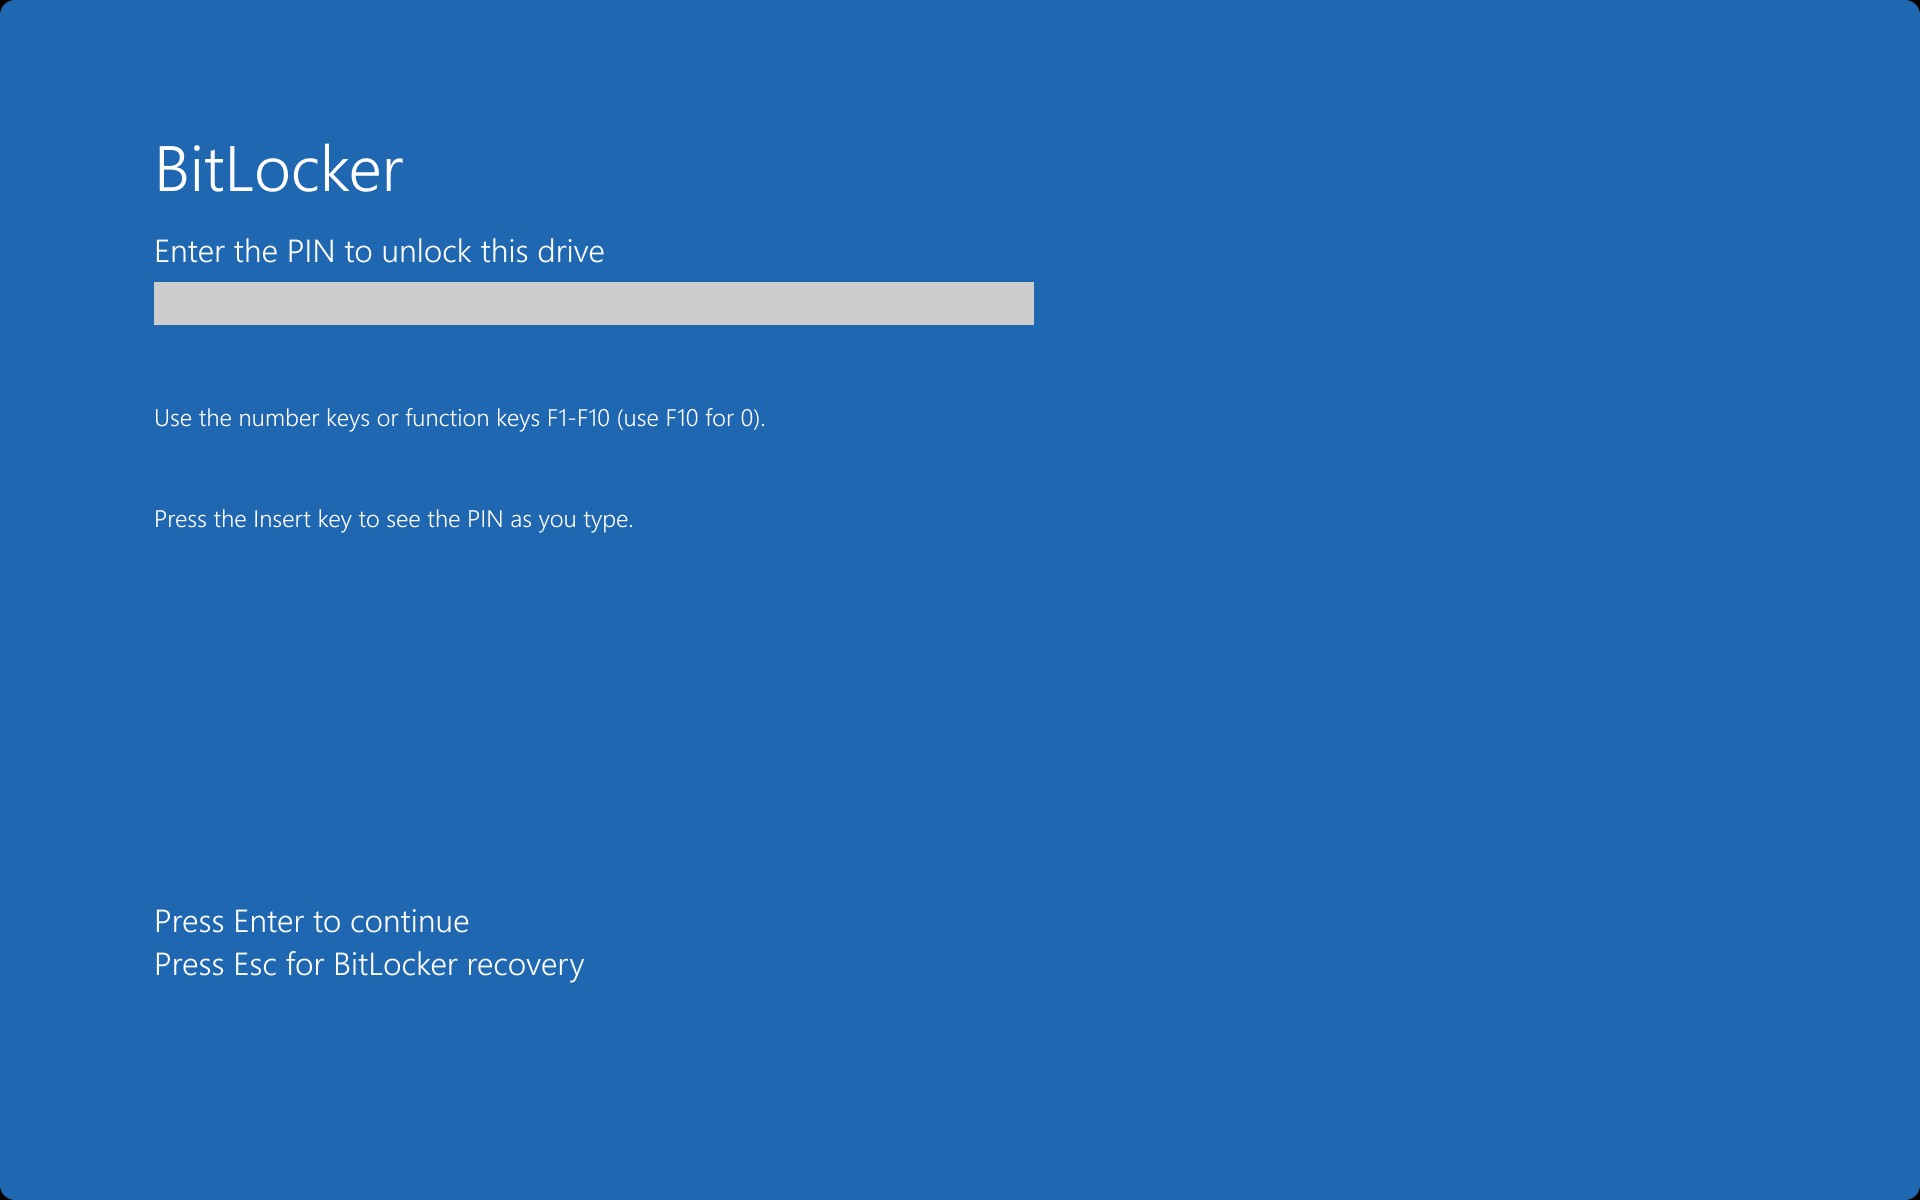
Microsoft admitiu que fez esta partilha

Os documentos judiciais referem que agências não possuíam as ferramentas necessárias para quebrar o BitLocker sem as chaves de recuperação específicas. A decisão da Microsoft de entregar as chaves às autoridades policiais contrasta com a dos seus concorrentes. A Apple e a Meta, utilizam arquiteturas de conhecimento zero, em que as chaves de recuperação são encriptadas de ponta a ponta ou armazenadas no dispositivo.

Isto significa que a empresa não pode atender a pedidos, mesmo sob intimação. Os especialistas jurídicos preveem agora um aumento dos pedidos de chaves do BitLocker por parte das autoridades policiais, após a divulgação da conformidade da Microsoft. Os utilizadores que não pretendam permitir que a Microsoft armazene as suas chaves podem auditar as suas contas.

Aí, é possível verificar se as chaves estão armazenadas na cloud. Para maior segurança, recomenda-se a migração para um armazenamento de chaves local, como uma pen drive física ou um documento impresso, de forma a recuperar o controlo total sobre os dados encriptados.

Comentários

21

Deixe um comentário

O seu endereço de email não será publicado. Campos obrigatórios marcados com *

  1. Avatar de guilherme
    guilherme

    Mas alguém tinha dúvidas que a Microsoft tinha as chaves e poderia aceder quando quiser?
    É como o buraco aberto para quando a NSA quer entrar ninguém tem dúvidas que existe, por isso é que muitos países eliminaram por completo o Windows nos equipamentos do estado.

    A UE que não acorde…

    No Windows tenho isso desligado pois uso outra solução de encriptação.

    1. Avatar de Max
      Max

      Não é assim. Se o utilizador fizer o backup da sua conta da chave de encriptação do BitLocker, do seu PC, a Microsoft não tem hipótese de não a entregar às autoridades com mandato judicial. Mas o utilizador pode guardar a chave num papel ou numa pen e a Microsoft não tem chave para entregar.
      Cabe ao utilizador optar, pode é não estar bem esclarecido sobre as diferenças.

      1. Avatar de Sail
        Sail

        Errado. Ao fazeres login na tua conta Microsoft, essa chave é enviada para a Microsoft e também é guardada no chip TPM.

        1. Avatar de Max
          Max

          Os casos de que fala o post, dos três PCs, a polícia tinha os PCs, encriptados pelo BitLocker e a Microsoft forneceu, por ordem judicial, as chaves de encriptação que estavam guardadas na conta do utilizador, na cloud. E isto está previsto na política de privacidade e nas condições de utilização – o utilizador é que pode não perceber.
          A Microsoft recomenda que o utilizador faça isso. Mas, podendo ser menos percetível, também diz que o utilizador pode guardar a chave num papel ou numa pen – e assim a Microsoft não pode entregar, por ordem judicial, a chave que não tem.

        2. Avatar de Zé Fonseca A.
          Zé Fonseca A.

          A chave é enviada para a Microsoft? Lol..
          Mas vocês dizem essas coisas a sério ou é trollisse propositada?

          1. Avatar de Bruno
            Bruno

            Se arrancares uma conta Microsoft, a chave pode ter backup na tua conta Microsoft

          2. Avatar de Joao Ptt
            Joao Ptt

            A chave privada é enviada automaticamente sim.
            A pessoa tem de ir lá e apagar.

            Só que não há como ter a certeza que a chave não é automaticamente partilhada com os serviços secretos, e não há como garantir que a chave é efectivamente apagada da conta, pois podem só marcar como “apagada” e não exibir a mesma no interface mas manterem-na (para os serviços secretos, polícia, tribunal, etc. terem acesso quando precisarem por exemplo).

          3. Avatar de Zé Fonseca A.
            Zé Fonseca A.

            Tens opção de escolha, só escolhes Microsoft account como backup da key se quiseres, podes escolher usb ou ficheiro, em ambiente corporativo tens mais opções centralizadas de gestão das recovery keys. Escolhe Microsoft account quem entender.

          4. Avatar de Sail
            Sail

            Caso não percebas. A Chave do Bitlockers está ligada conta da Microsoft do utilizador. Cada vez que ligas o PC e acedes ao Windows, este vai verificar se o hardware é o mesmo que está escrito no TPM e vai verificar se o Bitlocker é o mesmo que está escrito na Cloud da Microsoft. Basta um não ser igual para ficares com o PC bloqueado.

          5. Avatar de Zé Fonseca A.
            Zé Fonseca A.

            Sail, isso é mentira, vai estudar.. até parece mal dizer uma coisa dessas num fórum de tech.. santa ignorância

    2. Avatar de Max
      Max

      Se o utilizador fizer o backup – na sua conta na cloud – da chave de encriptação do BitLocker,

    3. Avatar de Inculto
      Inculto

      Deviam eliminar também dos privados… Imaginemos o Windows a gerir linhas férreas…. Como aconteceu no metro de Londres á uns anos atrás onde a foto se um jornaleiro foi para uma capa de jornal parou tudo até retirarem o sistema operativo da gestão das linhas…

      1. Avatar de Zé Fonseca A.
        Zé Fonseca A.

        Tens de enviar o teu comentário para os espanhóis, eles andam à procura de um bode expiatório, precisam de ideias

      2. Avatar de Joao Ptt
        Joao Ptt

        Microsoft Windows a gerir linhas férreas é mesmo uma doidice!

        Para sistemas críticos é preciso sistemas operativos realmente estáveis e confiáveis e idealmente com suporte de décadas, nem que seja através de equipas internas que mantenham as coisas mesmo sem suporte externo, o que implica sistemas operativos de código aberto.

        Antigamente encontrar programadores era quase impossível, mas com o despedimento em larga escala (dezenas/ centenas de milhares, talvez milhões) de programadores porque agora a IA até parece que tira o cafézinho e manda o robô entregar ao patrão, não faltam pessoas para programar, pelo que ter equipas humanas a manter estes sistemas operativos a funcionar em empresas de média/ grande dimensão já é algo realista.

    4. Avatar de David Guerreiro
      David Guerreiro

      Ninguém faz nada com as chaves de recuperação Bitlocker sem ter acesso físico à máquina. Se a polícia tem acesso físico ao PC, alguma razão terão.

  2. Avatar de PorcoDoPunjab
    PorcoDoPunjab

    Alguma vez a Microsoft ia fazer um sistema a que o governo não pudesse aceder?
    VeraCrypt ou PGP.
    A escolha é simples…

    1. Avatar de Zé Fonseca A.
      Zé Fonseca A.

      É igual, se fizeres backup das chaves para uma cloud e forem pedir com um mandato judicial, têm de entregar, seja Microsoft, Google, apple ou outro cloud provider qualquer.. o problema não é da Microsoft mas sim de onde o utilizador escolhe ter a backup key

      1. Avatar de PorcoDoPunbjab
        PorcoDoPunbjab

        Zé Fonseca, quais backups de chaves para VeraCrypt e PGP?

        Aliás, a chave pública do PGP está acessível publicamente, fui eu que a meti lá para facilmente poderem mandar mensagens privadas.
        A chave privada não sai da minha posse.
        Mas mesmo que obtenham as duas, sem password correspondente as chaves são inúteis e a password não está escrita em lado nenhum.

    2. Avatar de Max
      Max

      A Aple, nem no caso do iOS, nem no macOS (MacBook encriptado pelo File Vault), pode dar a chave de encriptação às autoridades porque não tem acesso a elas, não existe a opção de as guardar na cloud.
      Isto é válido também para o utilizador – se perder o acesso à chave de de encriptação, porque não não consegue desbloquear o iPhone ou o MacBook perde o acesso aos dados neles guardados. (Quanto aos ficheiros guardados na iCloud, o utilizador pode guardá-los encriptados – e a Apple também não tem a chave, ou guardá-los desencriptados – e neste caso a Apple tem que os entregar com mandato judicial, tal como a Microsoft).
      “Ah, mas deve ser o utilizador a decidir onde faz o backup da chave!” O backup na conta na Cloud é permitido pela Microsoft (mas não pela Apple) – o que não se podem é admirar que se o utilizador a guardar na sua conta na cloud a Microsoft a tenha que entregar, com mandato judicial. Não se deve é confundir isto com um backdoor no Windows.
      Acreditar-se que que o Windows, o macOS, o iOS e o Android têm backdoors está longe de ser o mesmo que o provar. E, se têm backdoors, disfarçam bem, porque em casos de polícia (como o iPhone de Sam Bernardino ou o do post), o que se vê é a polícia à procura das chaves de encriptação (ou a recorrer a empresas israelitas especializadas).

      1. Avatar de Zé Fonseca A.
        Zé Fonseca A.

        O FileVault tem um método específico de recuperar a privatekey através do modo de recuperação