

Quantcast

Cuidado! Código que explora falha do Android foi tornado público

74 Comentários

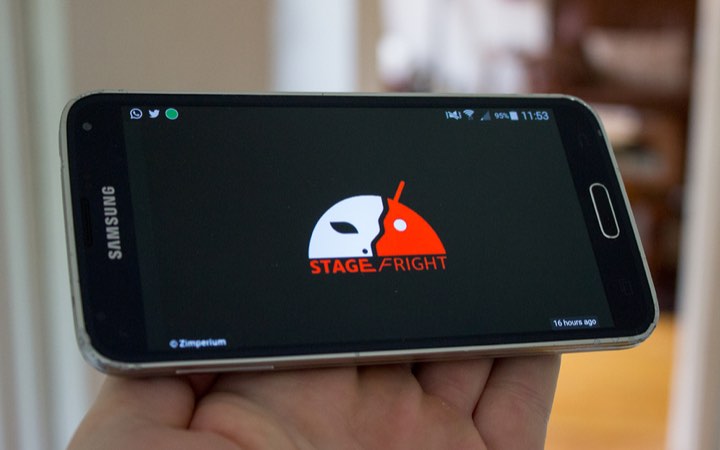
O Stagefright foi, até à data, um dos maiores e mais sérios problemas do Android. A sua importância é de tal forma elevada que muitas marcas mudaram os seus planos de lançamentos de actualizações.

Mas o Stagefright, que teve o seu código guardado desde que foi descoberto, foi agora tornado público, como é normal acontecer nestas situações. O problema para muitos utilizadores do Android pode agora estar a começar.

Stagefright_1

O Stagefright é um simples problema, mas com um impacto muito elevado, que afecta perto de 95% dos dispositivos móveis Android que estão no mercado.

Com uma simples mensagem de texto é possível a um atacante tomar o controlo de um smartphone, roubando informação sensível do utilizador e acedendo a todas as áreas desta.

Basta ao atacante conhecer o número do telefone que quer aceder e enviar um MMS ou outra mensagem de texto para que, mesmo sem a mensagem ser aberta, o smartphone seja comprometido.

Esta descoberta foi feita por uma empresa de segurança, a Zimperium, que rapidamente a anunciou ao mundo, não sem antes ter contactado a Google e os principais fabricantes de smartphones Android.

O código que permite explorar a falha esteve sempre fora do olhar de potenciais interessados, garantindo a segurança dos utilizadores e dando tempo aos fabricantes e à Google para que criassem e lançassem actualizações para tratar o problema.

Mas a Zimperium resolveu agora, e passadas várias semanas sobre o lançamento do problema de forma pública e vários meses desde que alertou a Google, disponibilizar a todos o código que pode ser usados para explorar o Stagefright.

Com o lançamento deste código passa a ser possível a qualquer um explorar o Stagefright e obter dados dos utilizadores, e é aqui que pode começar a dor de cabeça para muitos.
Stagefright_2

Tanto a Google como a Samsung e a Motorola criaram novas actualizações de segurança, que resolveram o Stagefright, mas mais uma vez ficaram limitadas a alguns equipamento e apenas a algumas versões do Android.

Para verificarem se a vossa versão do Android está exposta ao Stagefright podem usar a ferramenta que a Zimperium propositadamente, o Stagefright Detector.

O problema do Stagefright tem a agravante de estar presente em quase todas as versões do Android e de ser complicado ou até impossível actualizá-las com as correcções de segurança.

Com uma simples mensagem o Stagefright, que nem precisa de ser aberta, abre acesso aos ficheiros e informações do Android, dando acesso total à informação do utilizador ou ao microfone ou à câmara.

É uma forma simples de aceder a um problema muito grave, que agora chegou na forma do código que a consegue explorar.

Comentários

74
  1. MA
    Marco

    O codigo ser tornado publico é a melhor forma de eliminar por completo o problema e voces dizem “Cuidado” sim estamos todos condenados , que chatisse! Estou super preocupado

    1. VL
      Vlad

      “O codigo ser tornado publico é a melhor forma de eliminar por completo o problema”

      No caso do Android não porque a grande maioria das pessoas possuem uma versão do SO desactualizada e a grande maioria dos telemóveis não vão ser actualizados para corrigir esta falha de segurança.

      1. LU
        Lumia 640

        +1

        1. LU
          Lumia 625

          +1

          1. LU
            Lumia 535

            +1

          2. LU
            Lumia 735

            +1

    2. SA
      Safrane

      Lol, fia-te…

      Achas mesmo que as fabricantes vão agora lançar updates para milhares de modelos de telemóveis, especialmente os mais baratos, mas também os mais caros, tipo note 3, e assim?

      Nem digam que é muito trabalho, o que precisa de ser modificado é só um programa que nem drivers precisa, mas acham mesmo que eles querem saber de vocês?

      1. PR
        Prim

        “Tanto a Google como a Samsung e a Motorola criaram novas actualizações de segurança, que resolveram o Stagefright”

        1. BB
          Baptista Batos

          Quando é que elas saíram?

          E para esses montes de telemóveis, são vendidos por todo o lado, e que fazem a maior parte das vendas?

          Pois…

          Nem para os topos de gama!

  2. JO
    João

    wp 4ever

    1. WP
      wpfanboy

      ya 😀

    2. NO
      NokTham

      haaaaa eu vinha aqui picar a malta do android, parece que cheguei tarde xD

      WP 4ever!

      1. RM
        rm

        quero ver onde vocês se vão meter quando sair algo de (in)segurança, etc. dos WP..

        1. CA
          Carlos

          Quando isso acontecer basta a Microsoft lançar uma atualização OTA para todos os telemóveis com Windows Phone para a corrigir.

          Já aconteceu no passado e não houve problema nenhum.

          1. SA
            Safrane

            Diz isso a quem teve um que ficou preso no 7.5…

          2. PF
            PFerreira98

            Quem ficou preso no 7.8, que pense bem em comprar um telemóvel novo… Esse problema já e mais velho que o iphone 4!

          3. VL
            Vlad

            @Safrane

            Quem ficou preso no 7.5 foi actualizado para o 7.8 e tiveram suporte até a Outubro de 2014.

        2. RA
          rand

          meto-me a actulizar o SO do smartphone

          1. RE
            Realista

            QUE BURN!!

        3. RS
          Robert Soares

          A diferença ao contrario dos androids é que todos os WP sem excepção tem actualizações em simultâneo.

        4. RE
          Realista

          Que BURN!

          1. ID
            iDroid

            “Aplicar água na área queimada”

  3. IN
    info

    Podiam pelo menos ter indicado no artigo que o utilizador ao desligar o “auto-download” das MMS na app que utilizam para as mensagens está pelo menos a fechar a “maior porta” de entrada deste exploit.
    Bloquear o recebimento de mensagens de números desconhecidos é mais uma forma de se protegerem.

    “What users can do?

    In many ways, unfortunately, you’re helpless. If possible, use a messaging app that allows you to disable automatic downloading of MMS attachments. This is the behavior that allows you to be exploited via a message without you even knowing. You could also consider blocking messages from unknown numbers if your messaging software allows.”

    1. MO
      Mota

      Textra SMS

      Claro que é grave, mas se os utilizadores se derem ao trabalho há formas de minimizar este efeito.

      A google devia era só fabricar para algumas marcas e obriga-las a fazerem updates! Eu uso android mas isto já começa a chatear.

      1. FG
        FG

        Há várias maneiras mais efectivas que sms…

        1. JS
          jorge santos

          Pois há. MMS, por exemplo 🙂 .

  4. JA
    J. Almeida

    Mais info sobre este problema, aqui: https://www.youtube.com/watch?v=bW7Op86ox9g

  5. RS
    rui jorge silva

    E que tal se as operadoras de comunicaçoes tambem trabalhassem nesta area? começo a ver alguns “illuminatti” (diga-se iluminados) a criar uma app que envia sms a todos os contactos do smartphone

    1. SA
      Safrane

      É isso, fala mal da Apple, olha para a situação do Android…

    2. FG
      FG

      Aí sim?

      O Android Pay vai ser lançado hoje…

      Ridículo… É só putos e desempregados que não têm dinheiro para um iPhone e passa a vida no facebook e 9gag!

      1. FT
        Felipe Teixeira

        Em contraste, há outros que só têm dinheiro para o iphone, e passam a vida na net a defender o investimento.

        1. WI
          Wistfultale

          E acima dos contrastes há aqueles idiotas que nunca experimentaram um mas estou desejosos por ter um nas mãos… Nem que seja só durante um dia…

          1. PR
            Prim

            Então já deve ser lá para a estratosfera que estão aqueles “idiotas” que compram um iphone e pensam que percebem logo de tudo e mais alguma coisa, verdadeiros génios das TI…
            depois de tanto carro continuo a não perceber quase nada de mecânica.

  6. LU
    Luis

    S4 mini com CM 12.1 – not vulnerable. 🙂

    1. BL
      bleh

      +1 🙂

    2. RA
      Rafael

      Igualzinho ao meu! +1

  7. MI
    Miguel

    Eu já estou protegido a muito…

  8. JC
    Joao Cardoso

    Isso não é um BUG, foi uma “feature” exigida pela NSA à Google.

  9. AT
    Agostinho Teixeira

    Not Vulnerable no meu Xiaomi Mi3W… K quer isso dizer??
    Ah, pois… Xiaomi é chines como todos sabem, mas ao menos as atualizações semanais parecem valer a pena 😉

    1. MO
  10. ZE
    ZeMano

    Aiii tão bom o Android… Mas Apple é que é uma porcaria (para não dizer outra coisa)! Todos os que defendem o Android, por mais artigos que se façam, por mais coisas que se digam, a indicar variadas vulnerabilidades, insistem porque insistem que Android é 8ª maravilha do mundo e que não tem falhas, bla bla! Fazem-me lembrar o nosso primeiro ministro, este país está pior que mau, mas ele orgulha-se que isto está muito bom que Portugal nunca esteve tão bem como agora, mesmo quando vemos as dificuldades que algumas familias passam.

  11. PB
    Pedro Branco

    Nexus 5 5.1.1 – Vulnerable… -_-‘

    1. MO
      Mota

      Se tiveres paciencia, experimenta cm 12.1

      https://download.cyanogenmod.org/?type=nightly&device=hammerhead

      Ganhas em performance e segurança. Já corrigiram este bug nas roms deles e honestamente no meu moto g2nd não detectei nenhum bug, até agora é melhor que a stock rom.

      É preciso é começar a fugir para as alternativas para ver se alguém abre a pestana.

    2. JS
      JS

      Isso é impossível. A Google lançou um update o mês passado para resolver esta vulnaribilidade,
      http://www.gottabemobile.com/2015/08/12/nexus-5-android-5-1-1-release-august/

  12. RE
    Realista

    Eu com o meu Windows Phone vou pegar num balde de pipocas…

  13. DA
    David

    Parece que a OnePlus já tratou do problema

  14. JT
    J T

    No meu HTC a app da erro a iniciar.

  15. RC
    Rui C

    Android = queijo suíço , só buracos.

    1. MO
      Mota

      Os teus comments = queijo suíço, cheio de buracos de estupidez

      1. FG
        FG

        Fala lá do assunto…

        Só buracos…

        Que nunca vão ser tapados em centenas de milhões de telemóveis, muitos a custarem mais de 500€.

      2. RC
        Rui C

        Controla a azia. Desculpa lá dizer as verdades.

        1. PR
          Prim

          A verdade é que quem usar o Android sem arriscar tem uma probabilidade inferior a 0.15% de apanhar malware…
          menos de 0.15!!! vê lá tantos buracos…

          1. RC
            Rui C

            Mete ai esse estudo com esses valores, para ver a fonte.
            Fico à espera!

    2. PR
      Prim

      Se houvesse muitos buracos, o Tim era o primeiro a apostar nele 😀
      Mas se é assim tão mau, não compres, problema resolvido, para que vens aqui?

      1. RC
        Rui C

        Mau não , é péssimo. Mas isso não é novidade , certo?

  16. SA
    Safrane

    Estão a ver porque é que o Android é barato?

    Agora queres esse bug resolvido? Compra o último modelo, que ainda está para sair…

    1. PR
      Prim

      Isso seria a solução para os iphoneros que não percebem nada da coisa.

  17. TE
    TeAr

    Meu querido Windows Phone 😛 , eu ja abri os olhos … Android nunca mais .

  18. MO
    Mota

    CM 12.1 & 11

    Sem vulnerabilidade.
    É a solução para resolver o maior problema que o android tem.. updates.

  19. IA
    I.A

    Em 8 anos de utilizar Android em diversos equipamentos tive 0 problemas de segurança.
    Quem os teve se calhar é melhor deixar de entrar em sites pornográficos!

    1. JS
      jorge santos

      Um comentário de quem, claramente, não leu a notícia…

      1. PR
        Prim

        Uma resposta de quem lê estes artigos e não arrisca pensar por si próprio.
        Qual é a percentagem de afectados? No meio de tanto artigo a fazer crescer o mito sobre a insegurança no Android, sabes quantos dispositivos foram afectados no ano passado?

  20. DM
    Diogo Miranda

    Estou no grupo dos 5% que não são afectados 😉 #OnePlus One

  21. MA
    Markl

    Tanta coisa e até agora só vi pessoalmente um equipamento ser atacado por mensagem e bloquear.. E adivinhem.. Tem a maçã

  22. NU
    Nunes

    Também estou livre 😀 #Nexus 5 Android 6

  23. LI
    lionel

    “your device is affected by vulnerabilities in the Stagefright libary”<- meu ja era huawei p8 lite

  24. AY
    Aybara

    nVidia Shield lançou hoje o Patch para o StageFright.

    Muito contente com a velocidade dos updates.

  25. WI
    Wistfultale

    Estou super protegido…My lovely iOS devices

  26. BI
    Benchmark do iPhone 6

    Diz a Zimperium:

    – Em Abril e Maio reportámos as vulnerabilidades à Google
    – Em Julho anunciámos a intenção de publicar a vulnerabilidade em 5 de Agosto, que adiaram a pedido
    – Publicaram o código que permite explorar a vulnerabilidade StageFright a 9 de Setembro.

    São vulnerabilidades muito graves pela forma, fácil, como podem ser exploradas. A comunicação social, em Julho e Agosto incidiu os holofotes no StageFright e perguntou à Google e aos fabricantes quando é que a vulnerabilidade seria corrigida – ficando-se claro que em muitos equipamentos Android não seria corrigida e que ninguém sabia em quais seria corrigida nem quando – quando a Google já tinha anunciado que já tinha o patch. O que muitos já sabiam chegou ao conhecimento público – que o sistema de actualizações Google-fabricantes-operadores não garante a segurança dos utilizadores.

    Por causa disso, a Google e outros fabricantes, como a Samsung e a LG, apressaram-se a anunciar um programa de actualizações mensais, que ninguém sabe ao certo se é eficaz ou não.

    De modos que é assim, não me parece que a comunicação social largue o assunto StageFright para se perceber a que equipamentos a correcção da vulnerabilidade chega ou não chega e em que prazos.

    P.S. Nos restantes casos, sem holofotes, é pior.

  27. LI
    lionel

    sinto-me obrigado a mudar de sistema operativo

    1. RC
      Rui C

      Ainda vais a tempo.

  28. A
    A.

    Estes problemas são hoje dia muito comuns, mas tenho duvidas se windows phone ou iphone estão muito melhor , talvez esteja o iphone, um pouco melhor o que sei é que por estas e por outras vou continuar a adiar a opção por um Android, até ver as coisas melhores, a minha dúvida é e pergunto se alguém sabe esta a Google e os Fabricantes interessados em acabar com isto ??

    1. BI
      Benchmark do iPhone 6

      Da boca para fora estão.
      Se comprares Android compra Nexus – o único que em termos de actualizações, por serem diretamente da Google, se aproxima da Apple.

Deixe um comentário


