Quantcast

pfSense: provavelmente a melhor firewall open source

35 Comentários

Para quem necessitar de um router ou firewall pode simplesmente usar um PC e a distro FreeBSD pfSense. Sim, é verdade, esta super distribuição tem todas as funcionalidades que precisa.
pfSense: provavelmente a melhor firewall open source

Tudo o que é router ou firewall segue uma arquitetura semelhante à de um PC. Estes equipamentos ativos de uma rede de dados executam um conjunto diverso de funcionalidades baseadas em software (e também em hardware).

O pfSense é uma solução gratuita, baseada no FreeBSD, que permite transformar qualquer máquina num super e potente router/firewall. Esta plataforma é bastante popular e adaptável a qualquer cenário de rede de dados (ex. rede doméstica, rede empresarial, rede universitária, etc).

O projeto pfSense iniciou-se em 2004, como um fork do popular m0n0wal, tendo como principal objetivo transformar um simples PC ou uma máquina virtual num autêntico router/firewall, não dependendo de qualquer hardware específico.

O que pode fazer com o pfSense?

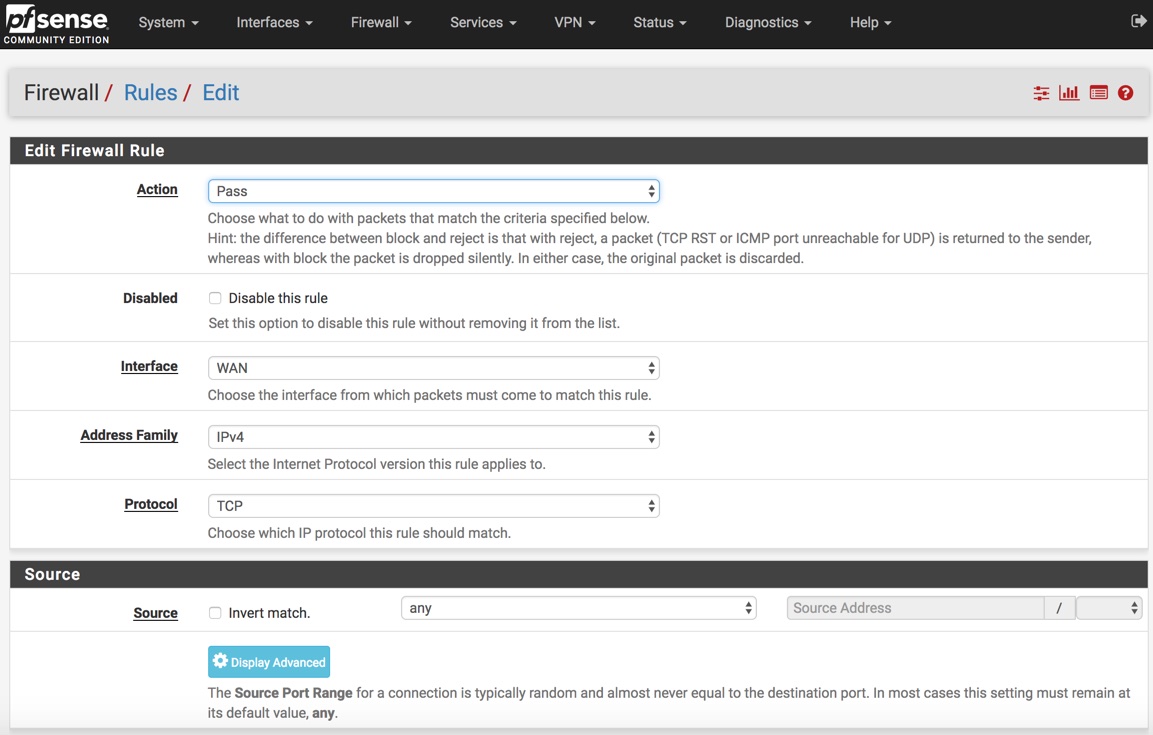
Firewall

  • Filtragem por endereço IP de origem e destino, protocolo IP, porto de origem e destino para tráfego TCP e UDP
  • Capaz de limitar as ligações simultâneas para cada regra
  • pfSense permite filtrar ligações baseado no Sistema operativo que a iniciou.
  • Opção para registar (log) o tráfego correspondente a cada regra.
  • Política de routing altamente flexível, sendo possível selecionar ogateway associado com a regra (para balanceamento de carga, failover, múltiplas WAN, etc)
  • Permite a criação de grupos de IPs, redes e portos e usá-los na criação de regras. Isso ajuda a simplificar as redes de firewall e torna-as de fácil compreensão, especialmente em ambientes com múltiplos IPs públicos e diversos servidores.
  • Capacidade para operar em modo transparente na camada 2 – pode ligar interfaces em modo bridge e filtrar o tráfego entre elas, podendo configurar um firewall sem endereço IP
  • Normalização de pacotes

pfSense: provavelmente a melhor firewall open source

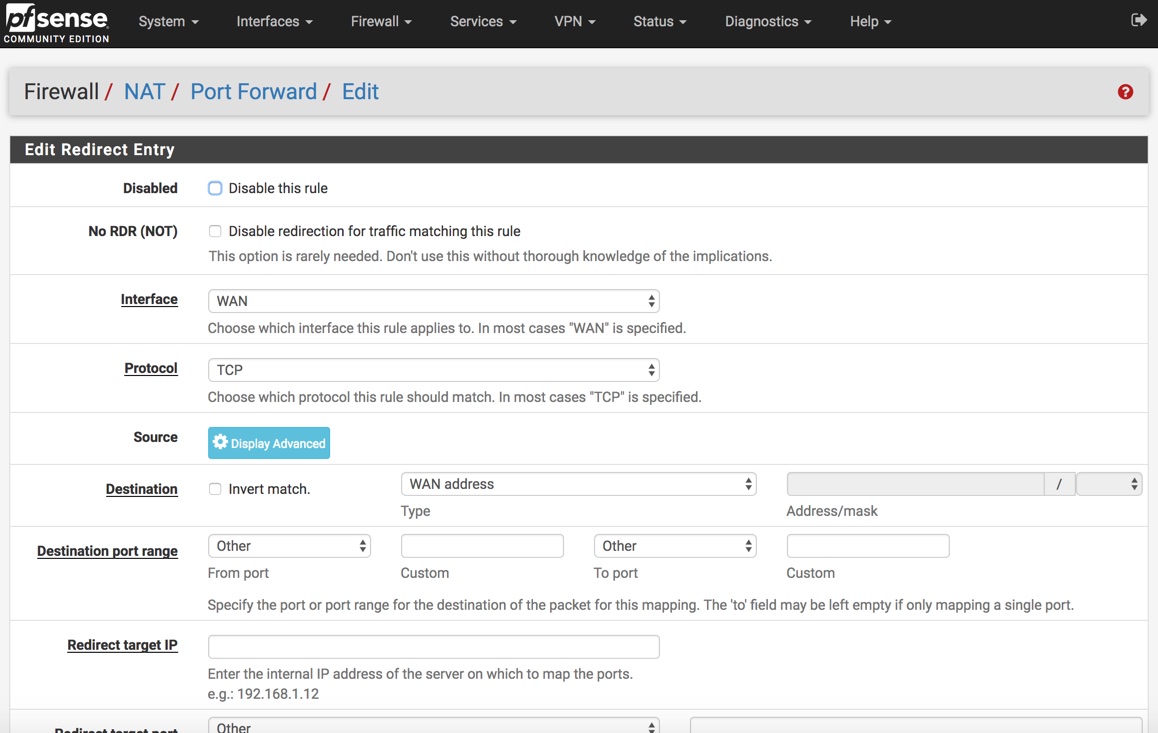
Network Address Translation (NAT)

  • Redirecionamento de portos, incluindo faixas e a utilização de múltiplos IPs públicos
  • Redirecionamento 1:1 para o IP ou sub-redes inteiras
  • NAT de saída
  • Reflexão NAT

pfSense: provavelmente a melhor firewall open source

Balanceamento de carga

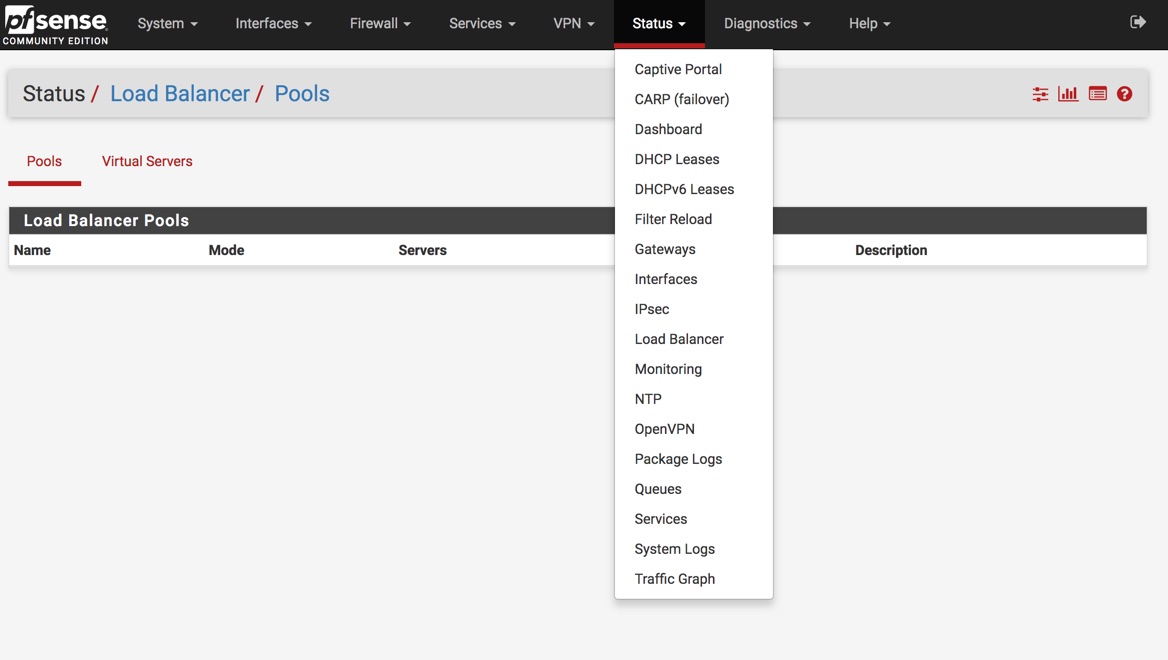
  • Balanceamento de carga de saída – Balanceamento de carga de saída é utilizado com várias ligações WAN para fornecer balanceamento na carga e failover. O tráfego é direcionado para o gateway desejado ou uma pool de balanceamento de carga, configuração feita para cada regra de firewall
  • Balanceamento de carga de entrada – Balanceamento de carga de entrada é usado para distribuir a carga entre vários servidores, isto é comum usado em servidores web, servidores de e-mail e outros. Os servidores que não respondem às solicitações ping ou ligações da porta TCP são removidos do pool.

VPN

  • O pfSense oferece três tipos de ligações para VPN, IPsec, OpenVPN, e PPTP.

Servidor PPPoE

  • O pfSense oferece um servidor PPPoE. Uma base de dados local pode ser usada, assim como RADIUS para autenticação com suporte opcional para accounting.
Gráficos RRD

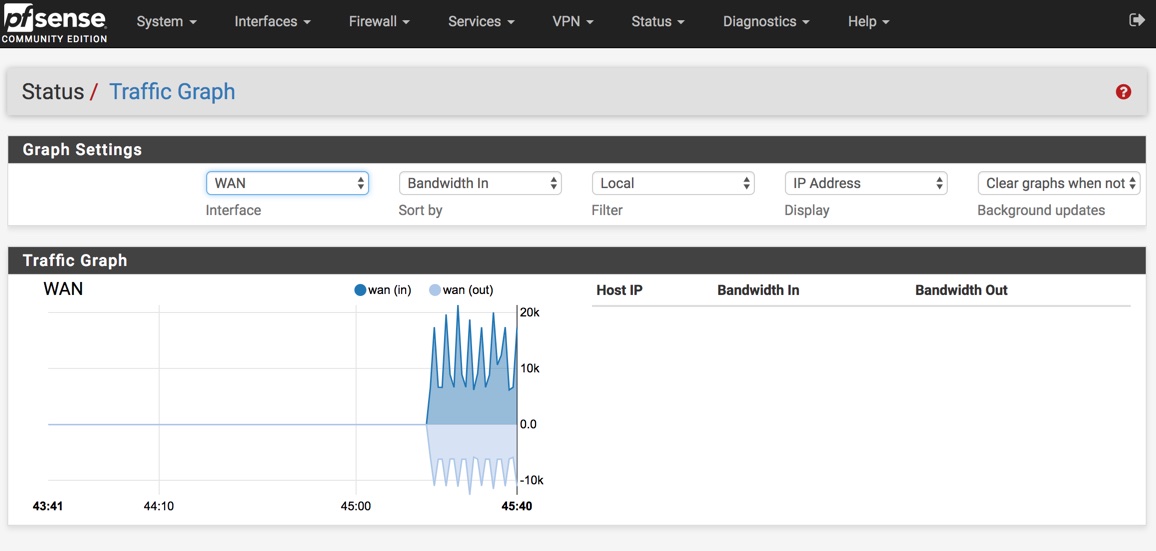
Os gráficos pfSense RRD mantêm o histórico das informações sobre o seguinte:

  • Utilização da CPU
  • Throughput total
  • Estados da firewall
  • Throughput individual para todas as interfaces
  • Taxa de pacotes por segundo de todas as interfaces
  • Tempo de resposta a ping do(s) gateway(s) da interface WAN
  • Filas de traffic shaper em sistemas com priorização de tráfego permitido
DNS Dinâmico

Um cliente DNS Dinâmico está incluído para que se possa registar o nosso endereço IP público com um número de serviços de DNA dinâmico:

  • DynDNS
  • DHS
  • DyNS
  • easyDNS
  • No-IP
  • ODS.org
  • ZoneEdit

Captive Portal

O Captive Portal permite que se force a autenticação, ou o redirecionamento para uma página de acesso à rede. Isto é normalmente usado em redes com Hotspot, mas também é amplamente utilizado em redes corporativas como uma camada adicional de segurança em wireless e acesso à internet. DHCP Servidor e Relay.

  • PfSense inclui também funcionalidades DHCP server e relay
Atualmente o pfSense vai na versão 2.7.2 e pode ser descarregado gratuitamente no link em baixo.

pfSense

Comentários

35
  1. MA
    manecas

    Uso à muito das free é The best!

    1. JO
      Jonas

      Usas a nível profissional ou apenas recreativo/home?

      1. MA
        manecas

        PfSense uso como home_lab, no entanto para pequena empresa/serviço usaria sem problemas, chega e sobra.

        Empresarial usamos FortiGate.

        1. JO
          Jonas

          Hei-de adquirir um equipamento para começar a brincar com isso.

          Empresarial também uso Fortigate, e não tem concorrência a sério pelo preço praticado.

          1. JO
            Jorge

            Fortigate não tem comparação, sobretudo nos problemas de segurança recentes

  2. TO
    Tone

    Atenção, Pfsense não é uma distro Linux. O sistema operativo da appliance é o FreeBSD.

    1. PP

      Por essa ordem de ideias, não havia distros.

      1. CM
        Censura nunca mais

        Meu caro Pedro. O @Tone têm razão. A base do pfSense é FreeBSD. Ou seja, quanto muito pode chamar-se uma distro FreeBSD mas nunca uma distro Linux.

        Saudações

        1. PP

          Se assim for a base de pensamento, tens meia dúzia de distros. O resto é tudo a sua distro base.
          Não percam tempo…depois leiam os textos pf: “O pfSense é uma solução gratuita, baseada no FreeBSD”.

          Bom dia 🙂

          1. NU
            nunof

            leva lá a bicicleta….

          2. MA
            Marco

            Boas, penso que se estavam a referir à primeira frase do artigo

            “Para quem necessitar de um router ou firewall pode simplesmente usar um PC e a distro Linux pfSense”

  3. NA
    Naodou

    Existe opensense e a versão home da sophos que mete essas 2 a 1 canto

    1. ZA
      Zé Fonseca A.

      Opensource ou free não existe melhor que pfsense, opensense é gira para noobs, expert users fiquem-se por pfsense.
      Usei muitos anos antes de ter appliances fortigate ou checkpoint em casa

      1. TO
        Tozzini

        O chekpoint é pago, não é? Sabes se têm assinaturas para clientes individuais?

        1. ZA
          Zé Fonseca A.

          appliance fisica com features que pagam subscrição.
          claro, têm para qualquer cliente

      2. DT
        2 dedos de testa

        Acho que deve analisar melhor a solução antes de classificar opnsense como sendo para noobs, demonstra muita falta de conhecimento e respeito já agora.

        opnsense possui um core semelhante, com a vantagem de ter atualizações bem mais frequentes, a base freebsd é também mais recente.

        Fui utilizador de pfsense durante vários anos e depois de observar a forma como ambos evoluíram, a mudança para opnsense foi óbvia.

        Choca-me o facilitismo em como se usassocia o termo noob a algo em que não se domina verdadeiramente.

        Sugiro que experimente opnsense mais a fundo.

        1. ZA
          Zé Fonseca A.

          Opensense tem menos flexibilidade, customizacao e plugins, é essencialmente concebida para se usar com GUI, se usas GUI és noob, what else?

      3. BV
        B@rão Vermelho

        Ai esta o expert toto do linux que pensa ser um expert na mao direita…linux não serve pa nada so mm para totos brincarem e depois se querem trabalhar ou jogar vao para windows ou mac

        1. ZE
          ZERTO

          Linux não serve para nada, então porque é-o sistema operetivo da Internet. Para. Brincar, então o sistema financeiro que usa diariamente é uma brincadeira pois está suportado em 72% em Linux. Se não sabes pensar Apple, se tens vida própria e queres estar seguro Microsoft. Se queres estar seguro e não tens vida própria e gostas de usar a cabeça Linux.

          Apple não deixa de ser um derivado do Unix como o Linux mas muito muito mesmo muito fechado

        2. JO
          Jorge

          O único limite da estupidez é a ignorância

        3. AT
          A burrice não é temporária

          Oh senhor barão, realmente a estupidez humana é certa. Tens de ir urgentemente ao veterinário para ver se ele consegue limpar o teu cérebro devido às ideias de bosta que debitas. MAC é para burros que não sabem usar Windows, pois Linux está fora das tuas capacidades cerebrais, logo iria dar-te um nó a esse teu débil cabeço a que chamas de cérebro. Procura aprender antes de dizeres baboseiras

    2. JE
      jeton

      Mas tem limitações ou não …

      Obrigado

    3. DT
      2 dedos de testa

      Completamente

  4. IR
    irlm

    Pfsense vs Ipfire

  5. TO
    Tozzini

    Pplware, vão publicar algum tutorial de configuração?

  6. AN
    António

    Para mim, pfSense e Opnsense são as melhores

  7. JO
    Jorge

    Iptables nu e cru!

    1. ZA
      Zé Fonseca A.

      Iptables é mais rápido mas menos seguro, já pra não falar nos bugs, útil para routers, pouco útil pra firewalls, aí pf é superior

      1. JO
        Jorge

        Define “menos seguro”

        1. ZA
          Zé Fonseca A.

          primeiro um é bsd o outro unix, se isso não te diz nada é porque não percebes muito do assunto..
          se queres saber mais é melhor aprofundares

  8. RO
    Rodolfo

    Pedro Pinto, pfSense não é uma firewall, é um sistema operativo com uma firewall e um conjunto de software anexo para várias outras coisas, como por exemplo os gráficos que depois se vê, etc.
    No FreeBSD existem nativamente 3 firewalls, como eles afirmam “FreeBSD has three firewalls built into the base system: PF, IPFW, and IPFILTER, also known as IPF.”
    No Linux, as mais conhecidas são iptables (que deixou de ser a aconselhada) e a nftables que veio substituir precisamente a iptables.
    Acho que confundiste os assuntos, e chamar firewalls a coisas que são um aglomerado de software, é como chamar utensílios de cozinha a um restaurante.

    1. PP

      “pfSense® – World’s Most Trusted Open Source Firewall”.
      🙂

  9. OF
    OFFPORTO

    Faz alguns anos que testei a pfsense e acabei por descartar por não incluir a funcionalidade de Internet Proxy. Acabei por apostar no IPFire que no geral muito me satisfaz, pela simplicidade de utilização, segurança e flexibilidade na configuração de regras da FW. Apesar da boa impressão que tenho da pfsense, pelo menos por agora manter-me-ei fiel à IPFire

    1. ZA
      Zé Fonseca A.

      Pfsense não é para noobs, podes ter proxy, tens de instalar o package squid

  10. LI
    lipex

    Tinha a versão 2.6 a funcionar perfeitamente, fiz upgrade para a 2.7 e depois para a 2.7.2. foi um erro radical.
    após o ultimo upgrade, deixei de conseguir ter acesso à firewall pfsense.

    ficou bloqueado em:

    FreeBSD/amd64 (Amnesiac) (ttyv0)

    a pedir utilizador/senha.

    O utilizador/senha que tinha de admin não funcionou.
    Tentei credenciais default. nada funcionou.

    depois de tentar fazer reset à senha
    /etc/rc.initial.password
    não funcionou.

    “config.xml is corrupted and is 0 bytes. cloud not restore a previous backup”

    acabei por ter uma triste noticia:
    Sem config.xml e sem os scripts de iniciação do pfSense, na prática, não tenho mais forma de recuperar as contas ou as configurações. o sistema deixa de funcionar. o FreeBSD base está lá, mas o pfsense layer ficou corrompido, o que significa que tudo que tinha, foi perdido defenitivamente.

Deixe um comentário