Quantcast

Angry IP: o utilitário que “apanha” todas as máquinas na rede

20 Comentários

Precisa de saber que máquinas estão ligadas à sua rede? Precisam também de saber se essas máquinas têm portos lógicos abertos? Com a ferramenta Angry IP é fácil e rápido.
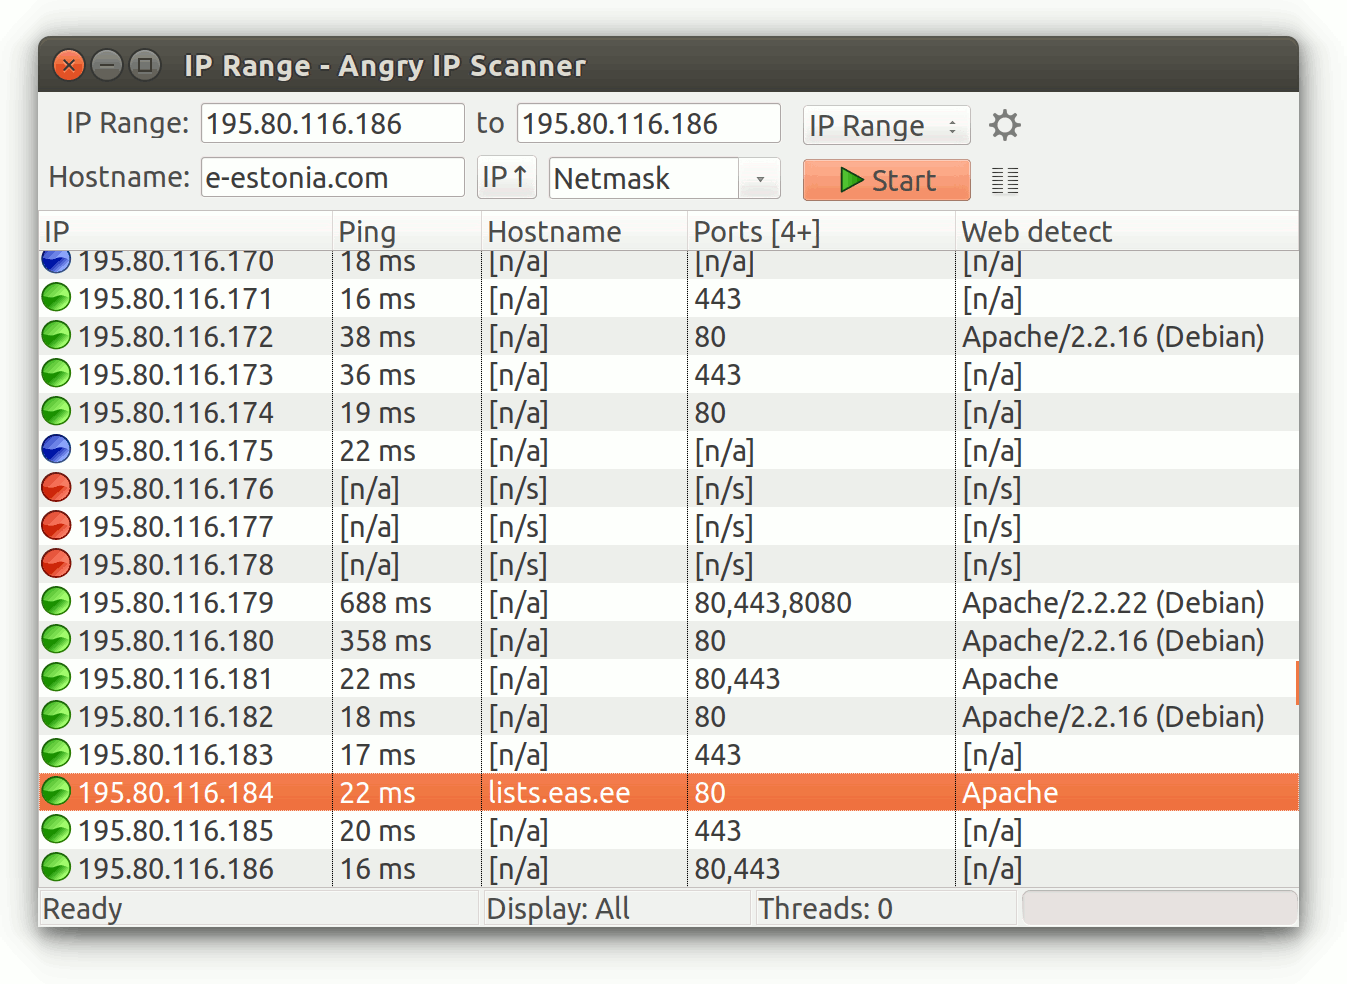
Angry IP: IPs, nomes, portos lógicos

O Angry IP é uma ferramenta que já foi criada há alguns anos, mas continua operacional. Na prática, trata-se de uma ferramenta que funciona como um scanner de rede.

Com o Angry IP é feito um scan aos IPs da rede, indicado a latência do pings, informação sobre o hostname das máquinas, portos abertos, etc.
Esta ferramenta está disponível gratuitamente para Windows, Linux e macOS. Segundo a página do projeto, já foram feitos mais de 29 milhões de downloads.

Ao contrário de outras ferramentas, o Angry IP é muito simples de usar e interpretar a informação devolvida. Os resultados dos scans podem ser exportados para diferentes formatos (CSV, TXT, XML).

Angry IP

Comentários

20
  1. HA
    Hacker Alhinho

    É muito bom sim Sr.! Uso no meu RPi.

    Alguém já configurou o RPi como VPN server, para, a partir de qualquer lado, se ligar “a casa”?
    Segui o tutorial que explica como o fazer com o Wireguard (acho que é PiVPN), mas não tive sucesso…

    PP, um artigo com isso…?! 😉

  2. T3
    t3ster

    O Pivpn é a forma mais rápida/intuitiva de instalares uma vpn no RPI.
    Tenho configurado e a funcionar.
    Já reencaminhaste as portas no router?

    1. HA
      Hacker Alhinho

      É isso que não tenho bem a certeza… Tenho um Huawei da VDF (Smart Router 2.0 HS8247W)
      Tens alguma dica e/ou tutorial que disponibilizes?

  3. HI
    Historiador

    Vantagens sobre algo como Nmap ou Zenmap?

    1. PP

      Mais fácil…mas os outros são mais poderosos

  4. RO
    Rodrigo

    Nada que chegue ao Nmap, faço logo um auditoria a rede toda desde portas abertas e vulnerabilidades.

    O comando que mais uso.
    Nmap -A –scriptt vuln 192.168.1.0/24

    1. HI
      Historiador

      Antes que alguém venha se queixar que esse comando não faz nada, aqui fica o comando correto:

      nmap -A –script vuln 192.168.1.0/24

      1. RO
        Rodrigo

        O corrector do smartphone faz destas coisas.

        Aqui fica o correcto:
        nmap -A –-script vuln 192.168.1.0/24

    2. HI
      Historiador

      A tentar corrigir o Rodrigo acabei também por escrever mal comando correto 😀 Sorry!
      map -A –script vuln 192.168.1.0/24

  5. FA
    falcaobranco

    Como sabemos qual maquina está ou não ligada a nós?

    Pelo vermelho e verde?

    Se me pudessem esclarecer…

    1. HI
      Historiador

      Cor verde > Host está online e foram detetadas portos abertos.
      Cor azul > Host online sem portos abertos.
      Cor vermelha > Host offline e/ou inexistente na rede.

      1. CH
        Charles

        Ou a não responder a pedidos icmp (ping).

        1. HI
          Historiador

          Corretíssimo. Por isso é que ferramentas como o Nmap ou Masscan são muito mais poderosas.
          No entanto para o utilizador doméstico este programa serve perfeitamente para desenrascar.

      2. RO
        rodrigues

        Mas alguém abre portos sem mais nem menos? Só possuo deliberadamente dois abertos… Para o que possa precisar, a VPN do router permite aceder a tudo a partir de qualquer lugar.

  6. RO
    rodrigues

    Estou aqui a constatar uma incongruência… tenho duas lâmpadas smart, uma TP-Link e uma Tapo. Nesta última é dado o porto 80 aberto. Isto não é bom.

    Entretanto fui ao Open Port Check Tool que me indica que o porto 80 não está aberto.

  7. MI
    miguelito

    Pena precisar de java, ainda uso a versão para XP no W11 que faz o que é preciso sem instalações.

  8. DE
    demonpt

    Podes usar vpnserver direto no teu router pode tornar-se mais pratico !

    1. RO
      rodrigues

      Qual router? O do operador?

      1. DE
        demonpt

        sem ser da operadora claro !
        existe vários que dão tenho os 2 que dão

        Asus AX55 + sistema mesh da Asus!

  9. NU
    Nuno

    Uso no Debian e RPi há anos!

Deixe um comentário