

Para os líderes empresariais de hoje, impulsionar o crescimento da empresa, procurar vantagens competitivas e ter uma boa visão já não é suficiente. Com os atuais e avançados ciber ataques, os empresários executivos necessitam de garantir a segurança dos dados da sua empresa.
A segurança é um componente vital do sucesso do negócio e, por isso, os empresários não devem desprezar a segurança Informática e assumir que tudo está seguro, devem ser participantes ativos. É fundamental criar estratégias de segurança nas empresas.

A autenticação é um dos elementos da estratégia de segurança mais eficazes. Existem várias razões para incluir a autenticação multi-fator como uma tática eficaz contra a perda de reputação da empresa, perda de clientes e perda de confiança.

Esta estratégia atenua os ataques que ameaçam a confiança dos utilizadores, tais como roubo de identidade. TCO deve ser considerado, assim como a facilidade de integração com sistemas de acesso remoto e aplicações cloud. A estratégia ideal deverá ter em consideração fatores que incluem uma alta segurança e elevada automatização.
Para os empresários que ainda não estão convencidos de que a autenticação multi-fator é o caminho a percorrer, aconselhamos a leitura dos factos seguintes:
1. Os Hackers facilmente utilizam as credenciais mais fracas dos utilizadores ou credenciais roubadas em 76% dos ataque à rede.
2. O número de ataques direcionados subiram 42% entre 2012 e 2013, e aumentaram 62% de 2013 a 2014. Além disso, estes ataques demoraram mais tempo a serem detectados, o que causam problemas às empresas que ficam com elevados prejuízos. Em suma, os hackers estão a ganhar a guerra.
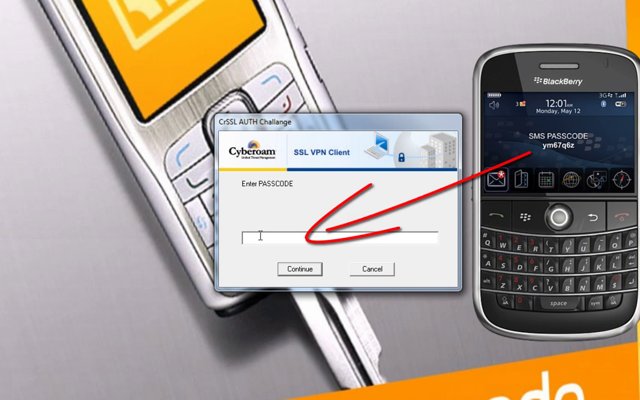
3. A Banca, os jogos, as redes sociais, o e-mail e outros prestadores de serviços online adotaram ferramentas baseadas em SMS para autenticar efetivamente os seus utilizadores no acesso aos seus sistemas. Se para eles é importante, deve também ser para o seu negócio.
4. Atualmente, o roubo de identidade é muito mais rentável do que qualquer outro crime, correspondendo atualmente a 24,7 biliões de dólares.
5. Os hackers não se dedicam apenas a ataques em grandes empresas. 31% dos ataques foram direcionados para empresas com menos de 250 colaboradores.
6. Sem a autenticação do utilizador, testes à vulnerabilidade da empresa, firewalls avançadas e sistemas de anti-vírus não são suficientes. A porta da frente está aberta para os hackers.
7. Os hackers fazem muito mais do que roubar dados; muitas vezes tomam controlo dos servidores para executarem ações de propaganda de spam ou vírus. Muitas vezes alteraram programas e serviços, afetando o seu normal funcionamento.
8. Os hackers estão sempre à procura de formas mais eficazes de roubar passwords via pharming, keylogging, phishing e outros.
Como os custos associados aos ataques que crescem de dia para dia, a segurança deve estar na mente dos CXOs. É necessário ter um papel ativo na estratégia de segurança global da organização para se certificar de que tudo está a ser feito para manter as informações da empresa segura. Sem soluções de autenticação forte, os hackers podem tirar proveito das credenciais dos utilizadores para violar a segurança e provocar ataques A autenticação multi-fator é um elemento-chave da estratégia de segurança cibernética global de uma organização que adiciona uma camada adicional de proteção de dados.
O Pplware destaca a solução SMS Passcode, uma das mais fortes neste mercado, que garante atualmente a proteção em grandes empresas de vários setores. Daqui a uns dias iremos mostrar quais as vantagens e como funciona esta solução.
Saiba mais aqui.
PUB
PUB.






PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet