

Quando falamos de redes informáticas, é comum ouvirmos termos como switch, router, sub-rede ou VLAN. Este último conceito pode parecer mais complexo, mas é uma das tecnologias mais úteis para organizar e segmentar uma rede.
Uma VLAN (Virtual Local Area Network) permite criar várias redes lógicas independentes dentro da mesma infraestrutura física. Desta forma, computadores, servidores, telefones IP ou dispositivos IoT podem partilhar o mesmo equipamento de rede, mas permanecer separados entre si.
Neste artigo explicamos o que é uma VLAN, quais as suas vantagens e como podemos configurar uma VLAN num switch, usando como exemplo equipamentos Cisco.
O que é uma VLAN?
Uma VLAN, ou Virtual Local Area Network, é uma rede local virtual criada sobre uma infraestrutura física existente.
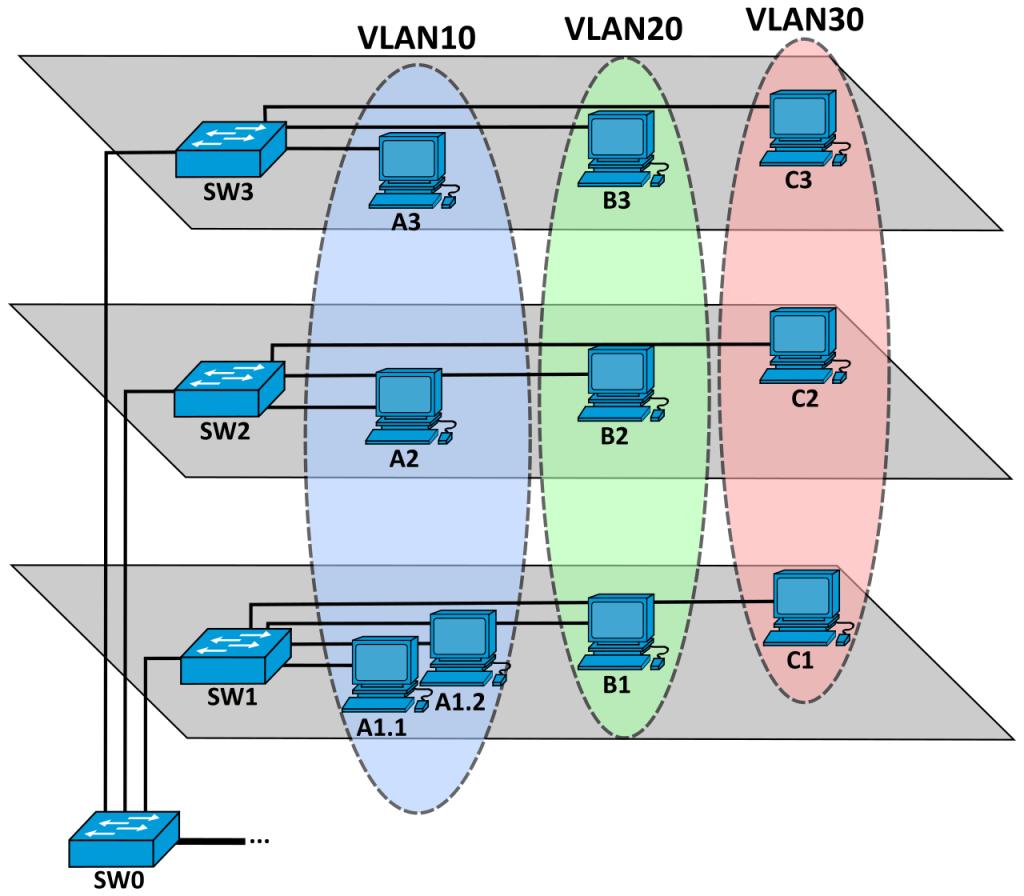
Imagine, por exemplo, uma empresa com um único conjunto de switches, mas que pretende separar os dispositivos de diferentes departamentos:
- VLAN 10 – Administração
- VLAN 20 – Recursos Humanos
- VLAN 30 – Informática
- VLAN 40 – Convidados
Fisicamente, todos os equipamentos podem estar ligados aos mesmos switches. No entanto, através das VLANs, o tráfego de cada grupo pode ser mantido logicamente separado.
Isto permite obter uma maior organização da rede e, quando combinado com regras de encaminhamento e firewall, melhorar também a segurança.
Para que servem as VLANs?
As VLANs são utilizadas sobretudo para segmentar redes.
Uma das vantagens é permitir separar dispositivos sem ser necessário instalar uma infraestrutura física independente para cada grupo.
Por exemplo, uma empresa pode colocar os computadores dos funcionários numa VLAN e os dispositivos IoT noutra. Mesmo que estejam ligados ao mesmo switch, pertencem a segmentos de rede diferentes.
Entre as principais vantagens estão:
- Segmentação: permite dividir uma rede física em várias redes lógicas.
- Segurança: ajuda a limitar a comunicação entre diferentes grupos de dispositivos.
- Gestão: facilita a organização de redes de maior dimensão.
- Redução de broadcast: os broadcasts ficam limitados ao respetivo domínio de VLAN.
- Flexibilidade: os dispositivos podem ser reorganizados logicamente sem alterações significativas na cablagem.
É importante, contudo, esclarecer que uma VLAN, por si só, não é um mecanismo completo de segurança. Se for necessário permitir comunicação entre VLANs, essa comunicação terá de ser encaminhada por um router ou equipamento de camada 3, onde podem ser aplicadas regras de controlo de acesso.
Como funciona uma VLAN?
Cada VLAN é normalmente identificada por um número, conhecido como VLAN ID.
Por exemplo:
| VLAN ID | Nome | Utilização |
|---|---|---|
| 10 | ADMIN | Administração |
| 20 | RH | Recursos Humanos |
| 30 | IT | Informática |
| 40 | GUEST | Convidados |
Um switch consegue associar cada porta a uma determinada VLAN.
Assim, se ligarmos um computador à porta configurada para a VLAN 10, esse equipamento ficará associado a essa rede lógica.
Portas Access e Trunk
Para compreender a configuração de VLANs, é importante distinguir dois tipos de portas: Access e Trunk.
Porta Access
Uma porta access é normalmente utilizada para ligar dispositivos finais, como:
- computadores;
- impressoras;
- câmaras IP;
- telefones IP;
- pontos de acesso.
A porta pertence normalmente a uma VLAN específica.
Por exemplo, podemos configurar a porta GigabitEthernet 0/1 para pertencer à VLAN 10.
Porta Trunk
Uma porta trunk permite transportar tráfego de várias VLANs através da mesma ligação física.
É particularmente útil quando temos dois switches ligados entre si.
Num próximo artigo iremos mostrar como criar vlans, associar uma porta a uma vlan, configurar um trunk e ver toda a configuração.
PUB
PUB.




PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet