

Quantcast

A lista das passwords fracas mais usadas não muda…

44 Comentários

Por mais que se mostrem os benefícios da utilização de passwords complexas e seguras, os utilizadores mais incautos acabam por escolher palavras chave simples e muito simples de adivinhar.

Todos os anos é mostrada a lista das palavras passe mais fracas usadas e todos os anos essa lista acaba por mudar muito pouco, o que mostra muito sobre a importância que os utilizadores dão a este tema.
passwords_1

A lista agora disponibilizada pela SplashData reporta-se ao ano de 2013 e foi obtida através da recolha e processamento de informação de login que foi sendo lançada de forma pública na Internet.

Os vencedores são os mais óbvios e os muito conhecidos e simples “123456” e “password” encabeçam esta lista, mostrando que ainda há quem não entenda o valor de uma palavra passe e a segurança que uma forte e de difícil adivinhação podem garantir.

A lista segue com outras demasiado óbvias e que também não deveriam ser usadas. Todas são demasiado simples e podem ser facilmente descobertas, bastando apenas algum tempo para que um atacante entre nos dados que estas pretendem proteger.

Os dados deste ano mostram um aumento significativo de palavras passe apenas numéricas, combinações demasiado óbvias da sequência inicial ou por repetição, e que é por norma limitada pelo número de caracteres exigidos pelos serviços.

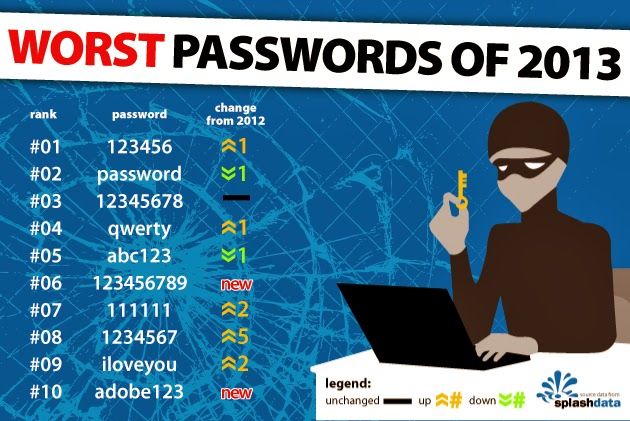
Eis então a lista das palavras passe fracas mais usadas, apresentada pela SplashData.

Rank Password Mudança face a 2012
1 123456 Subiu 1
2 password Desceu 1
3 12345678 Sem mudança
4 qwerty Subiu 1
5 abc123 Desceu 1
6 123456789 Nova
7 111111 Subiu 2
8 1234567 Subiu 5
9 iloveyou Subiu 2
10 adobe123 Nova
11 123123 Subiu 5
12 admin Subiu 2
13 1234567890 Nova
14 letmein Desceu 7
15 photoshop Nova
16 1234 Nova
17 monkey Desceu 11
18 shadow Sem mudança
19 sunshine Desceu 5
20 12345 Nova
21 password1 Subiu 4
22 princess Nova
23 azerty Nova
24 trustno1 Desceu 12
25 000000 Nova

Os resultados são assustadores e óbvios no que toca a problemas de segurança, revelando que muitos utilizadores ainda não conseguiram entender o valor que tem uma password segura e que as combinações mais simples são perigosas.
passwords_2

Mas para além da apresentação desta lista, a SplashData mostrou ainda algumas dicas para a utilização e construção de palavras passe seguras.

Todas essas dicas e conselhos são óbvios, mas nem sempre são tidos em conta no momento da definição de passwords seguras para serviços web e para a protecção de dados.

  • Utilização de passwords com 8 ou mais caracteres, com a mistura de caracteres especiais. Mas tenham atenção às substituições mais óbvias e facilmente detectáveis.
  • É aconselhado a utilização de frases em vez de passwords. Para além de mais compridas introduzem uma complexidade maior. Mas evitem frases conhecidas e com sentido. Usem espaços ou outros caracteres para separar as palavras.
  • Evitem usar o mesmo username e password para vários sites O ideal é usar no mínimo passwords diferentes e com associação ao próprio serviço.
  • Em situações em que existe dificuldade em memorizar as palavra passe é aconselhada a utilização de um gestor de passwords.

A segurança dos vossos dados começa com a password que definirem. Quanto mais segura e forte menores são as probabilidades de verem os vossos dados acedidos de forma indevida.

Os conselhos são muitos e todos eles válidos, só precisam de os seguir para estarem mais seguros!

Surpreendeu-vos o conteúdo desta lista?

Homepage: Worst passwords of 2013

Comentários

44
  1. JP
    João Pereira

    Eu não uso nenhuma dessas xD Mas também não uso nada muito complexo senão depois não as sei.

    “123456 já é muito usada, vamos usar 123456789 e 1234567890” AHAHAH 😀

    1. JA
      jaime

      ahah Pensei exactamente na mesma coisa

    2. XI
      Xiko37

      Pode-se usar um trocadilho de algarismos fácil de decorar como:
      !129834765!
      Que tal? 🙂 É o sobe e desce. 12 sobe, 98 desce, 34 sobe, 765 desce com os sinais para complicar.

    3. SA
      Saldanha

      É preciso ter cuidado com a segurança da cloud.

      Já agora, se quiserem 15+5 gb de espaço (podendo ir a ilimitado) registem-se aqui: https://copy.com/?r=Mqdfrb

      1. JP
        João Pereira

        O que tu queres sei eu xD

      2. JO
        Joel

        o que tu queres sabemos nos xD

  2. MI
    Miguel

    Penso que essa lista é bastante influênciada por registos “dummy”, em que quem se regista quer apenas aceder a certos conteúdos na altura e depois esquecem a tal conta, pouco importando se esta é violada. Passwords presentes na lista como adobe123 e photoshop, fazem-me querer que foram registos criados apenas para o download do trial do photoshop, tal como já aconteceu comigo e cada vez que quero “experimentar” a suite, faço um novo registo porque já não me lembro com que password me registei.

    1. XI
    2. SE
      SewOnaSal

      +1 10minutemail.com FTW 😆

  3. XI
    Xiko37

    E a 129834765 ?? Ou a 13ab38blvllpll ?

  4. JU
    Juidi

    Eu agora uso: 8Ys-Ko=sEw21
    Deve ser segura 😉

    1. XI
      Xiko37

      Ena pá, e como se decora isso?

      1. JU
        Juidi

        Basta decorar os modelos de uns certos equipamentos que tenho e separá-los por “-” e “=”! 😉

      2. CÉ
        César

        antes tinha uma assim:

        FuI@LisB0aCompr4rP@0!

        Mas era muito dificil de escrever 🙂

  5. UN
    Unknown

    Há também outras muito usadas:
    1 – Data. Ex: 140987
    2 – NomeData. Ex: Joao89
    3 – DataNumTelemóvel. Ex: 229644 (as vezes adicionam a primeira letra do seu nome antes dos números) ex: a229644

  6. JO
    Joao

    ando com as minhas anotadas no “Moleskine”, tenho mais cuidado com ele do com o tablet ou o telemovel…heheh

  7. RG
    Ricardo Gaio

    A grande questão… Como é que foram descobertas?

    1. FR
      Francisco

      Existem auditorias de segurança que servem para isso mesmo.
      Fazem ataques de Brute Force de forma a descobrir as passwords no tempo limite por exemplo de 24 horas. sendo que estas estão já definidas num dicionário e nem 1 minuto levam a descobrir. depois publica-se o resultado dessas passwords. Ainda falta aqui o caso que a password é igual ao login, que ai deve dar uma estatística engraçada.

    2. J
      J

      sunshine em 12º e 19º 😀

  8. EC
    elly.carv

    Olá,

    sunshine está repetido.

    Tenham atenção á redundância, tenho encontrado muitos por aqui, principalmente no “Porque hoje é sexta”

    Abraços e continuem o bom trabalho

  9. SA
    Sam

    A lista está correta…
    Mas cá em Portugal a palavra passe mais utilizada é: BENFICA !

    podem comprovar ^^

    wbr,
    sam

    1. XI
      Xiko37

      Se calhar é Porto. Mas como Porto é uma cidade….

  10. BM
    Bruno Marques

    Quantos utilizadores deixam ficar por defeito as pass dos seus equipamentos, por exemplo routers, switchs…;)

  11. WO
    Woot!

    Sim, porque apontar as passwords é deveras seguro.

  12. ZN
    Ze Nando

    Afinal ‘sunshine’ está em que posição? para saber se posso continuar a usa-la 😛

    1. CÉ
      César

      desceu 5 e subiu 2, portanto… lê os artigos com atenção!
      :B

      1. CÉ
        César

        Gostava de perguntar ao pplware se vários artigos escritos para cá e vários anos de presença não bastam para ser de confiança 🙂

  13. NU
    Nuno

    Bolas, as primeiras 10 da lista são mesmo as minhas passes. Tenho de mudar para outras…

  14. IR
    irlm

    Tenho uma password com a chave do cartão da Apple para Store

    com 12 digitos/letras

  15. RV
    Ricardo Vieira

    Aconselho a utilização deste site para gerar password seguras: https://identitysafe.norton.com/password-generator

    Geralmente uso password deste tipo “wAm8sPez”, se é fácil decorar? Não, demora algum tempo, mas é a vida. xD

    Outra regra que tenho passa pela utilização de um mínimo de 8 caracteres. Outra regra é a utilização de uma password diferente para cada serviço (email, redes sociais, fóruns, etc). E pronto. xD

  16. BI
    bigkax

    A password mais fácil de ser lembrada é “incorrect”, porque se nos enganarmos aparece uma mensagem do tipo: “The user name or password is incorrect”

    1. BI
      bigkax

      Enganei-me com o auto-complete, podem mudar o meu screen name ou apagar estes comentários ssf? Obrigado.

  17. BI
    bigkax

    A password mais fácil de ser lembrada é “incorrect”, porque se nos enganarmos recebemos uma mensagem do tipo “The user name or password is incorrect.”

    1. BI
      Benchmark do iPhone 5

      🙂

  18. JS
    Jorge Silva

    Há muito que uso apenas uma palavra como password, com algumas variantes que são adaptadas.
    1.Mais segura para sites que possam envolver acesso a dinheiro, tipo paypal ebay etc..
    2.Para a google uso o two steps password.
    3.para sites que obrigam a registo para acedermos a conteúdo simplifico.

    Exemplo:
    a palavra seria por exemplo esta. bicicleta
    as variantes seriam:
    1.B1c1cl3ta#
    2.bicicleta (aqui conto com o reforço two steps da google)
    3.sites sapo=sapocleta dropbox=dropcleta yahoo=yacleta etc… quando somos obrigados a complicar a password ponho sempre a primeira em Maiúsculas e acrescento um #1 no final.
    acho que dá para perceber a ideia.
    Claro está que a palavra em causa nunca é cedida a ninguém.
    E quando por algum motivo tenho de dar acesso a alguém faço sempre um reset para uma destas da lista.
    Quando não me consigo lembrar da password, até agora tenho conseguido recuperar sempre através dos reset’s dos sites e perguntas secretas, claro está que ajuda muito usar sempre o mesmo e-mail

    1. PE
      Pedro

      Eu utilizo uma forma parecida com essa.
      E ainda para as plataformas que exigem alteração da pass de x em x tempo, adiciono no final o anomês por, ex: #201403.

      ex: em março: Fonixbeta#201403
      e em abril: Fonixbeta#201404
      e ainda tenho outras como por exemplo: FonixbetaGmail#69

      Ainda relativamente às datas tb já tenho utilizado por exemplo MMXIV0III (201403 em romano com a adição do zero)

  19. PS
    Paulo Seichinha

    Em tempos utilizei “HaHaWiTuKu”

  20. YG
    Ygor

    Já usei 123456 no princípio. Agora uso frases com caracteres especiais.. DURO!

  21. MB
    MB

    Já vi um cartão de MB com pin 0000, easy easy

  22. PA
    paulo

    Boas

    uma maneira pessoal de criar pass e usar algo familiar e unico. eu aconselho criar uma password da seguinte forma: pai, mae, filho 1, filho2 = Antonio, Maria, Joana, Fernando; para isso basta por as iniciais e depois os numeros, p.ex: a1m2j3f4, ou qq outro caracter: a!m”j#f$, assim nunca esquecemos como escrever a nossa pass.

  23. VR
    Vítor Rodrigues

    Como uso palavras passe com mumeros letras e todos os outros caracteres e como não as consigo decorar.
    Uso uma pen com uma pasta encriptada onde tenho as palavras passe depois é só copiar e colar.
    Só tenho a pen no computador quando preciso de usar.
    E tenho uma copia não vá o diabo estragar a pen que uso.
    Espero que seja seguro assim.
    Cumprimentos

  24. LK

    Para mim a solução mais fácil de decorar sem decréscimo de segurança é mesmo uma frase.

    Ex: “VouAl1eJáVenho” ou “Se-Amanhã-Não-Chov3r-Vai-Estar-B0m!”

    É uma ideia 🙂

  25. KO
    kosta

    Boas pessoal

    É por norma tenho uma pass diferente para cada serviço, e nunca me esqueço…

    Imaginamos:

    EX:
    Nome: RUI CASTRO
    N telemóvel: 916809457
    Data Nascimento: 030787

    PARA:
    Google – gRC030787#
    – gRC916809457!

    Facebook – fRCC030787#

    Ebay – yRC916809457!

    por exemplo… assim sabem que o “g” pertence ao google, o “f” ao facebook
    e depois é imaginação…

    podem trocar a ordem mas a essencia está lá
    uma parte “comum” outra mutável em função do serviço utilizado

    RcG030787#91680457 . seria Rui+Castro+Google+data nasc.+telm
    dificil, muito dificil de descobrir, mas muito fácil de decorar

    Obedecer sempre ao mesmo critéruio e voilá!

Deixe um comentário


