


Uma vulnerabilidade de segurança que passou despercebida durante uma década está a colocar em risco determinados sistemas Linux.
O problema é particularmente grave. Em certas condições, um atacante consegue aceder remotamente a um servidor sem conhecer a palavra-passe, bastando introduzir uma sequência de caracteres suficientemente longa.
A falha já está a ser explorada e existem atualizações de segurança disponíveis.
Uma falha com 10 anos que coloca servidores Linux em risco
A vulnerabilidade, identificada como CVE-2026-123158 e conhecida como SSHole, foi descoberta pelo investigador de segurança Özgün Kültekin, da Wakefield.
O problema afeta determinadas configurações do OpenSSH, uma das ferramentas mais utilizadas para administrar servidores e computadores remotamente através de ligações seguras.
Embora tenha sido divulgada apenas a 5 de novembro de 2026, a sua origem remonta a 2016, quando alterações introduzidas no OpenSSH acabaram por interagir de forma inesperada com mecanismos de segurança existentes na biblioteca musl.
O resultado é particularmente preocupante: uma conta configurada para não aceitar autenticação por palavra-passe pode, afinal, permitir a entrada de um atacante.
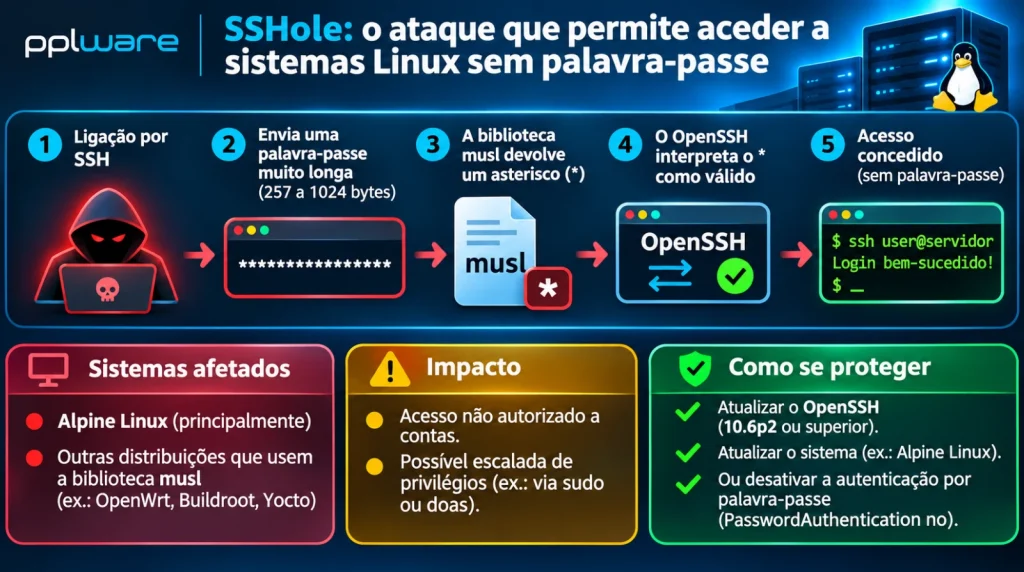
Como é possível entrar num Linux sem conhecer a palavra-passe?
O problema está na forma como determinados sistemas verificam as credenciais de acesso.
Nos sistemas Linux, o ficheiro /etc/shadow contém informações utilizadas na autenticação dos utilizadores. Quando uma conta apresenta um asterisco (*) no campo reservado à palavra-passe, significa que não deverá ser possível iniciar sessão através desse método.
Contudo, a biblioteca musl, utilizada em distribuições como o Alpine Linux, devolve precisamente o mesmo símbolo quando encontra determinados erros ao processar palavras-passe. É aqui que surge a vulnerabilidade.
Quando um atacante introduz uma palavra-passe com 257 a 1024 bytes, a função responsável pela verificação pode devolver um asterisco. O OpenSSH acaba por comparar esse resultado com o campo da conta e interpretar a coincidência como uma autenticação válida.
Na prática, aquilo que deveria representar um erro pode transformar-se numa autorização de acesso. Esta situação resulta da combinação de diferentes decisões técnicas tomadas entre 2012 e 2016, todas destinadas, originalmente, a melhorar a segurança.
Que distribuições Linux estão afetadas?
Apesar da gravidade, importa esclarecer que a vulnerabilidade não afeta todos os sistemas Linux.
O principal exemplo é o Alpine Linux, uma distribuição particularmente popular em servidores, ambientes de virtualização, serviços na nuvem e contentores Docker.
Outros sistemas baseados na biblioteca musl, como determinadas configurações de OpenWrt, Buildroot e Yocto, também podem estar vulneráveis.
Para que o ataque funcione, têm de verificar-se várias condições:
- O servidor utiliza OpenSSH com a biblioteca musl e sem autenticação PAM.
- A autenticação por palavra-passe está ativada.
- Existe uma conta cujo campo de palavra-passe contém
*e que pode iniciar sessão por SSH. - Outra conta local ativa possui uma palavra-passe armazenada através de um hash SHA-256 ou SHA-512 compatível.
Distribuições convencionais que utilizam glibc e PAM, como Ubuntu, Debian ou Red Hat Enterprise Linux nas suas configurações habituais, não são afetadas por esta vulnerabilidade. Também não estão expostos os contentores Docker que não executam um servidor SSH.

Atacantes já começaram a explorar a vulnerabilidade
A ameaça deixou rapidamente de ser apenas teórica. Segundo a empresa de cibersegurança Previdian, foram identificadas tentativas de exploração poucas horas depois da divulgação pública da vulnerabilidade.
A empresa confirmou inclusivamente que um atacante conseguiu obter privilégios de administrador num servidor Alpine Linux utilizado como sistema de deteção de ataques, conhecido como honeypot.
O risco é especialmente elevado quando a conta comprometida permite executar comandos administrativos através de ferramentas como sudo ou doas.
Importa, contudo, esclarecer que a configuração predefinida do OpenSSH impede este método de acesso direto à conta root. O perigo depende das permissões e das configurações existentes em cada servidor.
Atualização de segurança já está disponível
A equipa responsável pelo OpenSSH lançou, a 5 de novembro, a versão 10.6p2, que inclui uma correção para impedir a exploração desta vulnerabilidade.
Também os responsáveis pelo Alpine Linux disponibilizaram atualizações para várias versões do sistema, incluindo algumas que já tinham ultrapassado o período habitual de suporte.
Quem administra servidores Alpine Linux deve atualizar os pacotes através do comando:
apk upgrade -U -a
Depois da atualização, é indispensável reiniciar o serviço SSH:
rc-service sshd restart
Este segundo passo é fundamental, uma vez que a atualização dos pacotes não substitui automaticamente o processo SSH que já se encontra em execução.
Caso não seja possível atualizar imediatamente, a recomendação oficial passa por desativar a autenticação por palavra-passe, definindo PasswordAuthentication no na configuração do OpenSSH.
Antes de aplicar esta alteração, é necessário confirmar que o acesso através de chaves SSH funciona corretamente, evitando perder o acesso remoto ao servidor.
A descoberta demonstra como mecanismos concebidos para aumentar a segurança podem, quando combinados, produzir resultados inesperados. Neste caso, foram necessários cerca de dez anos para identificar uma falha que pode comprometer o acesso a sistemas aparentemente protegidos.