Quantcast

SIS lança alerta de ciberespionagem! Atenção ao seu router

31 Comentários

O Serviço de Informações de Segurança (SIS) lançou um alerta para uma campanha de ciberespionagem à escala global que poderá também afetar utilizadores e organizações em Portugal.
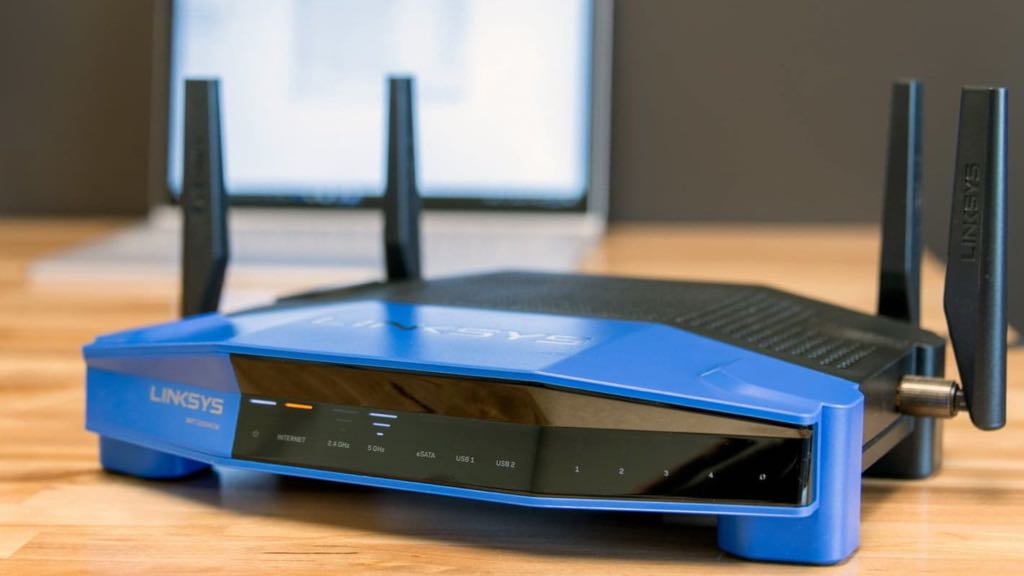
Segundo a informação divulgada, esta operação está a ser conduzida por agentes associados ao serviço de informações militares russo (GRU) e tem como principal objetivo comprometer routers, permitindo a interceção e exfiltração de dados sensíveis.

SIS refere que routers são o alvo principal

Os atacantes exploram vulnerabilidades em equipamentos de rede para obter acesso privilegiado ao tráfego que por eles passa. Na prática, o objetivo é:

  • Intercetar comunicações
  • Capturar credenciais e tokens de autenticação
  • Aceder a emails e dados de navegação
  • Redirecionar tráfego para infraestruturas controladas pelos atacantes

Mesmo comunicações protegidas por protocolos como SSL e TLS podem ser comprometidas neste cenário.

De acordo com o SIS, esta campanha já decorre desde 2024 e terá resultado no comprometimento de informação sensível de cidadãos e instituições a nível internacional.

Alerta internacional coordenado

Portugal junta-se a vários países aliados, incluindo EUA, Alemanha e outros parceiros europeus, na divulgação deste alerta, com o objetivo de sensibilizar utilizadores e organizações para o risco e incentivar a adoção de medidas de mitigação.

O SIS recomenda:

  • Verificar e atualizar routers e equipamentos de rede
  • Alterar credenciais de acesso
  • Monitorizar comportamentos anómalos na rede
  • Contactar as autoridades competentes em caso de suspeita

Comentários

31

Deixe um comentário

O seu endereço de email não será publicado. Campos obrigatórios marcados com *

  1. Avatar de MadaNa
    MadaNa

    simples, porque obriga também a atualizar essas credenciais em todos os equipamentos ligados à rede. Além disso, no caso da NOS, o router pode regressar automaticamente às credenciais originais após ficar algum tempo sem energia e ser novamente ligado.

  2. Avatar de rnf
    rnf

    Já existe algum artigo no pplware a explicar que configurações devemos fazer nos nossos routers para aumentar a segurança da rede?

    1. Avatar de Zé
      Zé

      Se estás a falar dos routers das operadoras esquece. Podes desligar o WPS e já vais com sorte. Estão todos bloqueados e não podes fazer muito mais que isso.

      1. Avatar de rnf
        rnf

        Sim, nos routers das operadores acredito que estejamos limitados. Estava a pensar mais nos cenários em que temos o router da operadora em modo bridge a alimentar outro router.

      2. Avatar de zeze
        zeze

        Também podes desativar upnp, mas sim são bastante limitados sempre foi assim.

  3. Avatar de OraBolas
    OraBolas

    “O SIS recomenda:
    Verificar e atualizar routers e equipamentos de rede
    Alterar credenciais de acesso
    Monitorizar comportamentos anómalos na rede
    Contactar as autoridades competentes em caso de suspeita”

    Muito obrigado e…como verificar/alterar isso??? Nem todos são sabichões/experts na matéria!!

  4. Avatar de Sail
    Sail

    Não são todos os routers apenas os da TP-Link.

    1. Avatar de PAULO SILVA
      PAULO SILVA

      Onde tem essa informação??

    2. Avatar de Bruno
      Bruno

      Os da TPLink duram uns 40,50 segundos,
      usam uClinux, e outros perigos, e são um queijo suisso como todos os outros.
      OpenWRT também é uma desgraça, mas a escolher, escolheria openwrt.

      CUIDADO, com o openWRT.org, aquilo é um chamariz para crime, e vocês começam a andar lá e acabam infectados.
      É que ha uns que querem configurar o seu equipamento o melhor possivel, e ao mesmo tempo, ha outros que estão a “trabalhar” para angariar vitimas.

      Depois uma coisa que é transversal a todos, é de que ha serviços que não se conseguem desligar, ou configurar, ou desactivar.
      E esses serviços permitem acesso remoto, com utilizador adminitrador padrão.
      Todos teem falhas colossais.Estamos fdx!

      100% dos routers para casa, tem uma firewall, no maximo SPI.
      Não é NGFW, e o atacante consegue explorar todo o tipo de falhas, WIFI,bluetooth,rede, etc.

      Uma das técnicas, mais comuns, é falsificar pacotes com uma sequência que a firewall, vai pensar ser um pacote relacionado, com um pedido que o utilizador fez.
      E não é, é um pacote mágico, que vai acabar a explorar uma falha qualquer, ou activar uma funcionalidade escondida, porque a Firewall, é enganada!!!

      Depois para ter um pipeline longo, e processar e relacionar esses pacotes todos,á entrada de forma isolada, é preciso muito poder de processamento, e memória, coisa que estes equipamentos decididamente não tem, alias muito, mas muito pelo contrário.

      Desde passwords, locais que vocês visitam, informação pessoal, e muitas outras coisas.
      E vocês nem sabem o que está a acontecer..

      Desliguem tudo o que é serviço externo, como ntp,etc.
      O ntp é um dos serviços mais usados para ganhar acesso ao router facilmente.
      Eles com as credenciais, e com o vosso IP, podem saltar a cometer crimes do vosso router para fora, em “vosso nome”.

      Agora a Policia diz, para fazer-mos queixa, e apresentamos queixa contra quem??
      Contra desconhecidos??

      Os problemas de ataques aumentaram depois de 2014 2015 para cá, o que coincide com a vinda de determinados fulanos para cá, e a gente via-os sem trabalhar, extremamente descontraidos, e sempre a mexer nos pcs deles, estavam a “ganhar a vida”..
      O problema explodiu, fora de controlo, desde 2022, com agências de “segurança”(Espionagem) em escalas massivas, a cometerem todo o tipo de crimes, e a concorrerem com os criminosos pelo “record de crimes cometidos”.

      Concordo com as medidas de mudança de password, deve ser feita pelo menos 2 vezes ao ano,eu diria mensalmente, mas pronto.
      depois uma opção, seria instalar a ultima actualização, de forma regular, porquê?
      porque se estão infectados, instalando a ultima partindo do principio que ela não trás já bichinho, eliminar a infecção, parcialmente, infelizmente ha partes que não é possivel em alguns equipamentos, e o melhor é deitar o equipamento fora.

      Mas lembrem-se de uma coisa, quando vocês forem pesquisar qual vai ser o vosso novo router, o atacante já sabe a marca modelo e sistema operativo..pois ele está a escutar.
      Não é nada, nada, nada facil sair deste ciclo vicioso, é que vocês para obter informação precisam de internet, pois é.

      —————-
      Um Aparte:
      Em 2023, percebi porque é que muitos no ocidente, se queixavam dos “Russos”.
      Foi quando o governo Russo, por lei obrigou a implementação de medidas como autenticação 2 factores, nos serviços de email.
      O mail.ru, era muito usado para ataques, pelo menos na Europa, até por muitos Americanos, para as pessoas ficarem enfurecidas com os Russos, e criarem uma imagem extremamente negativa deles.
      É guerra cibernética, mas é crime, é grave, não sei é como se pode parar..

      E depois de ler algumas noticias, percebi que muitos desdes criminosos, usam esses serviços de email, para coerção ás vitimas, porque estavam disponiveis, a quem quisesse, sem requisitarem telemovel, etc.
      Ou seja, muitos não são Russos, e muitos são Russos “refugiados”, se me faço entender, de uma zona encostada á Russia, conseguem perceber de quem falo??
      Sim ha callcenters lá, só de gente a fazer ataques, é esse o trabalho deles.
      É terrorismo informático, e claro outro serão Russos enraivecidos, com toda esta loucura, numa de vingança, e outros ainda serão criminosos profissionais.

      Acredito que muitos são de outras regiões, como lituania, polonia, rep. checa, frança,alemanha,turquia,cazaquistão,EUA e por ai fora, e usam esses serviços de email, que tinham uma grande convicção, em não fazer tracking das pessoas, e como tal são infestados por tudo o que é ruim.
      A ROSTELECOM. andava pegada com o estado Russo, e não queria instalar equipamentos, para prevenir ataques terroristas, tem sido uma guerra em todos os sentidos, com multas pesadas, e ameaças do estado, de que lhes fecham a porta, cortes forçados de serviço,etc.

      Os Russos devido a repressão que sofreram durante a União Sóviética, teem um pavor a que o estado interfira minimamente no que seja, porque teem medo que essa repressão regresse de novo.

      Uma empresa que implemente medidas de segurança, é vista como uma ameaça pelas pessoas, e muitas lutam como se fosse uma guerra renhida, para não perder a confiança dos utilizadores.
      É uma coisa, que não existe em mais País nenhum do mundo.

      A Russia tem equipamentos para esmiuçar o tráfego, e perceber se ha ataques,etc, ligados a sistemas de inleligência artificial,etc, conseguem ler chats, texto, mensagens,voz,etc em várias linguas chamado salvo erro SORMS.
      O prazo para instalar essas coisas são foi ultrapassado 2 vezes, agora vai acontecer a terceira.
      E os ataques não param, mas a Russia é assim.MAs também ha operadores que teem o SORMS activo, e ha utilizadores que preferem assim, mas é um numero reduzido.

  5. Avatar de Analista
    Analista

    Não sabem espiar a russia, mas deixam se ser espiados. ahahaha

  6. Avatar de guilherme
    guilherme

    Já os bots chineses, americanos, romenos, indianos, Rui pintos desta vida acederam ao nosso router mas cuidado vem aí os Russos…

    1. Avatar de Eu
      Eu

      Não sei se terá sido a IA, mas se reparares deixaram de haver hackers ocidentais.
      Os hackers agora ou são russos, ou chineses.
      É esta a narrativa que interessa impor.

      1. Avatar de contraditorio
        contraditorio

        Obviamente que agora está muito “in”, “moda”, “esclarecido”, “evoluído”, O máximo” ser o mais anti-ocidental possível 🙂 Tão avançado que o humano ocidental está felissíssimo em abdicar cada vez mais da sua Cultura Ocidental 🙂

        1. Avatar de Eu
          Eu

          Realmente, tens alguma razão.
          Colonizações e invasões, sempre fizeram parte da cultura ocidental, lol.

      2. Avatar de B@rão Vermelho
        B@rão Vermelho

        Ou talvez sejam mesmo dessas país super recomendados, e todos reconhecidíssimos adeptos de democracia.

  7. Avatar de David Guerreiro
    David Guerreiro

    A maioria dos routers usados em Portugal, são das operadoras, em que o cliente não tem qualquer possibilidade de atualizar firmware. Além disso, também serão uma minoria dos que expoem a interface web do router para fora.

  8. Avatar de a programadora loira
    a programadora loira

    Eu não tenho router, o router é da minha operadora, a minha operadora não me dá acesso e restringe o que posso realizar, pelo que, e como pago o serviço que inclui o preço do aluguer dos equipamentos, o router é da operadora e a responsabilidade é da operadora.

  9. Avatar de VD
    VD

    Mas se houver alguma suspeita a que autoridades devemos apresentar queixa ? E o que se passa nas telecomunicações onde sou diariamente bombardeado com chamadas de pessoas a dizerem que liguei para elas ?

  10. Avatar de Zé
    Zé

    Sinceramente… mais coisa menos coisa são todos. Aqui há uns anos na empresa foram os Draytek que são considerados dos melhores. Estavam com o DNS da China.

  11. Avatar de Zé
    Zé

    Comprem um router de pelo menos 50€ compatível com o OpenWRT, vejam muitos tutoriais de como configurar a firewall e DNS próprio, metam um adblocker no router também, liguem-no em modo bridge ao router da operadora e está feito. 99.99% dos hackers não conseguem nada.

    1. Avatar de PAULO SILVA
      PAULO SILVA

      Os últimos modelos de routers da Vodafone e NOS não permite o modo bridge, só a Meo que tem o serviço ativo

      1. Avatar de Zé
        Zé

        Muitas vezes não está ativo “por defeito”. Tem de se pedir.

    2. Avatar de So7t
      So7t

      Nem todas as operadoras do mercado permitem essa função! Mas sim é esse o raciocínio.. Infelizmente a má prática das operadoras em fechar os equipamentos tem vindo a massificar-se!!
      Estudar soluções que permitam trocar todo o equipamento da Operadora é palavra de ordem e ir fazendo upgrades aos mesmos sempre que entrem em fim de vida… devia ser uma prática corrente nas empresas e em casa..!!

    3. Avatar de Zé
      Zé

      Ninguém quer saber disso para. E sinceramente, preocuparem-se com os routers de depois ter não sei quantos equipamentos “smart” com segurança manhosa na rede, é igual ou pior.

    4. Avatar de Pedro
      Pedro

      Concordo contigo, até porque foi o que fiz cá em casa. Tanto o Router como o Access Point estão a correr openWRT. Agora posso dizer que custou mais ativar o modo bridge no Router da operadora do que flashar e configurar os 2 equipamentos com openWRT. Digamos que o Router da operadora tem o botão/opção na GUI (mas está “desativada”) e via SSH igual.

    5. Avatar de Tug@Tek
      Tug@Tek

      OpenWRT é bom, mas RouterOS (proprietário da MikroTik) bem configurado também é excelente.

  12. Avatar de Ricardo
    Ricardo

    O sis não sabe que o gioogle tem a vista de todos infraestruturas críticas em portugal e anda a cata do router.
    Que fale com os dos operadores que colocam equipamentos que sabe-se la quem acede aquilo.

  13. Avatar de PorcoDoPunjab
    PorcoDoPunjab

    O router da NOS então é uma maravilha.
    Não deixa entrar na configuração e até mudar a pass do WIFi é tarefa impossível.
    Mal posso esperar por me livrar deles…

  14. Avatar de Atento
    Atento

    Só não entendo uma coisa, como é que os hackers chegam aos routers que estão atrás de uma cgnat ? acredito que mais de 90% das instalações domésticas estão com cgnat (todos os operadores).
    Diria que é o default e para poder ter o IP exposto será necessário fazer pedido expresso ao operador (que pode ou não ser aceite).

    1. Avatar de Pedreiro da Relojoaria
      Pedreiro da Relojoaria

      A cgnat não te protege de nada.
      mesmo as firewalls tradicionais, não te protegem de nada nos dias de hoje.

      Ou quase não te protegem.
      Se não tiveres ligações activas, ela pode bloquer tudo, mas só nesse caso.
      Mas para isso ela também precisa perceber se já todas as ligações foram fechadas ou não.
      O que não acontece em milhentos casos.

  15. Avatar de Weber
    Weber

    Nada como uma boa VPN para resolver o assunto.