Quando se fala em segurança de aplicações web, existem várias ferramentas que permitem analisar o comportamento de um site ou aplicação e identificar potenciais vulnerabilidades. Entre as mais conhecidas está o Burp Suite.
O que é o Burp Suite?
O Burp Suite é uma plataforma desenvolvida pela PortSwigger para testar a segurança de aplicações web.
A ferramenta funciona como um intermediário entre o browser e a aplicação web. Desta forma, permite observar, analisar e, em ambientes autorizados, modificar os pedidos e respostas HTTP/HTTPS trocados entre o cliente e o servidor.
Esta capacidade torna o Burp Suite particularmente útil para perceber como uma aplicação funciona e procurar problemas de segurança.

Um “intercetor” entre o navegador e o servidor
Quando um utilizador acede a um site, o navegador envia pedidos HTTP ou HTTPS para o servidor. O servidor processa esses pedidos e devolve uma resposta.
Com o Burp Suite, o fluxo pode passar pela ferramenta:
Navegador → Burp Suite → Servidor
O Burp consegue então apresentar informações como:
- Método HTTP utilizado;
- URL e parâmetros;
- Headers;
- Cookies;
- Dados enviados num formulário;
- Códigos de resposta HTTP;
- Conteúdo da resposta do servidor.
Esta visibilidade é particularmente importante durante um teste de segurança.
As principais ferramentas do Burp Suite
O Burp Suite está dividido em vários módulos, cada um destinado a uma tarefa específica.
Proxy
É provavelmente uma das funcionalidades mais conhecidas.
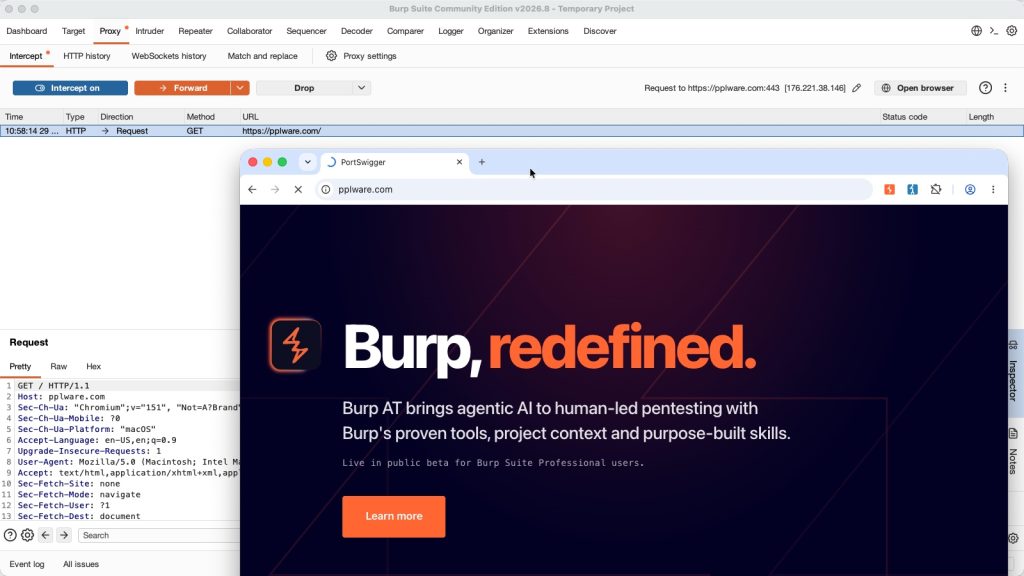
O Proxy permite intercetar e analisar o tráfego entre o navegador e a aplicação. É possível observar pedidos e respostas e, num ambiente de teste autorizado, alterar determinados elementos antes de estes serem enviados.
É uma excelente forma de compreender o funcionamento de uma aplicação web.
Repeater
O Repeater permite reenviar pedidos HTTP e analisar as respostas obtidas.
Por exemplo, um investigador pode pegar num pedido realizado pela aplicação e testar diferentes valores para perceber como o servidor responde.
É especialmente útil para testar parâmetros, headers, cookies e outros elementos de um pedido.

Intruder
O Intruder permite automatizar o envio de pedidos com diferentes valores.
Pode ser utilizado em testes autorizados para verificar, por exemplo, como uma aplicação reage a diferentes entradas ou se existem problemas relacionados com validação de dados.
É uma ferramenta poderosa e, por isso, deve ser utilizada apenas em sistemas onde exista autorização para realizar os testes.

Scanner
Nas versões que disponibilizam esta funcionalidade, o scanner pode analisar automaticamente aplicações web à procura de determinadas vulnerabilidades conhecidas.
A análise automática pode ajudar a encontrar problemas que posteriormente devem ser validados manualmente.
A automatização, contudo, não substitui uma análise humana: um resultado identificado pela ferramenta deve ser analisado e confirmado.
Decoder
O Decoder permite trabalhar com diferentes formatos de codificação e descodificação.
Pode ser útil durante uma investigação para analisar dados que aparecem codificados nas comunicações de uma aplicação.
Comparer
O Comparer permite comparar diferentes pedidos ou respostas.
Esta funcionalidade pode ajudar a identificar diferenças entre respostas do servidor quando determinados elementos do pedido são alterados.
Burp Suite e HTTP
Para utilizar eficazmente o Burp Suite é importante compreender alguns conceitos fundamentais de HTTP.
Entre eles estão os métodos:
- GET – normalmente utilizado para solicitar informação;
- POST – utilizado frequentemente para enviar dados;
- PUT – utilizado para atualizar ou criar recursos;
- DELETE – utilizado para eliminar recursos.
Também é importante compreender conceitos como headers, cookies, sessões, parâmetros e códigos de estado HTTP.
É precisamente aqui que ferramentas como o Burp Suite ganham importância: permitem visualizar estes elementos de forma bastante detalhada.
Utilização responsável
O Burp Suite deve ser utilizado apenas em aplicações e sistemas para os quais exista autorização para realizar testes.
Uma instalação local, um laboratório criado especificamente para aprendizagem ou plataformas destinadas a testes de segurança são ambientes adequados para experimentar a ferramenta.
Testar sistemas de terceiros sem autorização pode provocar indisponibilidade, exposição de dados ou outros impactos e pode ter consequências legais. Veja aqui outras ferramentas.
PUB
PUB.









PUB.
Velocímetro Pplware

Teste a velocidade da sua Internet